文章批评了哈佛近期开展的一些研究。这些研究将居住地与核电站之间的距离赋予不同权重,形成“邻近度评分”,随后通过回归分析和归因比例计算,估算据称由核电站导致的死亡人数。 作者认为,这种方法把地理邻近等同于实际辐射暴露。研究指出,许多居民,甚至核电站工作人员,实际接受的剂量都很低,甚至无法测得;而这些研究的覆盖范围高达200公里,却未能证明存在相应的生物学致病途径。 作者在复现并应用相同方法分析无关地点后,发现 Costco 商店、高校、体育场馆等其他场所也与癌症发病和死亡呈现正相关,甚至在随机生成结果时也会出现这种关联。作者认为,这些荒谬结果表明,该模型识别出的可能是广泛的空间格局或统计偏差,而不是实际暴露所产生的真实效应。 他们的结论是,这些研究只能证明生态学层面的相关性,而不能证明因果关系,因此不能据此宣称核电站会导致附近居民因癌症死亡。他们还主张,在得出公共卫生结论之前,应先进行安慰剂性地标检验,并建立更清晰的辐射暴露模型。
每日HackerNews RSS
Hacker News 上的一场讨论批评了一项将“居住地靠近核电站”与癌症死亡率联系起来的研究。 Breakthrough Institute(突破研究所)的一篇文章称,该研究的方法同样会得出一些荒谬的关联,例如癌症与 Costcos、哈佛大学及各大城市之间的关联,这表明该模型存在根本性问题。
许多评论者认同“相关性并不等于因果关系”,并指出可能存在混杂因素,包括社会经济地位、交通污染、工业暴露和生活方式等。他们认为,推断因果关系需要可靠的研究设计,而不能仅凭相关性的强弱或看似合理的机制。
怀疑者对双方都提出了质疑。原研究的作者似乎没有提供充分的文档资料,因此难以复现。与此同时,这篇批评文章的方法有一部分是通过反复试验逆向摸索出来的,而且没有完全公开,因此其结果可能反映了过拟合或实施错误。评论者还指出,双方都可能存在机构偏见。总体结论是,不应将原研究的发现视为因果关系,但这篇反驳文章也未能确切说明原研究为何失败。
一个供 Debian 贡献者使用 LLM 推理服务的自助门户。用于管理 API 密钥和跟踪预算使用情况。仅 Debian 开发者和维护者可以访问。
一则关于新推出的 **Debian Inference Portal(Debian 推理门户)** 的 Hacker News 讨论获得了 19 个点赞和 6 条评论。评论者强调,该网站托管在 **debian.net**,而非 **debian.org**,并不是 Debian 项目的官方服务;任何 Debian 开发者都可以为与 Debian 相关的项目申请一个子域名。
讨论的重点是该门户网站的质量和设计。有人批评它制作粗糙,像是“AI 生成的”,或是通过“氛围编程”完成的,这反映出 Debian 贡献者中更广泛的一些担忧。另一些人则提醒,不应因为一个独立服务就评价整个 Debian 项目,而且该门户目前仍处于早期的 Alpha 测试阶段。讨论还提到了 Debian 社区近期存在的争议和派系分歧。
埃拉斯谟的“小月亮”象征着月亮的多重含义——神秘、永恒、时间、女性、创造、毁灭与隐秘——也象征着括号所具有的表现力。它们的弧形在视觉和听觉上都像是在“承托”低声、私密或次要的话语,使这些话既受到保护,又与周围的正文明显区分开来。 括号处于口语与书面语之间的暧昧空间:它们无法被忽略,但读者又能透过它们看见并听见其中的内容。借用理查德·穆尔卡斯特的说法,括号是“笔下的生灵,也是发音时可据以区分彼此的标志”。因此,这段文字把括号呈现为一种两栖性标记,既属于视觉,也属于听觉。括号中的文字应以更低、更快的语速朗读,从而营造出隐秘感和柔情的强调。
Hacker News
新内容
|
过去
|
评论
|
提问
|
展示
|
工作
|
提交
登录
菲利普·锡德尼与括号极端的(有/无)体面
(
publicdomainreview.org
)
12 分
由
pepys
1 天前
|
隐藏
|
过去
|
收藏
|
讨论
帮助
考虑申请 YC 2027 年冬季批次!
申请截至 11 月 2 日。
指南
|
常见问题
|
列表
|
API
|
安全
|
法律声明
|
申请加入 YC
|
联系我们
搜索:
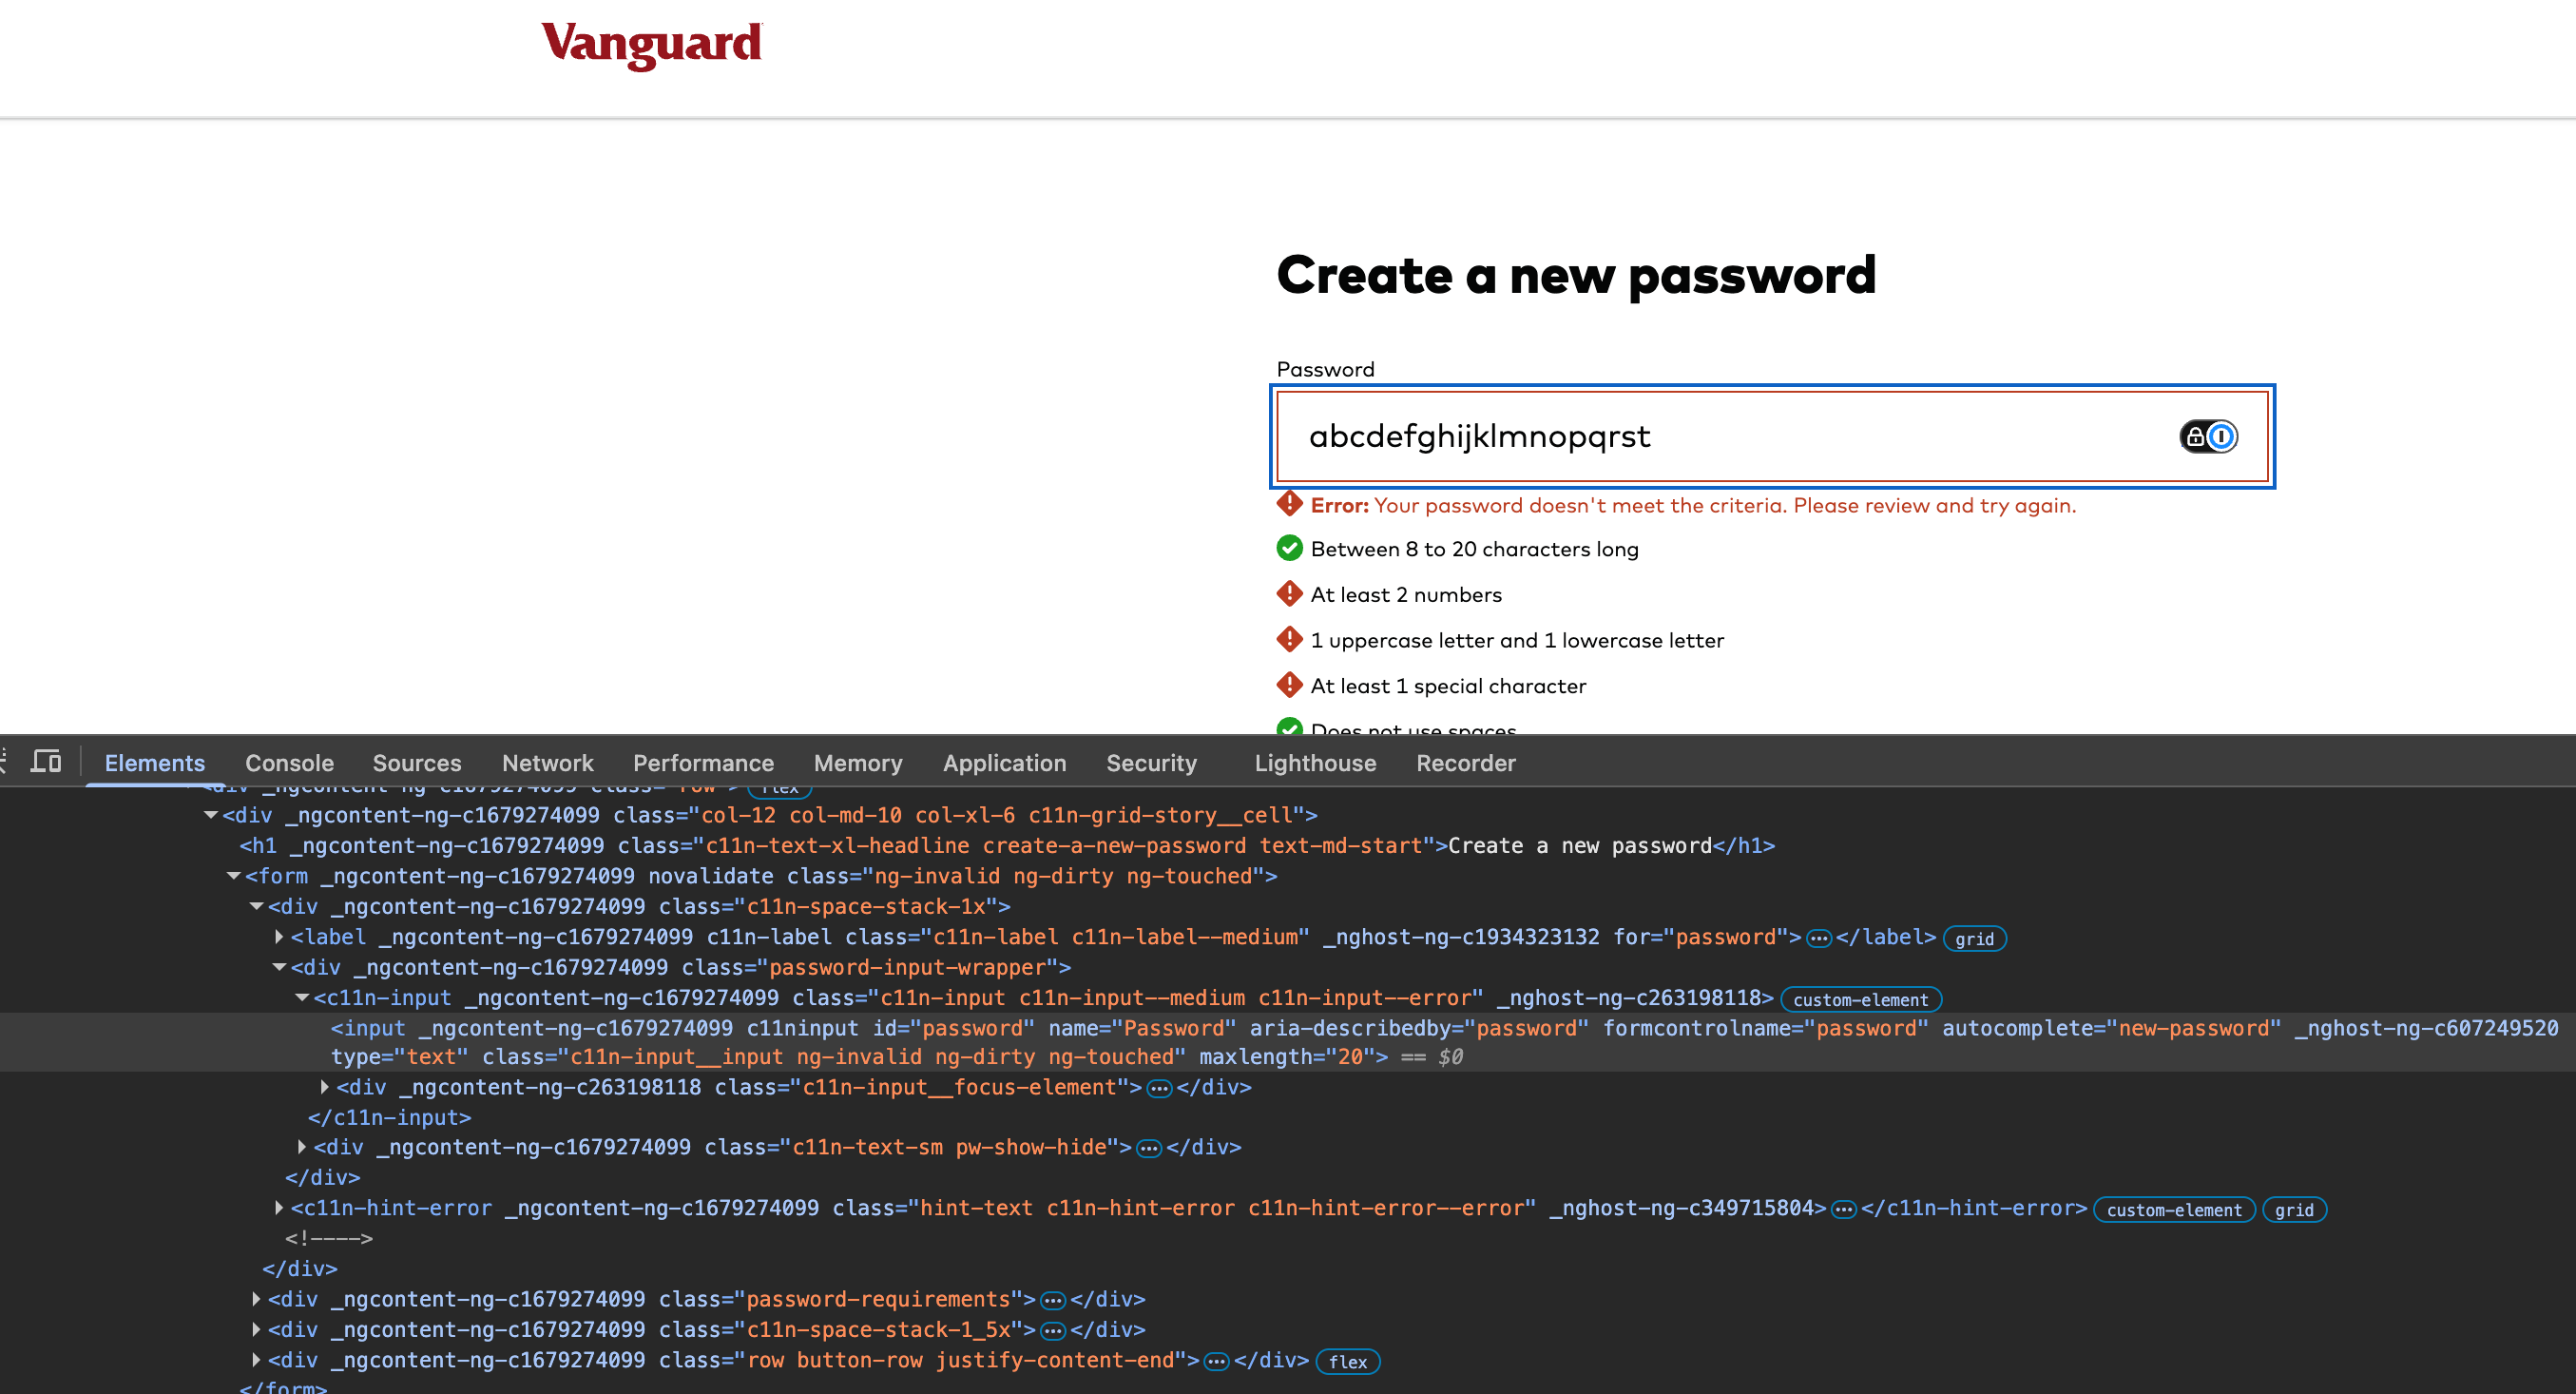 用户登录 Vanguard 失败是由于长密码处理方式不一致。Vanguard 的密码重置表单设置了 `maxlength="20"`,因此 Chrome 会在用户无感知的情况下,将 1Password 生成的 26 位密码截断为 20 位,并应用到两个密码字段中。重置使用截断后的密码成功完成。
然而,登录表单没有 20 位密码限制,因此 1Password 提交了完整的 26 位密码。Vanguard 将其判定为错误密码并拒绝登录,看起来像是密码重置失败。
这表明,密码字段中的 `maxlength` 可能在用户不知情的情况下修改输入内容。应当改为通过 JavaScript 或后端明确验证密码长度,确保提交的值与用户原本的输入一致。
Hacker News 上的一则讨论聚焦于 Vanguard 的登录表单会在 20 个字符后无提示地截断密码。密码管理器生成的较长密码看似保存成功,却无法登录。 reportedly mobile app accepts longer passwords, indicating inconsistent frontend validation rather than necessary backend restriction.
评论者强烈批评这种静默截断行为,尤其是在金融机构中。他们认为,网站应明确披露并统一执行合理的限制,或者允许使用较长的随机密码和口令短语。也有人为较短的限制辩护,因为 16 个字符的强随机密码已经极难破解,而且手动输入可能并不方便。
另一些人指出,bcrypt 会忽略输入中超过 72 字节的部分,但这个问题可以通过预哈希、现代密码哈希算法或较宽松的服务器请求大小限制来处理,而不是在用户界面上任意设置 20 个字符的上限。讨论还涉及密码管理器、通行密钥、银行合规要求、安全作秀,以及其他金融和消费网站上出现的类似问题。
 作者成功在一台全新的 Apple Silicon M4 Mac mini 上启动了 Linux。尽管面临 SPTM 安全机制以及此前未知的硬件行为,他仍完成了这项工作。
最初,m1n1 的崩溃是由被锁定的 GXF 功能和 RVBAR 寄存器导致的。跳过这些不必要的操作后,系统成功启用了串口控制台和 USB 代理。
借助精简的设备树和大量调试输出,作者进一步将故障定位到启用 MMU 后缺失的 MMIO 映射,以及一个被锁定的虚拟化相关定时器寄存器。修正早期页表、绕过该寄存器,并正确设置串口的 `stdout-path` 后,Linux 最终成功启动并进入 shell。
在启动辅助 CPU 时,作者发现 M4 存在一种非标准行为:WFI 和 WFIT 指令可能会破坏体系结构状态。将这些指令替换为 NOP 后问题得到解决。目前,一种更具针对性的启动时解决方案已合并到主线 Linux 和 m1n1 中。M4 芯片设备现在可以启动全部核心,该方法也适用于 M4 Pro、M4 Max 和 M5 芯片。
包括图形、摄像头和显示在内的外设支持仍在积极逆向工程中。
开源 AstaBrief——Asta 中用于快速生成报告的模型 Open-sourcing AstaBrief, the fast report-generation model in Asta
10 天前
Ai2 开发了 AstaBrief 8B。这是一款开放权重模型,可根据研究问题和检索到的文献,快速生成有引用依据的科学报告。该模型基于 Qwen3-8B,并使用数万名真实研究人员的查询,通过监督微调和直接偏好优化进行后训练。引用密度过滤带来了最大的质量提升,而更复杂的过滤器收效甚微。AstaBrief 还能够一次性生成完整报告,从而避免成本高昂的检索结果聚类、片段摘要和逐章节写作。 evaluations found competitive... Translate "评估发现,在相关性、覆盖范围和引用质量方面,AstaBrief 的表现与 Asta 的 Claude 支持管线和 DR Tulu 相当;但在一项小规模人工研究中,DR Tulu 的总体偏好度更高。在 Asta 中,快速模式平均每份报告用时 51.1 秒,而思考模式为 178.5 秒——快约 3.5 倍——且早期用户反馈同样积极。" Ai2 将公开模型权重和训练数据,并提供本地 PDF 报告工作流,使机构能够在私有基础设施上部署该模型。2025 年的评测不足以证明它相较于当前前沿模型的表现;未来工作将检验报告是否保留原始主张的范围和力度,而不只是是否附有引用。
抱歉。
该内容为无法解析的 PDF 二进制数据,没有可翻译的可读文本。
Hacker News
最新
|
过去
|
评论
|
提问
|
展示
|
职位
|
提交
登录
《2026 年电气化专题报告》[pdf]
(
windows.net
)
14 分
由
gmays
发布
1 天前
隐藏
|
过去
|
收藏
|
讨论
|
帮助
考虑申请 YC 2027 年冬季批次!
申请截止日期为 11 月 2 日。
指南
|
常见问题
|
列表
|
API
|
安全
|
法律声明
|
申请加入 YC
|
联系我们
搜索:
 每个 SaaS 企业最终都会演变成一套围绕无状态模型构建的智能体运行框架,包括基础设施、交互界面、上下文、集成、编排和审查系统,使智能体能够完成实际工作。未来的演进路径很可能是:从人类主导的服务,到员工使用智能体,再到人类编排云端智能体,最终由主动型智能体自行确定并执行任务。
核心任务将交由后台智能体完成,而人类则成为“品味把关者”,在最具杠杆效应的关键节点运用判断力。一套优秀的运行框架并不是全天候、无人监督的“粗制滥造工厂”;它会把有限的人类注意力集中在最有助于提升客户价值的地方。
企业的差异化能力将越来越来自其运行框架如何学习、监控工作、积累组织知识、集成系统,以及协调决策和审查。企业应自主掌握顶层运行框架,同时针对具体工作流使用第三方工具。如果外部供应商能够运营整个外循环,那么这家企业的业务就可能被商品化。未来,企业内部运行框架的开发、AI 驱动的组织重构,以及对无界面软件的需求都将持续增长。
这场讨论围绕一个观点展开:每家 SaaS 公司最终都会变成围绕 AI 模型的“控制层”,将软件基础设施、记忆、工作流程、界面,以及人类或智能代理的运营整合起来。
怀疑者认为,SaaS 仍会长期存在,因为企业看重的是可靠性、安全性、合规性、支持和可预测的成本与维护费用,而不只是能否使用软件。AI 或许能加速低风险的定制,但像 Jira 或 Slack 这样成熟、易用的产品仍然很难复制。让核心运营依赖非确定性模型,也可能带来成本、安全和责任风险。
支持者则反驳称,价格实惠的编程智能代理将让定制化软件变得切实可行,并减少工程投入和供应商支出,同时压缩 SaaS 的利润空间。无头工具、记录系统以及 AI 生成的界面,即使传统用户体验和 SaaS 的产品形态不断变化,也可能继续具备价值。
可能长期存在的护城河包括可信的数据、分发渠道、客户关系、资本、网络效应和运营能力。总体而言,评论者预计这会是一个逐步演变的过程,而不是短期内出现“SaaS 末日”;人类的判断和责任仍会保留。
这则文章反思了日益增长的“平台出逃”现象:由于价格调整、AI 训练、新所有权变更、政策转向,或是因为觉得平台已不再服务个人,用户纷纷离开 Reddit、WordPress、Discord、GitHub 等大型服务。 他们并未放弃互联网,而是选择更小、更私密的空间,例如个人网站、自托管应用,以及“小型网络”(Gopher、Gemini 和类似服务)。这种选择的代价是触达范围缩小,但换来了更强的控制力和更真实的体验。作者认为,大型平台很可能会继续存在,但那些曾让它们充满活力的人正在悄然离开,并记录下自己的离开过程。
围绕“大家都在退出”的讨论,核心是人们逐渐疏远主流网络平台,因为这些平台日益商业化、操控化,并被 AI 内容污染。常见的抱怨包括算法信息流、监控、互动诱饵、Shorts 短视频、CAPTCHA 验证码、内容审核失败、API 和 RSS 服务质量下降,以及原有社区的消失。有些用户正在删除社交应用、离开 X 或 Reddit、弃用智能手机,转而使用个人网站、PWA、Discord、Signal、Mastodon、Bluesky,以及老式电子公告板。
许多评论者否认“所有人”都在离开:Twitter 和大型平台仍然占据主导地位,替代平台往往无法企及其覆盖范围,而有用的内容也让一些用户继续留在平台上。这种趋势或许更像是选择性退出,而且退出者往往是懂技术的人,并非大规模用户逃离。
与此同时,另一场讨论质疑,AI 是否通过自动化工作和消除开发中的挣扎,削弱了软件开发的吸引力。批评者担心,这会导致人们不断重复开发一次性、通用化的项目;支持者则认为,更快的工具能够让人们开展更有野心的工作和更多实验。
Zig 0.17.0 版 Zig v0.17.0
10 天前
 Zig 0.17.0 是一个主要版本,重点是构建系统现代化和语言稳定化。
- 构建系统现在将配置与执行分离,引入构建服务器协议,将包管理命令移出编译器,改进缓存,并支持更安全的配置依赖跟踪。
- 得益于 ELF 链接器的重要改进,`zig build -fincremental --watch` 增量编译现在已适用于大多数 x86_64-linux 项目。
- COFF、SPIR-V、WebAssembly 和实验性 LoongArch 后端及链接器获得了大量功能改进;新增了 `zig objdump` 和 `zig fmt --complexity` 工具。
- 语言变化包括重新设计 `@bitCast`,使其不再依赖字节序;新增 `@backingInt`、`@fromBackingInt`、`@SpirvType` 和 `@divCeil` 内置函数;并正式规定了一套经过模糊测试的语法。
- 破坏性移除包括 `@cImport`、数组乘法语法、`void{}`、`errdefer |err|`、`i0` 以及若干标准库 API。
- 目标平台扩展至 SPARC64、LoongArch、游戏主机和众多嵌入式平台,同时改进了 CPU 检测和崩溃堆栈跟踪。
- 工具链更新至 LLVM/Clang 22.1.8、musl 1.2.5、glibc 2.44、NetBSD 11.0 和 OpenBSD 7.9。
该版本仍存在已知错误和回归问题; notably, LLVM 循环向量化仍暂时禁用,构建服务器协议的变化也影响了 ZLS 的兼容性。
Hacker News 上关于 Zig v0.17.0 的讨论主要集中在该项目对由大语言模型生成或辅助生成的编译器贡献所采取的严格政策。支持者认为,漏洞报告应由人写给人看,并强调可复现性、简洁的证据以及维护者有限的审查能力。批评者则认为这项政策过于僵硬,并指出有贡献者提到自己使用大语言模型核实编译器漏洞的诊断后,其报告似乎被忽略了。
核心贡献者 alexrp 澄清,用户可以在私下使用人工智能编写 Zig 代码;相关限制仅适用于 Zig 的官方开发空间。Andrew Kelley 对将大语言模型用作漏洞发现工具持谨慎开放态度,但前提是先用更全面的传统测试和模糊测试进行验证,并且优先处理影响真实用户的问题。
其他讨论帖则赞扬了 Zig 的语言设计、跨平台能力以及以人为中心的发展理念,同时批评其长期不稳定性、生态系统局限性和破坏性变更。技术讨论包括 v0.16 和 v0.17 中被禁用的循环向量化、计划在 v0.18 中重新启用该功能,以及与 Odin、C3、Haskell、Rust 和人工智能设计的 niche 语言的比较。