配对兼容的蓝牙遥控器,无需触摸阅读器即可翻页。将短按和长按分配给翻页、章节导航、阅读器菜单或选段剪贴。在“设置 → 连接 → 蓝牙翻页器”中配对遥控器,然后选择每个按钮的功能。在亚马逊购买 ↗设置蓝牙翻页器 →
交叉点阅读器 CrossPoint Reader
12 秒前
Lakegres:现有 Open/Hudi/Iceberg 表上的向量搜索 Lakegres: Vector search on existing Open/Hudi/Iceberg tables
2 分钟前
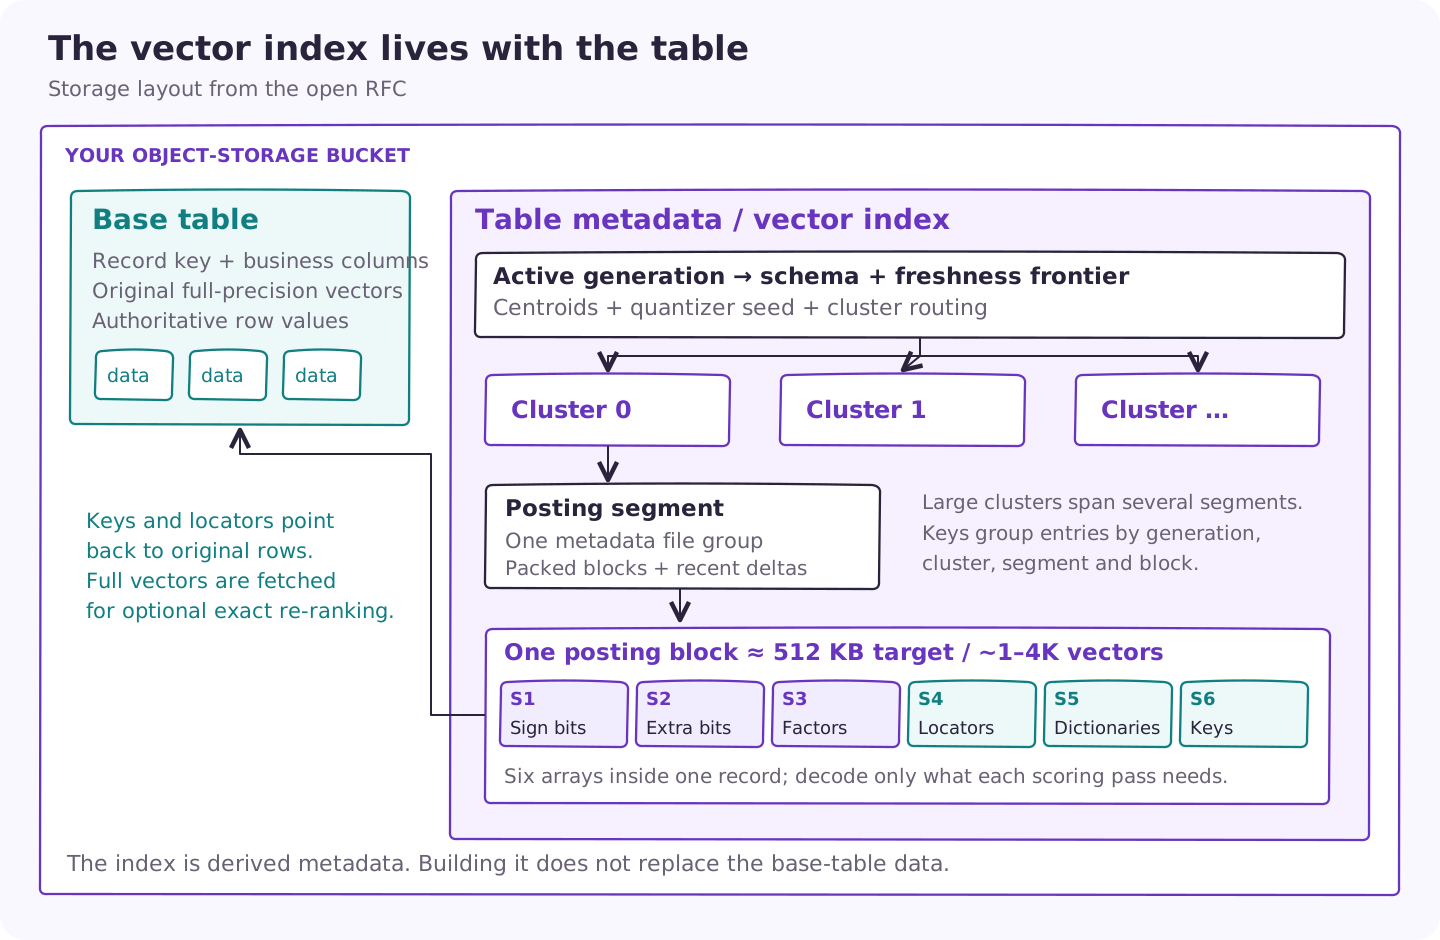 Onehouse 宣布为 Lakegres 推出向量搜索,通过 Postgres 端点对现有 Hudi 和 Iceberg 表进行相似性搜索。
向量索引作为派生元数据存储在表自身的 bucket 中,因此数据与索引保持开放格式,并与表写入保持一致,无需将数据复制到单独的数据库。
与 Postgres/OpenSearch 使用的内存 HNSW 图不同,Lakegres 使用基于存储的聚类:k-means 质心、RaBitQ 量化、打包的 posting blocks,以及可配置的 nprobes 以限制读取。
这样避免在 RAM 中保留数十亿向量,适合湖规模的数据集。
在 2.47 亿条 1024 维向量上的基准测试显示,warm p50 延迟为 63.5 毫秒,而 Databricks AI Search 为 655 毫秒,召回率相近(约 0.95),索引构建时间为 18 分钟,而后者约为 3 小时。
索引可以在不重写数据文件的情况下添加或删除,处理更新和删除,并在查询运行时原子性重建。
Lakegres 现在通过单一端点,从一份开放表数据副本提供分析扫描、点查询、文本搜索和向量搜索。
一个 Hacker News 帖子介绍了 onehouse.ai 的 Lakegres,一种针对现有 Open/Hudi/Iceberg 表的向量搜索功能。讨论指出该帖很大程度上是产品推销,但也引用了开源工作:Iceberg 支持基于 Apache XTable 中 Hudi 支持的索引,设计与 Uber 和 Walmart 共同开发。设计已确定并今日在 Lakegres 中提供;Hudi 实现正在上游化,XTable 处于发布候选测试阶段。一位评论者称赞其性能,另一位则质疑该评论者的身份,因为该账户似乎刚创建就为产品唱赞歌。总体而言,该帖混杂了产品推广与底层开源贡献的引用。
AI 推荐每天都不稳定,因为每次回答都基于新抓取的少量页面。例如,Less Annoying CRM 一天排名第一,第二天因引擎读取了不同来源而消失,HubSpot 则上升。品牌重叠高于页面重叠,尤其在领先品牌中,因为顶级品牌出现在许多榜单上。Gemini 变化最大(95% 的回答),AI Overviews 变化最小(67%);ChatGPT 最常保留其第一推荐。类别也不同:会计软件稳定,而 AI 可见度工具和跑鞋则不稳定。实用建议:不要依赖单张截图;跟踪品牌在重复提问和不同引擎中出现的频率;通过进入更多被引用的“最佳 X”榜单提高几率;监测被引用的来源;依据一两周的趋势而非单次结果判断。局限:仅两天、自动化品牌匹配、存在噪声。
一位作者在两天内测试了 ChatGPT、Gemini、Google AI Overviews 和 Google AI Mode 对 210 个购买相关问题的回答,发现 84% 的回答品牌发生变化;Gemini 为 95%。作者将此归因于每次引用了新的网页:第一天页面中有不到一半重复,因此品牌提及发生变化。大品牌因为出现在更多页面而持续存在,小品牌则波动。
评论者就这是否令人惊讶展开争论。有人说,宽泛的提示和 LLM 的随机性自然会导致变化,而可见性和 SEO 影响哪些来源被读取。也有人认为温度可能无法保证确定性。批评者还质疑实验方法,指出时间与随机性相混淆,并建议进行重复的同步查询和统计列表比较方法。总体而言,AI 推荐输出似乎不稳定,并且高度依赖每次检索到的来源。
本期节目探讨如果人工智能写出比学生更好的文章,大学是否还能正常运转。大卫采访政治哲学家保罗·萨加尔,讨论随着大语言模型进步带来的近期变化,询问人工智能如何侵蚀师生之间的信任、大学是否具备应对能力,以及它们能否存续。明天将推出PPF+特别节目,大卫与历史学家爱德华·阿克顿讨论2009年UEA的Climategate争议及其对后续危机的警示。文本还推广PPF+的特别节目、无广告收听和支持功能,指向网站获取更多信息,并预告下期节目《美国选举:2026年中期选举》,邀请加里·格斯特尔。
Hacker News 上一个帖子链接到一档播客,询问大学能否在 AI 对高等教育的挑战中生存。评论者辩论大学的使命:有些人认为大学应围绕培养有能力、有责任感的人和知识共同体而重塑,而不是作为学位工厂或匹配行业需求。其他人批评“不发表就淘汰”的文化和追逐经费,同时指出学生的学术捷径可能源于经济压力。人们还担心学费收入被挪用于宿舍和体育设施。一条评论链接到一段毕业演讲视频,另一条则推荐相关播客节目,主张大学应成为促进全面个人成长的场所,包括英语文学学位。
攻击者利用 Optimizely 在顶级网站上 A/B 测试恶意软件 Attackers Used Optimizely to A/B Test Malware on Top Websites
29 分钟前
 在24小时内,至少178个主要网站因Optimizely实验平台中的漏洞而不知情地传播恶意软件。攻击者注入了恶意JavaScript,可窃取支付卡数据、Cookie和截图,替换加密货币地址,并利用旧款Apple设备。受影响网站包括BBC、CNN、Equifax、Ledger和Zoom。Optimizely称其于2026年11月16日发现该事件,已修复漏洞、移除注入代码、撤销令牌、重置访问权限,并正与专家共同调查。此次攻击部分原因是许多网站在未设严格控制的情况下加载第三方JavaScript,且往往缺乏有效的内容安全策略(CSP)。Report URI发现,68个受影响网站没有CSP,50个网站的CSP仍允许该载荷,只有24个完全阻止了它。恶意软件据报道窃取了约7,500美元的加密货币和数量未知的卡片记录。用户可通过脚本或广告拦截器降低风险。
黑客新闻
新 | 过去 | 评论 | 提问 | 展示 | 招聘 | 提交
登录
攻击者利用 Optimizely 在顶级网站上 A/B 测试恶意软件
(krebsonsecurity.com)
16 分
由 Bender
2 小时前
隐藏 | 过去 | 收藏 | 讨论
帮助 | 指南 | 常见问题 | 列表 | API | 安全 | 法律 | 申请 YC | 联系
搜索:
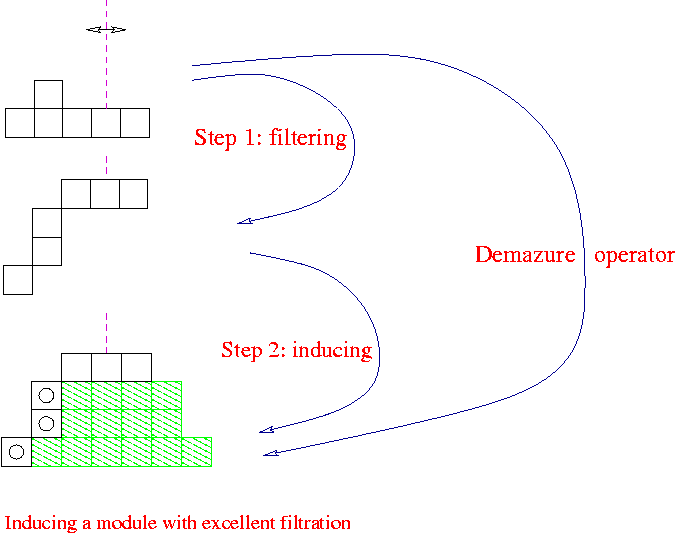 Demazure算子在半单群表示的形式特征上组合地作用。给定对角元素的特征值重数,算子可以产生诱导表示的重数。对于具有excellent filtration的表示,计算避免负项:特征分解为阶梯和,算子只增加方格。例如将 \(x^{-3}+2x^{-2}+x^{-1}+1+x\) 转换为 \(x^{-3}\) 到 \(x^3\) 的重数 \(1,3,4,4,4,3,1\)。该方法可计算Weyl特征;对于 \(SL_3\),最高权为最大根的两倍时,连续的east和northwest Demazure算子产生总维数为27的重数。这种无符号方法依赖于excellent filtration模的闭包性质;否则完整Demazure算子涉及符号。
黑客新闻
新 | 过去 | 评论 | 提问 | 展示 | 招聘 | 提交
登录
Demazure 算子入门
(uu.nl)
5 分 由 marysminefnuf 1小时前 | 隐藏 | 过去 | 收藏 | 讨论
帮助 指南 | 常见问题 | 列表 | API | 安全 | 法律 | 申请 YC | 联系
搜索:
ratwires 是一个匿名、无 JavaScript 的单板文本板,帖子有编号(>>300 链接到第 300 帖),每页 255 帖,线程内使用每日哈希的发帖者 ID。帖子可匿名举报,符号为 ⚑。特殊编号的帖子会显示徽章:重复数字为 (x2)/(x3),64 及以上的 2 的幂为 (2^7),骰子掷骰全部最大值时为 (crit)。它是从头重建、不含原始帖子的 2020 风 revival。格式包括 greentext、bluetext、粗体、斜体、大声、剧透、彩虹、抖动、发光、3D、代码、链接、骰子掷骰,以及 ASCII/SJIS 艺术块。
黑客新闻
新帖 | 过去 | 评论 | 提问 | 展示 | 工作 | 提交
登录
Ratwires – 互联网涂鸦墙
(ratwire.space)
5 分
由 bdvbxdf
1 小时前
| 隐藏 | 过去 | 收藏 | 讨论
帮助
指南 | 常见问题 | 列表 | API | 安全 | 法律 | 申请 YC | 联系
搜索:
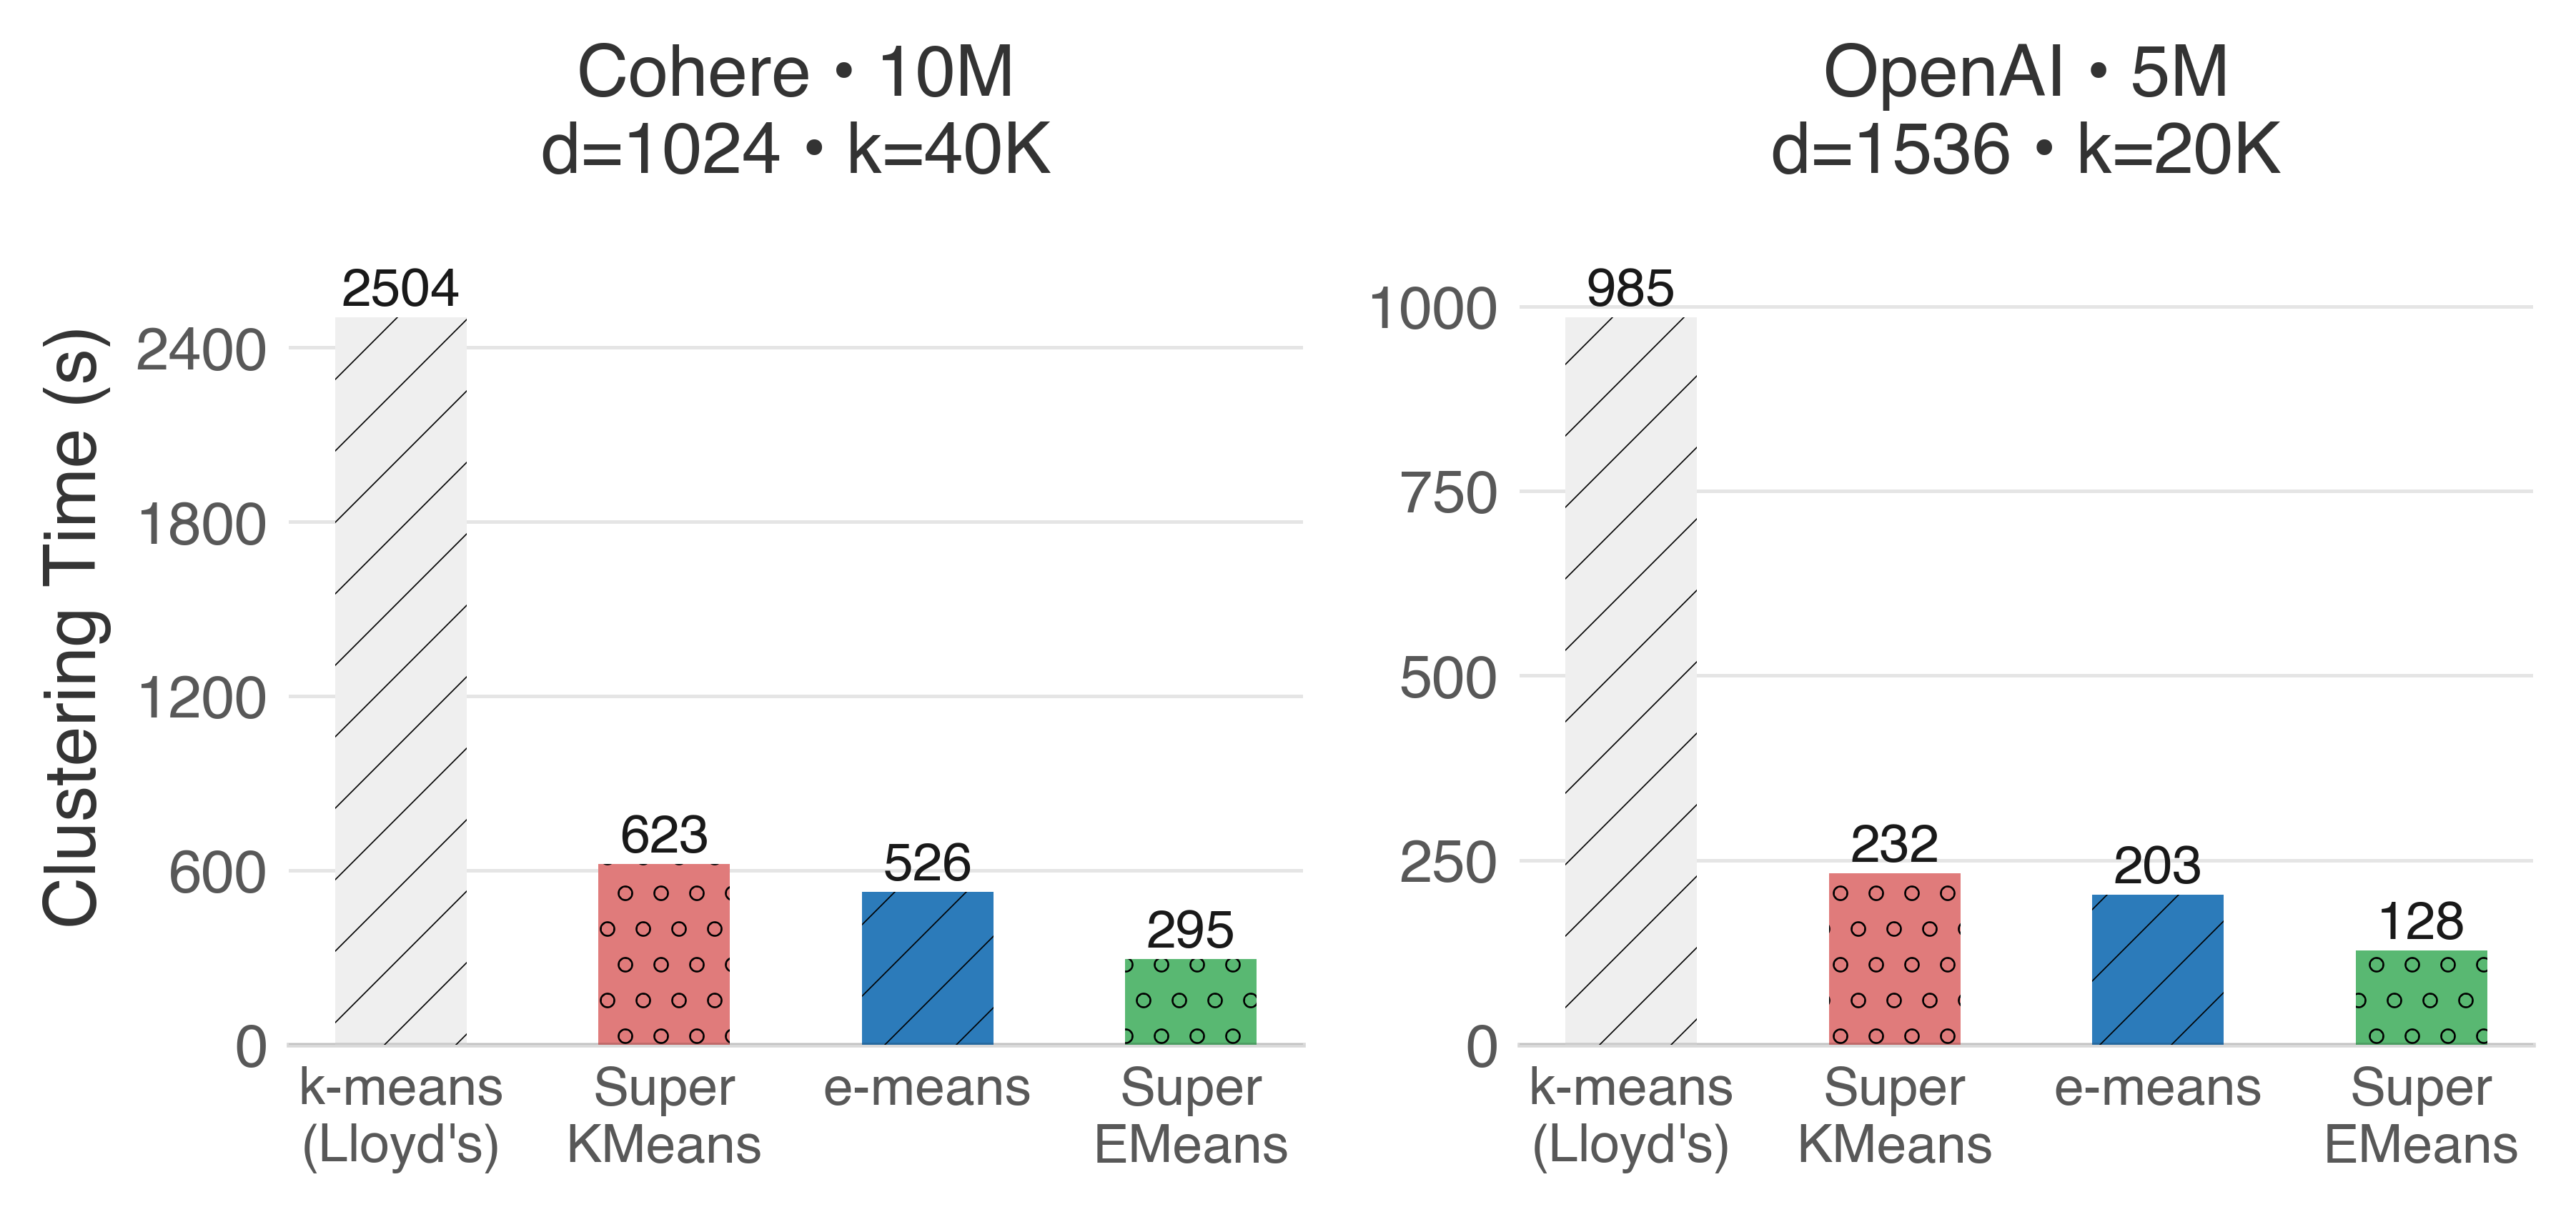 SuperKMeans 与 e-means 被结合为 SuperEMeans,并开源以加速用于 IVF 索引的高维向量嵌入的 k-means 聚类。SuperKMeans 通过剪枝维度加速 Lloyd 算法,而 e-means 减少训练轮数。在 OpenAI 和 Cohere 数据集上的基准测试显示,SuperEMeans 相比 Lloyd、SuperKMeans 和 e-means 显著降低聚类运行时间,同时保持相近的召回率。e-means 取得可比或略高的召回率,但由于 mini-batch 更新导致的簇不平衡,扫描向量数量约多 10%;将其 revival 阈值从 0.1 提高到 0.3 可改善平衡。在五轮训练时,SuperEMeans 比 e-means 快约 3 倍。总体而言,该工作在不明显损失质量的情况下实现更快聚类,但簇平衡对向量搜索成本仍然重要。可在 https://github.com/cwida/SuperKMeans 获取。
Hacker News
新
|
过去
|
评论
|
提问
|
展示
|
工作
|
提交
登录
SuperEMeans:让 e-means 快 3 倍
(
lkuffo.com
)
13 分
由
lkuffo2
1 小时前
|
隐藏
|
过去
|
收藏
|
讨论
帮助
指南
|
常见问题
|
列表
|
API
|
安全
|
法律
|
申请 YC
|
联系
搜索:
一篇 Hacker News 帖子链接到一份标题为"Anthropic 并非一家安全的 AI 公司"的联盟声明,质疑 Anthropic 在 IPO 前的安全品牌定位。评论者就 Anthropic 是否大量游说展开辩论;一人指出游说金额约为 353 万美元,而非数十亿。其他人认为该联盟横跨"末日论者"和"反末日论者",双方一致认为 Anthropic 不诚实也不负责任。一些人认为 Anthropic 可能确实关心安全,但优先考虑了营销、炒作和商业目标,尤其在 IPO 前。另一些人更悲观,质疑联盟的可信度,或认为没有 AI 公司能真正安全。一名评论者指出 Anthropic 的 SEC 文件描述了生存风险,而另一人表示不会购买 IPO 股票。总体而言,该帖混杂了对 Anthropic 安全主张的批评、对企业 AI 安全修辞的怀疑,以及对证据和动机的辩论。
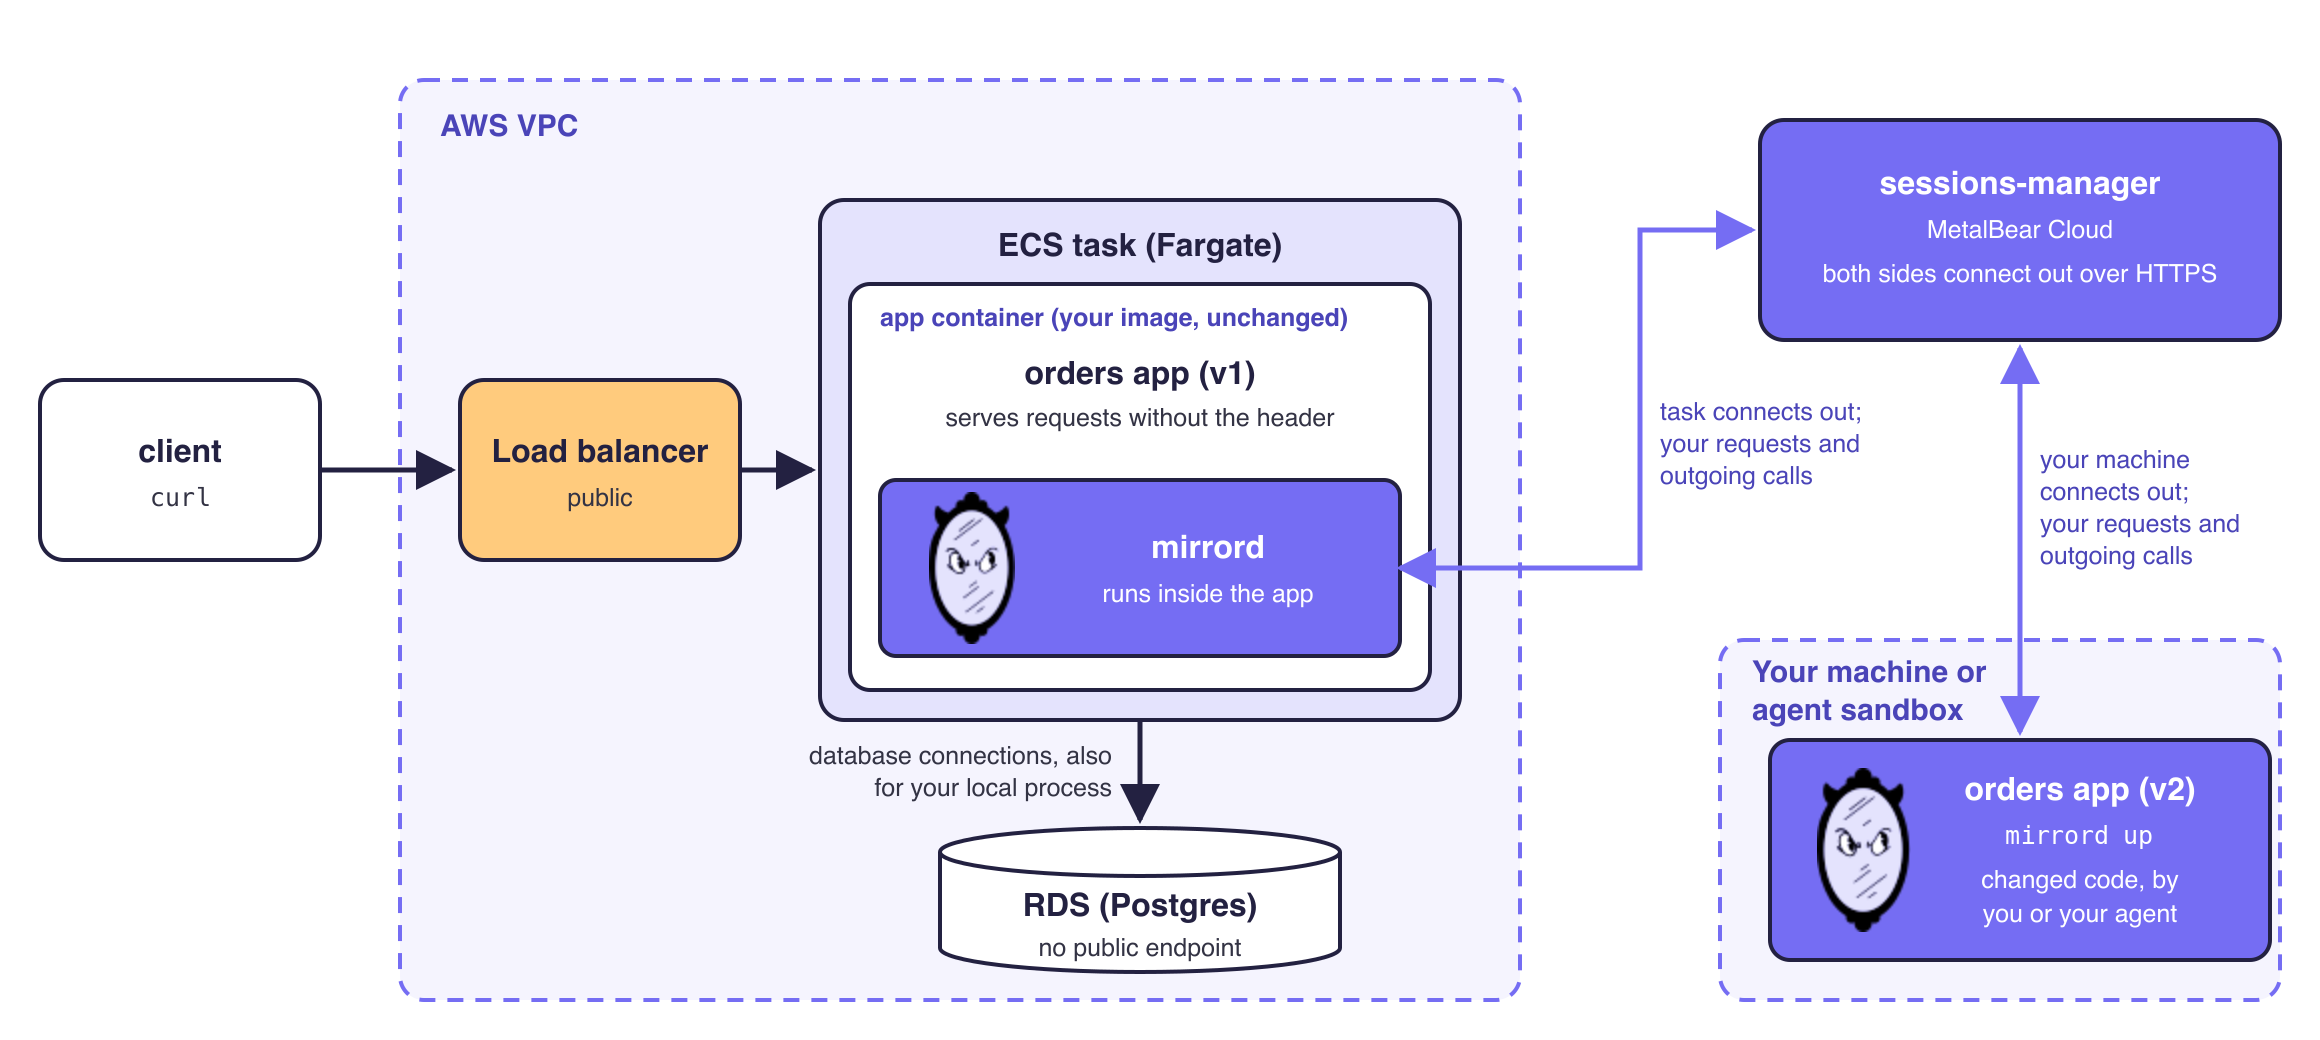 mirrord for ECS 可让代码在本地、CI 或智能体沙箱中运行,仿佛它是一个实时预发任务,共享该任务的网络、环境变量、IAM 角色以及对数据库/API 的访问。只有携带会话头的请求才会路由到开发者的版本,因此多人和智能体可以在共享的预发环境中并发测试而无需部署。由于 ECS 缺少 Kubernetes 风格的钩子,设置需要在每个任务定义中一次性添加一个小容器;随后它会在不更改应用镜像的情况下把 mirrord 加载到应用容器中。你的机器和任务各自向 sessions-manager 发起出站 HTTPS 连接,它将两者配对并中继流量,而无需开放入站端口。sessions-manager 可以运行在你的 Kubernetes 集群或 MetalBear Cloud 中,双方都有认证。设置完成后,使用 `mirrord up` 在本地启动服务,发送带会话头的请求,并在出站调用使用任务上下文的同时快速迭代。
Hacker News
新帖 | 过去 | 评论 | 提问 | 展示 | 工作 | 提交
登录
别再部署到 ECS 只为检查代码是否正常
(metalbear.com)
22 分,作者 Liriel,29 分钟前 | 隐藏 | 过去 | 收藏 | 1 条评论
帮助
eyalbukchin 20 分钟前 [–]
大家好,HN,我是 MetalBear 的 Eyal,感谢 Liriel 发帖。确实,使用新的 mirrord for ECS,你在 staging 环境的任务定义中只需一次添加 setup 容器,此后你的本地代码就可以像实时任务一样运行,拥有其网络、环境和 IAM 角色。只有带你的会话头的请求会到达它,staging 上的其他人仍会访问已部署的任务。底线是针对 ECS 的开发周期快得多,显然在代理时代更加重要。
欢迎提问!
回复
指南 | 常见问题 | 列表 | API | 安全 | 法律 | 申请 YC | 联系
搜索:
IPv6 巨型报文(RFC 2675)定义了有效载荷超过 65,535 字节的数据包,使用跳步选项头中的 32 位 Jumbo Payload 选项。IPv6 负载长度设为零,接收方从该选项推导负载长度。巨型报文仅适用于 MTU 大于 65,575 字节的链路,且不得使用分片头。节点必须检测格式错误并通过 ICMP 报告。对于校验和,上层使用 Jumbo Payload 长度而非 IPv6 负载长度。UDP 通过将 16 位长度字段设为零,并从 IPv6 负载长度或存在时的 Jumbo Payload 长度推导实际长度来支持巨型报文。TCP 没有长度字段;MSS 被通告为 65,535(视为无穷大),实际 MSS 通过路径 MTU 发现确定,且紧急指针处理针对超过 65,535 的偏移量进行了调整。未引入新的安全问题。
关于 RFC 2675(IPv6 超大报文)的 Hacker News 讨论。发帖人指出 IPv6 支持最大 4GB 的数据包,质疑实际需求与传输支持,并认为可能只有环回接口才会使用。评论者认为没有标准设备能处理 64K 以上的帧,建议低开销需求使用 RDMA,或使用小包配合重组,并将此与 IPv6 被用于微型传感器网络相对比。发帖人同意,称无法为超大报文的存在找到理由。
一位独立开发者运营着一个由 30 个 C# 库组成的软件工厂,其中 28 个在 2025 年底达到 1.0 版本,总计近 190 万行手写代码。库涵盖 PDF 与办公文档、HTML/渲染、字体、图像、SQLite 兼容数据库、搜索、归档、邮件、加密、YAML、联系人、差异对比、AI/ML、语音、OCR、LLM、MCP、JavaScript、着色器、GPU、音频/媒体、游戏引擎、数学、寻路、物理以及确定性模拟调试。它们强调精确兼容性、确定性/可复现行为,以及针对外部标准、工具和浏览器的验证。开发由代理驱动:规划、项目管理、构建主管和工程师代理在隔离的工作树中协作,发布门控基于一致性测试套件、参考工具和跨平台哈希检查。开发者通过 Ship 卡片批准发布。该工厂已发布 241 个版本,1.0 之后的更新由代理在安全意识审查下处理外部问题而驱动。
一篇 Hacker News 讨论串讨论了“软件工厂”在约一个月内构建了 30 个复杂开源库的说法。评论者持怀疑态度,质疑这些库的质量、新颖性、可维护性,以及是否真的会有人使用它们。他们指出,LLM 可能克隆现有工具或过度复杂化代码,一些人批评 AI 生成软件的环境成本。其他人指出,分发而非仅生产速度,仍然是真正的瓶颈。总体而言,讨论对大规模 AI 生成库是否有价值或可持续表示怀疑。
KPMG英国在“Project Exponential”项目中,对一家富时250指数公司账目测试了100多个AI代理,并与人工审计员协同工作。这些代理覆盖了审计工作流程,在某些情况下比人类更深入地探查问题并提出人类遗漏的问题。然而,这并非正式法定审计;人工监督仍必不可少,包括在代理错误应用监管要求时进行干预。KPMG计划扩展至最多20个更大型审计,但表示技术尚未准备好应对数千个审计,数据质量仍是障碍。该实验凸显了AI在自动化数据收集、分析和文档记录方面的潜力,而资深专业人士专注于判断,这可能改变审计经济学和四大运营模式。监管机构警告AI必须维护审计师的独立性、怀疑态度和准确性;最终责任仍由人工审计员承担。关键问题是机器最终将执行多少审计工作,人类又将扮演什么角色。
一篇 Hacker News 帖子链接到一篇文章,该文章声称在一次里程碑式审计试验中,AI 智能体提出的问题比 KPMG 会计师更好。评论者就此影响展开辩论。有人认为 AI 可以标准化并扩展专业知识,而另一些人警告称,依赖单一 AI 会形成危险的单一文化并造成可被利用的盲点。多位评论者批评审计公司,暗示由于激励不对齐,大型审计可能变成粉饰性练习,而另一些人则为行业辩护或提供背景。有人对结果是否特别说明 KPMG 表现不佳表示怀疑,还有人质疑 AI 的提问方式——从常见情形出发还是追逐边缘案例——是否真正更好。总体而言,该讨论串将对 AI 审计潜力的兴趣与对单一文化风险、激励问题以及头条说法是否可信的担忧混在一起。
 Chevron正在敲定伊拉克西古尔纳2号油田的条款,正式签约预计在年底前完成。在伊拉克副总理穆赫辛·阿尔·曼达拉维敦促谈判人员移除障碍后,该协议加速推进;西古尔纳2号继续推进,而纳西里耶相关谈判则单独放缓。西古尔纳2号储量约140亿桶,此前在卢克石油运营下日产量约40万桶,据报道曾达65万桶/日;伊拉克希望雪佛龙能将产量提升至80万桶/日或更高。伊拉克的紧迫感源于霍尔木兹海峡关闭导致石油收入下降、预算赤字增长346%以及储罐满载迫使油井停产、可能损害油藏。巴格达还看重雪佛龙的技术、融资和运营经验。最后,雪佛龙部分充当美国企业代理人,提供针对伊朗及其代理人战略威慑,同时帮助伊拉克获得美国制裁豁免、金融渠道和替代出口路线支持。
SSH 密钥会生成随机艺术图像,帮助用户直观比较主机密钥,因为指纹字符串很难比较。在 SSH 配置中将 `VisualHostKey` 设为 yes 后,每次登录都会显示 ASCII 图形。用户可以记住服务器的图案并注意可能的变化,不过相似图案仅提示匹配,而非证明。可以使用 `ssh-keygen -lv -f ~/.ssh/known_hosts` 列出已知主机的指纹和随机艺术。作者启用了该功能,开始识别 GitHub 等服务器的图案,并推荐它兼顾安全意识和终端美观。
黑客新闻
新 | 过去 | 评论 | 提问 | 展示 | 工作 | 提交
登录
随机艺术图像有什么用?(2023)
(bytes.zone)
5 分 由 TuringTux 1 小时前 | 隐藏 | 过去 | 收藏 | 1 条评论
帮助
Black616Angel 10 分钟前 [–]
太好了,又多了几样让我把机器拟人化的东西。:D
回复
指南 | 常见问题 | 列表 | API | 安全 | 法律 | 申请 YC | 联系
搜索:
(无内容可翻译)
Hacker News
新 | 过去 | 评论 | 提问 | 展示 | 招聘 | 提交
登录
Show HN: ExitPath – Slack、Notion 和 Microsoft 365 的开源退出方案
(exitpath-ruddy.vercel.app)
16 分,由 zerocool0101 发布于 57 分钟前 | 隐藏 | 过去 | 收藏 | 1 条评论
帮助
raybb 3 分钟前
大家最近对 Zulip 的评价如何?每次我试用它都还有不少粗糙之处,但自从他们重写了原生应用之后,我猜应该好多了?可惜,我并不在任何积极使用 Zulip 的社区里,所以没什么实际体验。
回复
指南 | 常见问题 | 列表 | API | 安全 | 法律 | 申请 YC | 联系
搜索:
在启用嵌套虚拟化的 AMD CPU 上,KVM 的一个 bug 让虚拟机突破内存边界并访问宿主机内存。这是一个释放后使用漏洞:在 INIT 重置过程中,KVM 未能刷新虚拟机控制块中的页表指针,使其仍指向已释放的页面。攻击者可触发重新分配并操纵页表,在 DigitalOcean droplet 上读取约 127 GB 宿主机 RAM,并在受控裸机服务器上向宿主机内核内存写入任意字节,可能最终执行宿主机代码。该缺陷由 2022 年针对 CVE-2022-3344 的修复引入,该修复切换了控制块但未切换指针。它于 2026-10-21 报告,在主线中修复,并发布于稳定版和 LTS 内核。未在 AMD 上启用嵌套虚拟化的云平台不受影响;否则请更新内核或禁用 kvm_amd nested=0。
Hacker News 链接到一份关于 CVE-2026-99312 的报告,这是一个 KVM 客户机到主机的逃逸漏洞。评论者争论是否应该禁用嵌套 KVM:一人认为嵌套 KVM 仍然有用且安全,另一人则建议避免使用,并提到最近有多起嵌套 KVM 逃逸漏洞。其他人讨论 AI 对安全的影响,质疑 AI 辅助漏洞发现是否优于 AI 生成的漏洞,以及基础设施安全到 2027 年是否会改善。其他评论提到用于代理沙箱的单内核、对无休止 CVE 修补的沮丧,以及开玩笑说关掉互联网。还有人批评链接文章是 AI 写的。
启用 JavaScript 和 cookie 以继续
Hacker News
新 | 过去 | 评论 | 提问 | 展示 | 工作 | 提交
登录
Show HN:把旅行者1号拆解到单个存储芯片
(
rshekhar.com
)
14 分 由 raj-shekhar 41 分钟前 | 隐藏 | 过去 | 收藏 | 讨论
旅行者1号今天抵达距地球一光日处。
在网站上你可以:
- 查看两个旅行者号当前的位置
- 打开核电池,看到它的24个钚球
- 进入数据计算机,深入到单个存储芯片
- 看金色唱片的封套如何解释如何播放它
- 观看旅行者1号如何通过无线电修复
- 实时查看地球上哪个天线正在接收它们
我还从中制作了一部4分钟影片:https://www.youtube.com/watch?v=kpzsRo-c1_A
帮助 指南 | 常见问题 | 列表 | API | 安全 | 法律 | 申请 YC | 联系
搜索:
MAI 提供在图像编辑、转录、网络防御和编码等方面具有强大性价比的前沿 AI 模型。通过 Custom Models 和 MAI Licensed Weights,客户可以使用专有数据定制模型,在自己的 Azure 环境中安全运行、控制访问,并保留其数据和适配成果。Frontier Company 支持交付并嵌入到产品和智能体中,使客户对其知识产权拥有更强的控制权。
Hacker News 讨论了微软发布七款新 AI 模型的公告。评论者争论微软是否必须提供开放权重以参与竞争;有人认为更便宜的闭源模型可以吸引寻求 API 节省成本的企业,而另一些人则拒绝使用没有开放权重的模型。用户还批评了微软的领导力、创新和营销,质疑模型基准测试与可用性,并指出部分产品可能比 GPT 或 Anthropic 的替代品便宜得多。有些人将微软的企业生态系统和微调服务视为优势,而另一些人则将此次发布视为 Anthropic IPO 背景下的公关行为。总体而言,该讨论串混杂了怀疑、价格兴趣以及对微软战略的不满。
 Tasty Chick’n是一家位于德克萨斯州的加盟商,经营75家肯德基和9家肯德基-塔可贝尔门店,分布在10个州;该公司在销售下滑、成本上升和债务沉重的背景下申请第11章破产保护。2024年销售额下降11.4%,2025年下降1.4%,今年迄今下降2.8%,利润率从2023年的11.8%降至2026年的4%。公司欠约7300万美元的融资债务,以及1570万美元未付给肯德基/塔可贝尔的特许权使用费和费用;到9月,品牌方威胁终止其特许经营协议。它目前寻求紧急融资和法院监督下的门店出售。此次申请是更广泛快餐破产潮的一部分:主要温迪加盟商Meritage Hospitality Group在销售额下降和牛肉成本高企后于9月申请破产,而Checkers和Rally’s加盟商Global Midsouth Holding Corp.在10月于止赎拍卖前申请破产。
 五角大楼连续第九年未通过财务审计,其监察长指出财务系统过时。此次审计覆盖超过4.8万亿美元的资产。虽然报告的重大缺陷有所减少,监察长表示这反映的是合并而非解决。一些组成部分保持或改善了审计意见,Medicare合资格退休人员医疗保健基金首次获得无保留意见。战争部以更积极的方式展示结果,将此归功于使用“超级智能(SI)”的集中财务管理方法,并表示无保留意见目前覆盖超过56%的资产和超过90%的负债。该部门自2018年以来未通过完整审计,并面临2028年国会设定的无保留审计截止期限。它于2025年更名为战争部,而国防部仍是次要名称。
波兰称其挫败了在与加里宁格勒接壤边境附近的假旗行动。 Poland says it thwarted false flag operation near border with Kaliningrad
2 小时前
波兰《共和国报》报道称,俄罗斯情报机构,主要是格鲁乌(GRU),据称计划于10月底或11月初在波兰与加里宁格勒边境附近实施假旗破坏行动,试图嫁祸乌克兰,目的是阻止对乌援助。该计划据称针对特定地点,可能导致大量人员伤亡。在伙伴情报机构警告后,波兰当局加强了边境地区警察、边防军、安全机构和特种部队部署,以进行威慑并采取先发制人行动。官员拒绝透露细节,但波兰特殊勤务协调部长表示,威胁被评估为真实,所采取措施得当。总理唐纳德·图斯克也指出波兰-俄罗斯边境出现可疑活动。
波兰表示挫败了俄罗斯策划的一次近加里宁格勒的假旗破坏袭击,该袭击据称旨在嫁祸乌克兰。Hacker News评论者讨论此类袭击是否可能,指出虚假信息即使在没有多数人相信的情况下也能加剧分裂,并分享该报道的其他来源。
发现者:从 Nginx 访问者到服务器主机的 root CVE-2026-123007 CVE-2026-123634 CVE-2026-123633 CVE-2026-121810 CVE-2026-113425 如何修复 查看应对方法 完整分析 查看完整分析
Hacker News 链接到 NGINX2Root,该网站声称可将 Nginx 访客变为服务器 root。该帖子有 15 个积分和 3 条评论。评论者表示怀疑:一人认为“root”说法依赖于较旧的 SCTP 漏洞(CVE-2026-64564),更像是 RCE/“NGINX2Shell”;另一人批评该网站是一个新的“vibe-coded”页面,宣传五个漏洞和“负责任披露”,而 nginx.org 上似乎没有修复;不过第三人指出 F5 已经发布了补丁。文中还提到了 Wiz 的 write-up。
一篇 Hacker News 帖子讨论了 sam.gov 上美国空军需要 CF/PC 存储卡的 listing。评论者称标题具有误导性:这似乎是一份识别新卡潜在供应商的调查,而非招标或旧民用介质请求。要求提到 256 MB 或更大容量,可能用于从 PC 卡启动或存储少量关键数据的系统。评论者指出,按原样替换零部件可能比重新设计硬件更便宜、风险更低。他们还讨论了工业 CF 卡作为老式计算机 IDE 替代品,并提到了 Dogfish SSD 和 Delkin Devices 等供应商,其中 Delkin 被推荐为美国本土工业闪存。
一项揭示金融巨头内部运作的全球重大调查。1500多万份文件的泄露暴露出该银行的缺陷文化、系统性盲点以及将利润置于合规之上的追求。阅读更多
Hacker News 上的一篇帖子链接到约 1500 万份德意志银行内部文件的泄露,据称这些文件揭露了秘密、丑闻和双重标准。评论者指出该银行与杰弗里·爱泼斯坦、唐纳德·特朗普和俄罗斯寡头的往来,以及尽管有风险警告仍激进地追求俄罗斯业务。一些用户因为链接文章耗时而要求高层次摘要;另一些人则提到德意志银行长期的“脏银行”声誉、德国监管漏洞,以及 Wirecard/Cum-Ex 等先例。少数人对耸动的品牌化表示怀疑,而另一些人则引用 David Enrich 的《Dark Towers》以及更广泛的制裁违规、市场操纵和洗钱指控。总体而言,讨论集中在该泄露是否证实了对德意志银行的长期担忧。
 联邦大陪审团以两项罪名起诉41岁的实习生Andrew Kozak,罪名与11月13日在伊利诺伊州皮奥里亚BioUrja Renewables乙醇工厂发生的炸弹威胁有关。他不认罪。该威胁导致发现一枚真实爆炸装置,炸弹技术人员将其安全拆除;约2500户住宅被疏散18小时。Kozak被控与爆炸物有关的威胁和跨州传播威胁,分别最高可判10年和5年。他周一上班途中被捕,目前羁押候审,周五举行拘留听证会。两项指控均未指控他放置装置,但联邦消息人士认为是他所为。
arXivLabs 是一个允许协作者直接在我们网站上开发和分享新 arXiv 功能的框架。与 arXivLabs 合作的个人和组织都已接受并认同我们的开放、社区、卓越和用户数据隐私价值观。arXiv 致力于这些价值观,仅与遵守这些价值观的合作伙伴合作。有能为 arXiv 社区增值的项目想法?了解更多关于 arXivLabs。
Hacker News
新 | 过去 | 评论 | 提问 | 展示 | 工作 | 提交
登录
傅里叶级数入门
(arxiv.org)
8 分
由 teleforce
1 小时前
| 隐藏 | 过去 | 收藏 | 讨论
帮助
指南 | 常见问题 | 列表 | API | 安全 | 法律 | 申请 YC | 联系
搜索:
正在检查您的浏览器...需要 JavaScript
黑客新闻
最新
|
过往
|
评论
|
问答
|
展示
|
招聘
|
提交
登录
新的 FreeBSD Pkgbase(8) 工具
(
vermaden.wordpress.com
)
4 分
由
vermaden
1 小时前
|
隐藏
|
过往
|
收藏
|
1 条评论
帮助
drewg123
7 分钟前
收起
这看起来非常好!我认为真正出彩的是,如果能与启动环境集成,最终得到类似 beinstall 的东西:创建一个新的启动环境,并在该新环境中完成更新。
回复
指南
|
常见问题
|
列表
|
API
|
安全
|
法律
|
申请 YC
|
联系
搜索:
x86 架构并非中央设计;它通过一系列权宜之计、客户决策和兼容性需求逐步积累而成。其起源可追溯自 4004 计算器芯片到 8008,而 8008 的 Datapoint 2200 终端血统解释了小端存储和奇偶标志。8080 与 Z80 时代的业余市场促使英特尔创建 8086 作为临时的 16 位继任者,将 8080 寄存器映射到 AX/BX/CX/DX,并用分段方式在 16 位寄存器下寻址 1 MB。IBM 选择了更便宜的 8088,使 PC 兼容性成为永久事实。286 增加了保护模式,但难以轻易返回实模式,从而产生 A20 门 hack。386 引入了 32 位寄存器、平坦内存、分页和虚拟 8086 模式,而 486 增加了缓存、集成 FPU 和流水线。因此,x86 的怪癖反映的是历史约束,而非任意设计。
Hacker News
新帖 | 过去 | 评论 | 提问 | 展示 | 工作 | 提交
登录
x86 CPU:从 4004 到 486 (pikuma.com)
13 分 由 ibobev 1 小时前 | 隐藏 | 过去 | 收藏 | 1 条评论
帮助
petercooper 13 分钟前 [–]
这是一段不错的硬件历史。不过,想稍微挑个刺,因为他们把关于 8008 的这句话加粗了:“Intel 并没有设计这款芯片的指令集”……从广义上说有点对,但 Intel 的工程师,包括 Stan Mazor,确实对其进行了修改和增强,比如增加了增减操作,以及 https://archive.computerhistory.org/resources/text/Oral_Hist... 中提到的其他内容。
回复
指南 | 常见问题 | 列表 | API | 安全 | 法律 | 申请 YC | 联系
搜索:
Wiz 及其他团队的研究人员独立发现了 NGINX 中的两个严重未经认证远程代码执行漏洞:CVE-2026-123633(HTTP/2 释放后使用)和 CVE-2026-123007(HTTP/2 send_window 整数下溢)。两者都需要 HTTP/2,可能危及 NGINX 服务器,即使应用代码安全也会暴露网站和 API。CVE-2026-123007 影响追溯到 NGINX 1.9.5 的版本。这些缺陷已报告给 F5,并在 2026 年 11 月版本中修补。组织应识别受影响部署并升级;如果无法立即升级,应暂时禁用 HTTP/2。CVE-2026-123633 影响连接槽位不足时的反向代理处理;CVE-2026-123007 可能影响静态文件服务。AI 辅助研究帮助发现了这些长期存在的内存安全缺陷。缓解措施包括应用已修复的 NGINX OSS/Plus 版本,并监控可疑的 NGINX 工作进程崩溃或命令。
Hacker News 上的一个帖子讨论了 Nginx HTTP/2 处理中的一个预认证远程代码执行漏洞。多个安全团队独立发现了它,其中一个团队发布了涵盖额外漏洞和完整提权链的技术文章。建议的缓解措施包括禁用 HTTP/2,或升级到已修补的 1.30.7 stable 或 1.31.9 mainline 版本。评论还推测 AI 可能帮助研究人员发现了这个漏洞,指出补丁在披露后不久发布,并讨论基于 C 的软件中反复出现的安全问题。