到2026年8月,欧盟《人工智能法案》将要求人工智能生成的内容必须“可检测”,并强制要求大语言模型提供商实施水印技术。与通过在不可察觉的像素中隐藏噪点来实现图像水印不同,文本水印是一个高难度的隐写术难题,因为任何操作都有损输出质量的风险。 为符合规定,提供商正在探索两种主要方法: 1. **SynthID**:一种统计方法,根据数学关系影响模型的标记(token)采样策略。这能在不显著影响性能的情况下,在文本中生成可检测的“分数”。 2. **Unicode同形异义字**:使用视觉上相同但不同的字符(例如特定的空格变体)来嵌入隐藏模式。 然而,这两种方法都面临严峻障碍。文本水印本质上非常脆弱,通过简单的改写、重新分词或替换字符即可清除。虽然存在基于元数据的C2PA等解决方案,但它们并不适用于纯文本输出。 作者最终预测,提供商很可能会采用SynthID来满足监管要求。然而,由于用户可以绕过这些技术保障措施,该指令的有效性仍存疑。为平衡合规性与生成式文本的技术现实,行业很可能会转向标准化的、由欧盟托管的验证工具。
每日HackerNews RSS
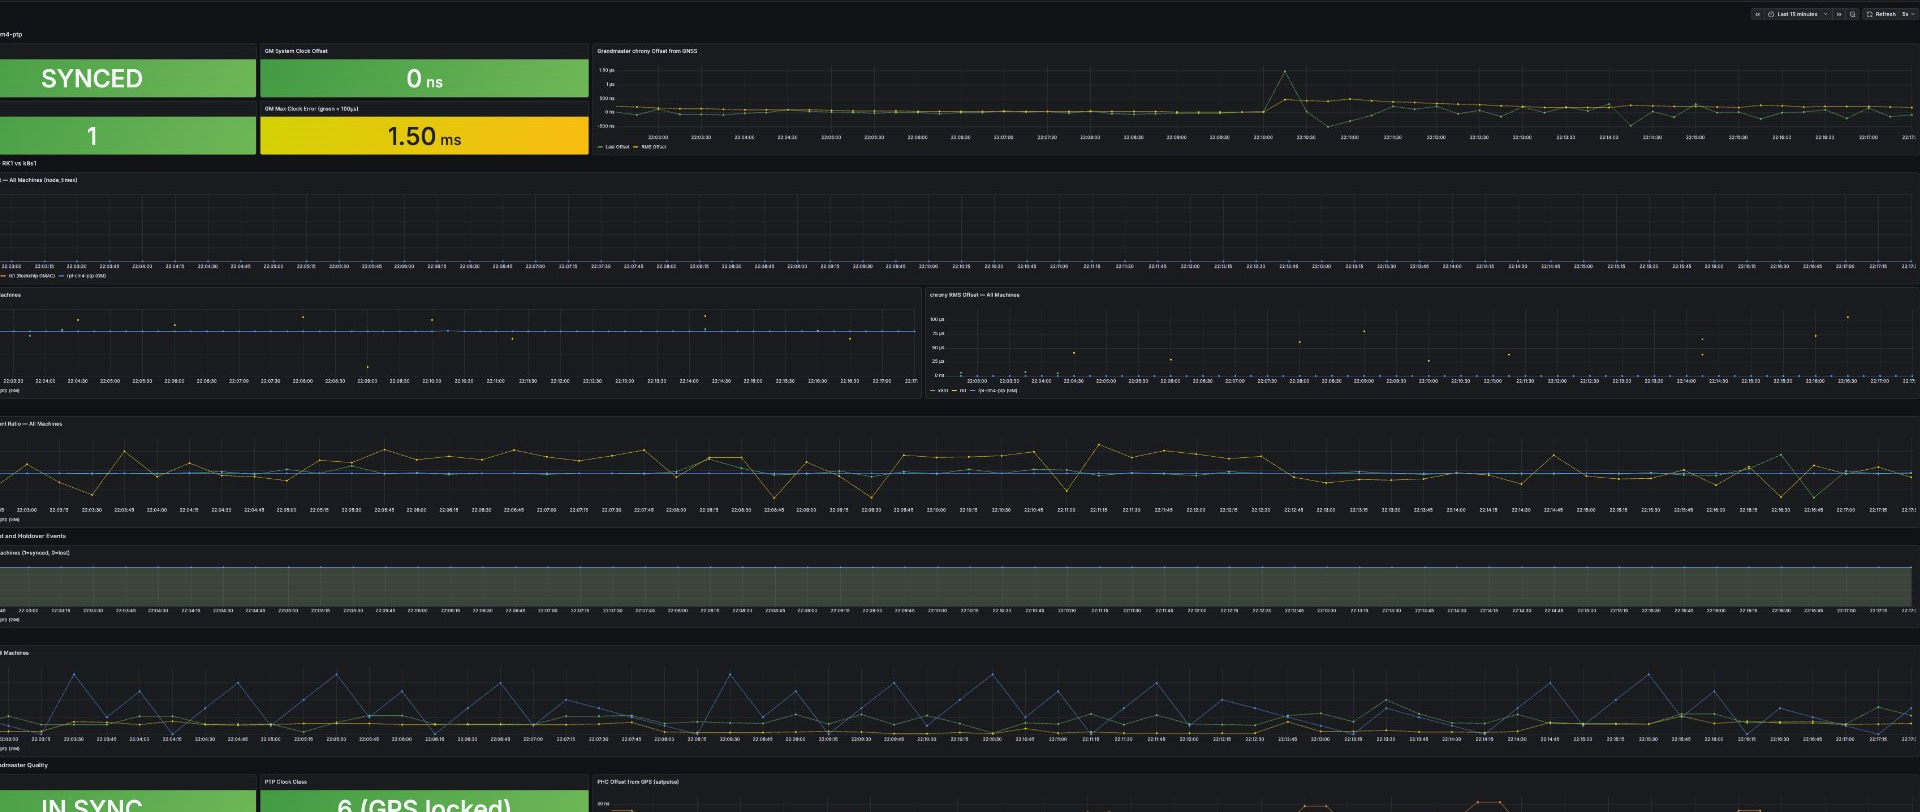 为了实现工业基础设施所需的纳秒级时间同步,作者使用树莓派 CM4 和廉价的 GPS 模块构建了一个 PTP(精确时间协议)主时钟,新零件总成本约 103 美元。
通过利用 CM4 的 BCM54210PE 以太网 PHY(支持硬件级 IEEE 1588v2 时间戳),该系统绕过了内核级的抖动,实现了亚微秒级的精度。该设备集成了基于 u-blox M10 的 GPS 模块,利用秒脉冲(PPS)信号来校准 PHC(PTP 硬件时钟)。
主要挑战包括内核对 PTP 的特定支持、修复 SYNC_OUT 引脚配置错误,以及确保 SatPulse、`ptp4l` 和 `chrony` 之间的服务协同。测试证实,该主时钟能够将 GPS 偏差控制在约 7 纳秒以内,且在连接到硬件交换架构时,客户端同步精度可保持在 100 纳秒以内。
虽然该设备缺少昂贵商业产品中配备的高稳定性 TCXO 振荡器,但在 10 小时的保持测试中仍维持了 15 毫秒的精度。该项目证明,消费级硬件配合适当的软件栈和网络拓扑,能够以仅相当于商业替代品一小部分的成本,提供专业级的时间同步功能。
这篇 Hacker News 讨论介绍了一份使用树莓派计算模块 4 (CM4) 构建高性价比 Stratum 1 PTP(精确时间协议)主时钟(Grandmaster)的指南。
该项目选用 CM4 的核心技术优势在于其 BCM54210PE 以太网 PHY,它支持硬件级的 IEEE 1588v2 时间戳。通过在数据包到达内核之前直接在物理层进行时间戳标记,CM4 有效规避了操作系统调度和中断带来的抖动,从而实现了亚微秒级的精度。
社区讨论的内容既有关于机械钟美学的轻松调侃,也有深入的技术探讨。用户们交流了在其他硬件(如树莓派 5)上维持可靠的 PPS(秒脉冲)锁定所面临的挑战,并辩论了支持 PTP 的交换机对抖动性能的潜在影响。总的来说,该项目因利用消费级组件实现了高精度授时硬件而广受好评。
Flock Safety 正在对其 ALPR(自动车牌识别)平台进行重大更新,以加强隐私保护、问责制和安全性。 **隐私与数据控制:** Flock 正将默认数据保留期限缩短为 7 天。为了配合长期的调查工作,该公司推出了“证据模式”(Evidence Mode),允许相关机构根据需要保留特定数据。此外,新增的违规过滤功能将使各城市能够更好地管控其数据与其他机构的共享方式。 **问责制:** 为防止滥用,Flock 要求所有执法部门客户在今年年底前强制执行“审计协助”(Audit Assistance)。该平台还将对可疑活动实施主动锁定用户措施,并要求所有搜索必须提供案件代码,以确保监督到位。 **安全与准确性:** Flock 已强制要求使用多重身份验证,并聘请 Bishop Fox 进行独立的安全性审查。此外,该公司还启动了“协调漏洞披露计划”(Coordinated Vulnerability Disclosure)。在准确性方面,Flock 强调 ALPR 警报仅作为调查线索而非最终结论,在采取任何行动前,必须经过警务人员的人工核实。 Flock 坚称客户对其数据拥有完全所有权,并鼓励继续使用“透明度门户”(Transparency Portals)来确保社区知情。这些措施巩固了该公司在公共安全与严格的隐私保护之间寻求平衡的承诺。
Flock Safety 近期宣布为其 ALPR(自动车牌识别)摄像头系统增设新的隐私与安全保障措施,其中包括强制要求执法部门在搜索时提供案件代码。
然而,Hacker News 社区对此反响极为冷淡且充满质疑。批评者认为这些改变仅仅是表面功夫,“为时已晚”,且未能解决大规模监控和数据滥用风险等根本问题。许多用户表示,由于此前涉及误导城市官员及未经授权共享数据等争议,该公司的品牌形象早已“破产”。
讨论中的核心主题包括:
* **根本性反对:** 许多人主张,唯一可行的方案是彻底拆除这些摄像头,认为其本质上侵犯了美国宪法第四修正案。
* **法律疑虑:** 关于无处不在的监控是否构成“不合理搜查”,以及警察部门声称的数据“所有权”是否具有实际意义,讨论仍在持续。
* **地方行动:** 一些用户鼓励开展社区组织活动,例如利用“DeFlock”应用程序绘制摄像头分布图,并游说当地市议会拒绝或拆除这些监控系统。
归根结底,这种共识反映了人们对该公司道德准则的深层不信任,以及对政府常态化、全方位监控所带来的长期影响的担忧。
所提供的文本并非可供阅读的文档,而是 PDF 文件的底层原始技术结构。它包含了“交叉引用表”(xref)和文件尾信息,这是 PDF 阅读器用于定位文档内对象(如文本、图像或格式指令)的元数据。 最后一部分显示了一个数据流的开头,看起来是经过压缩或编码的二进制信息。由于这是文件的基础“代码”而非内容本身,因此它不包含可翻译的文本,也没有可供总结的有意义信息。
抱歉。
麦当劳为我建立了一份515页的档案,上面写着我永远不会停止去那里吃东西。 I requested a copy of my data from McDonald’s loyalty program
78 天前
为了了解麦当劳如何使用客户数据,一位加利福尼亚州居民行使其合法权利,向该公司申请了一份个人数据报告。这份长达 515 页的文件揭示了麦当劳数据追踪的广泛程度,记录了其会员应用内的每一笔消费、位置信息及互动行为。 专家将这种做法形容为“商业监控”,并指出该公司利用这些细颗粒度的数据构建预测模型,从而推动个性化营销并影响消费者行为。尽管麦当劳坚称这种数据收集旨在改善客户体验并提供相关优惠,属于行业惯例,但从交易记录到抽奖参与等大量被记录的活动,凸显出现代数字忠诚度计划背后往往不为人知的一面。归根结底,这份报告强调了快餐连锁店是如何利用客户数据,为其用户建立高度详细的算法画像的。
这篇 Hacker News 的讨论围绕着《连线》(Wired)杂志的一篇文章展开,该文章详细披露了一位用户从麦当劳获取的 515 页个人数据档案。尽管一些用户认为这种对饮食偏好的精细化追踪“令人毛骨悚然”,但许多人指出,这在现代忠诚度计划中是标准操作,本质上属于“营销入门”范畴。
讨论迅速转向了对快餐行业的更广泛批评:
* **运营层面的“平台化腐败”(Enshittification):** 用户感叹快餐体验正在恶化,指出数据驱动的管理导致了长期人手不足、餐厅清洁度下降以及对自助点餐机的过度依赖。他们认为,企业将短期利润指标(KPI)置于长期客户满意度之上。
* **数据带来的问题:** 许多贡献者指出,量化本质上剥离了人类感性的体验。他们警告称,基于数据的决策往往会引发“古德哈特定律”(Goodhart’s Law)——员工为了生存而操纵指标(例如提前结束计时器),最终导致管理层无法看清现实。
* **资本主义与责任:** 辩论凸显了企业模式从“价值导向”向“不惜一切代价追求利润”的转变。虽然一些人捍卫麦当劳分析自有数据的权利,但另一些人担心,一旦这些数据流出企业内部(例如被出售给保险公司),就可能成为掠夺性监控和社会危害的工具。
Echo 已与 NanoClaw 达成合作,通过代理驱动的“加固”流程提升其开源项目的安全性,消除了约 99% 的漏洞。 该流程遵循四个循环步骤: 1. **检测:** Echo 使用多种工具(Trivy、Grype、Wiz)扫描容器镜像,创建全面的漏洞概况。 2. **安全升级:** 系统识别并为具有强大向后兼容性的库应用安全的小版本升级。 3. **研究与向后移植:** 针对复杂的“不予修复”漏洞,Echo 的专有 AI 向后移植代理会进行深入研究。它能将安全补丁从较新版本仔细应用到较旧的稳定软件包中,即使处理复杂、侵入性的更改,也不会破坏应用程序的功能。这包括利用 Echo OS,这是一个专门为自动化、持续修补而从源代码构建的 Linux 发行版。 4. **镜像同步:** 一旦通过完整的上游套件验证和测试,加固后的镜像将被推送到 Echo 商店,并自动同步到 NanoClaw 注册表。 这种方法确保用户在获得官方安全修复的同时,能保持兼容性,最大限度地减少与上游的差异,并通过持续的自动化监控确保镜像保持纯净。
抱歉。
数学家亚历克斯·科恩(Alex Cohen)成功证明了高维空间中的分形不确定性原理,这是在理解混沌系统中波的行为方面取得的一项重大突破。 在难以将现有的一维证明推广到更高维度时,科恩从已故数学家让·布尔甘(Jean Bourgain)留下的未发表笔记中寻求指导。这些笔记建议采用一种意想不到的复分析方法来构建“阻尼函数”——这是分离分形函数中峰值所必需的工具。科恩对该方法的出色应用,使他克服了长期阻碍高维空间研究的数学障碍。 讽刺的是,科恩后来发现,他以为的“内部秘诀”实际上是 1960 年代的一个著名成果,即伯林-马利亚万定理(Beurling-Malliavin theorem)。如果他当时知道专家们早已熟悉这一策略,他可能会因其难度而望而却步。相反,正是这种自信使他做出了重大贡献;如今,该方法已被用于通过双曲空间的特性来分析复杂系统中的混沌现象,例如湍流天气。
抱歉。
我们正在验证您的浏览器。网站所有者?请点击此处修复。 Vercel 安全检查点 | sin1::1786633518-nbN6YqQkTTMf7QxbTl5eLOFnHRLDFNJn 请启用 JavaScript 以继续。 Vercel 安全检查点 | sin1::1786633518-nbN6YqQkTTMf7QxbTl5eLOFnHRLDFNJn
这篇 Hacker News 的讨论围绕着一篇对比 2025 年美英两国婴儿取名趋势的文章展开。
评论者指出了两国明显的文化差异:美国倾向于使用“复古”的《圣经》人名(如 Ezra、Levi、Silas),而英国则明显偏爱 Alfie 和 Archie 这类“缩写”式的人名。后者引发了热烈争论:一些用户批评将昵称作为法定姓名是“偷懒”的表现,或是剥夺了孩子未来的选择权;另一些人则为其辩护,认为这是一种避免日后行政手续麻烦的实用选择。
除了取名趋势,讨论帖还涉及了关于文章网站的技术反馈。作者(发帖人)因其网页在移动设备上糟糕的“强制滚动”(scrolljacking)用户体验而受到了批评。此次讨论反映了 Hacker News 的典型倾向,即从原始主题转向对育儿选择、语言演变以及网页设计批判的社会学观察。
Kubernetes on Oxide:客户需求如何塑造我们的集成 Kubernetes on Oxide: How customer needs shaped our integrations
78 天前
为了管理有状态工作负载,Oxide 需要一个容器存储接口(CSI)驱动程序来处理持久化存储的生命周期。最初,用户可以部署 Longhorn 等第三方解决方案;然而,在 Oxide 原生分布式存储之上叠加 Longhorn 的复制机制,会导致低效的写放大问题。虽然 Oxide 的“本地磁盘”通过消除冗余复制提供了一种临时变通方案,但它们缺乏 Oxide 分布式磁盘的持久性。 随后,团队开发了一个原生 CSI 插件(RFD 595),旨在允许 Kubernetes 直接管理 Oxide 分布式磁盘。该方案遇到了一个技术障碍:Oxide 的架构以往要求实例在挂载或卸载卷时必须处于停止状态,这与 Kubernetes 对无缝运行时存储管理的预期不符。 为解决这一问题,团队目前正在整个 Oxide 堆栈(从虚拟机管理程序到 API)中设计“磁盘热插拔”功能。尽管这一原生解决方案尚在积极开发中,客户目前仍可通过使用结合本地磁盘的 Longhorn 来高效地配置存储。一旦完成,原生 CSI 插件将实现无缝、高性能的持久化存储,并充分利用 Oxide 内置的分布式复制功能。
抱歉。
 “skitter-creek-bath-salts” 是一个研究项目,展示了如何通过操纵内存控制器(MCT/DCT)的物理地址转换层来绕过深层硬件安全保护。
现代系统构建了复杂的抽象层——如内存管理单元(MMU)、输入输出内存管理单元(IOMMU)以及各种安全区域(例如 AMD PSP、Intel SGX、TrustZone)——来“隔离”敏感内存。然而,这些保护机制是在内存控制器的上一层运作的。研究人员发现,通过位翻转(bit-flipping)内存控制器中的特定配置寄存器,可以“打乱”DRAM 寻址,从而创建绕过这些高层安全防线的“别名”。
由于内存控制器的转换是 GF(2) 中的线性映射,该项目利用 SMT 求解器(Z3)和线性代数来重构这些被扰乱的映射关系。这使得攻击者能够在不被 CPU 或固件检测到的情况下,访问、读取甚至修改受保护的区域,例如系统管理模式(SMM)内存、C6 空闲状态存储区,甚至是易失性微代码。
该漏洞利用了物理地址流水线是固定的这一基础架构假设。由于几乎所有现代架构(x86、ARM、RISC-V)都共享这种内存控制器结构,该研究表明,“锁定”的内存通常只是一个策略层,极易受到底层硬件重新配置的影响。
安全研究员 Christopher Domas (xoreaxeaxeax) 最近发布了一个名为“Spaghettifying DRAM”的项目,展示了一种通过操纵 DRAM 控制器寄存器来绕过内存保护的方法。
该漏洞针对较旧的 AMD 处理器(Family 16h),这些处理器中 DRAM 控制器的转换寄存器要么未公开,要么锁定不严。通过修改这些寄存器,拥有 Ring-0(内核)权限的攻击者可以重新映射物理内存,本质上是欺骗系统,从而暴露本应被隔离的受限区域,例如固件、安全隔离区或系统机密。
此项发布在 Hacker News 上引发了激烈讨论。尽管许多用户对该项目展现出的技术深度以及重获硬件控制权的“黑客精神”印象深刻,但其他人则对该项目的文档表示不满。批评者认为 README 文档充斥着“AI 垃圾内容”,包含了大量不准确、戏剧化的隐喻以及“Claude 式语言”,掩盖了技术细节。
尽管写作风格引发了争议,但社区普遍认同该漏洞作为一种底层研究强大工具的重要性,尽管它仅限于特定的旧硬件,且执行时需要预先获得内核级访问权限。