每日HackerNews RSS
抱歉。
以下是《Risky Business》报告重点摘要的中文翻译: **重大数据泄露:** 一个名为“Nexus”的暗网服务近期提供了1.53亿份美国和加拿大驾照数据,这些数据极有可能从身份验证公司IDScan窃取。除了助长常规网络犯罪外,此次大规模窃密还构成了严重的国家安全威胁;外国情报机构(尤其是中国和俄罗斯)可以通过交叉比对这些详细的个人数据,挖掘秘密行动并追踪政府人员。 **军事安全疏漏:** 美国军方终于开始禁用政府设备上的广告标识符,以防止军方人员被追踪。虽然这对行动安全而言是积极的一步,但专家警告称这并非彻底的补救措施,因为它未能解决个人设备带来的风险,也未能解决多年前就已识别出的全面追踪漏洞。 **“白帽”黑客私刑:** “先盗后付”式的黑客攻击趋势仍在继续,近期的作案者在退还被盗加密货币的同时,会私自截留一笔“赏金”。当局警告称,无论窃贼如何自我辩解或受害者是否配合,此类行为依然违法。 **其他新闻:** 其他更新包括谷歌为防御者推出AI驱动的网络安全工具、国际社会对长期存在的Sality僵尸网络的打击,以及乌克兰涉及诈骗呼叫中心的高层腐败丑闻。
本次 Hacker News 讨论聚焦于涉及敏感身份信息的严重数据泄露危机,重点讨论了近期的 IDScan 事件。
参与者认为,当前针对数据泄露的应对措施(通常仅涉及小额罚款和“免费信用监控”)极其不足,无法有效制止企业的不良安全实践。许多评论者主张**对高管和经理追究个人责任**,认为如果领导层因安全故障面临重大的财务后果或刑事责任,他们便会将 IT 安全置于成本削减之上。
主要议题包括:
* **“安全表演”的失败:** 当前体系依赖于并不安全的“标识符”(如社会安全号码和驾照),这些标识符最初并非为现代数字身份验证而设计。
* **问责制:** 一些人提议完全限制企业收集某些数据,另一些人则建议实施“软件建筑规范”或强制性责任保险,以追踪高管的个人表现。
* **结构性问题:** 批评者指出,企业受益于“有限责任”,这使得他们可以将社会化损失(如身份盗窃)视为一种微小的业务开支。
* **“无解”观点:** 一种反复出现的观点认为,现有的身份识别生态系统已彻底崩坏,必须转向基于加密技术的去中心化身份验证。
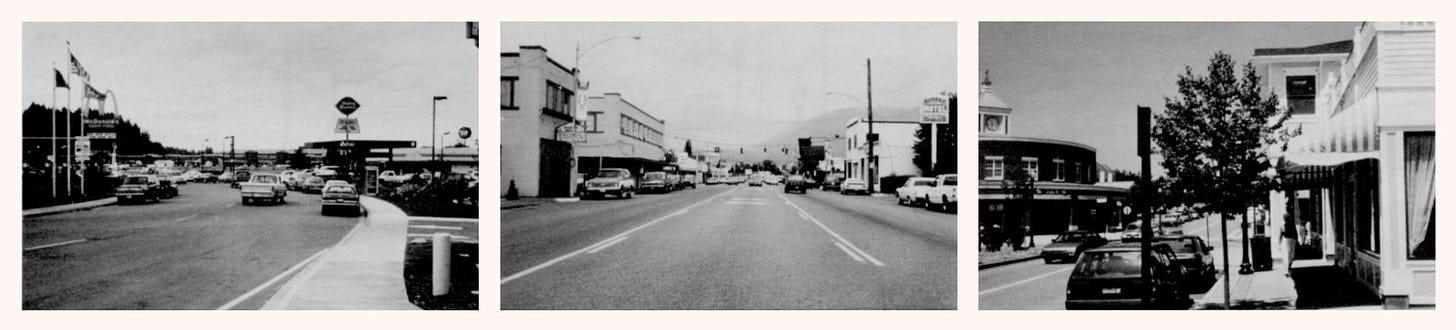 自 20 世纪 20 年代以来,现代主义建筑凭借其无装饰的设计和工业化材料,在全球景观中占据了主导地位。尽管其随处可见,但历史轶事和当代数据都表明,公众从未真正接受过这种风格。
从 1979 年在新泽西州开展的一项研究开始,研究人员便通过“视觉偏好调查”来系统地分析公众品味。虽然早期研究在方法论上往往存在不一致之处,但人工智能的最新进展使得在相同条件下对比传统设计与现代主义设计的受控实验成为可能。
研究结果一致且引人注目:在所有人口统计学类别中,无论年龄、性别、政治立场或社会经济地位如何,有 70% 到 90% 的受访者更青睐传统建筑而非现代主义风格。这种偏好体现在从新建住房到市政基础设施的方方面面。
这制造了一个重大的悖论:尽管绝大多数公众对传统美学表现出明确的偏好,但建筑专业和城市规划部门却几乎只产出现代主义设计。这种公众偏好与专业实践之间的分歧依然是争论的焦点,凸显了人们的真实需求与社区实际建设之间的脱节。
这段 Hacker News 的讨论探讨了为何大众对传统建筑的审美偏好与专业建筑师所推崇的现代主义设计之间存在冲突。
要点如下:
* **审美与实用性:** 现代主义支持者认为建筑是“居住的机器”,优先考虑室内采光、功能性和成本效益。批评者则反驳称“美本身就是一种功能”,因为建筑会显著影响居住者及周边居民的情绪健康。
* **成本因素:** 许多人认为现代主义“缺乏灵魂”的审美是削减成本和熟练劳动力流失的副产品,而非纯粹的审美选择。另一些人则指出,人们偏爱“传统”建筑往往是因为它们存留了下来,而质量低劣的现代建筑早已被拆除,这造成了幸存者偏差。
* **专业认知失调:** 建筑师往往优先考虑新颖性、品牌形象或现代主义对材料的“诚实表达”,这常导致公众认为建筑“丑陋”或具有反乌托邦色彩,这种现象引发了不满。有评论者指出,这助长了“邻避主义”(NIMBYism),因为居民担心新建筑会成为外观突兀的“盒子”,从而阻挠建设。
* **社会政治内涵:** 辩论极具争议性。一些参与者将传统主义与怀旧、历史特权或右翼意识形态联系起来;而另一些人则认为推崇现代主义是精英主义或脱离现实的学术姿态。
 尽管科技行业仍在争论人工智能是否会引发存在性危机,但一个更为迫切的现实已经到来:“代理型”互联网正变得令人难以忍受。
我们已经超越了静态聊天机器人的阶段,进入了自主人工智能代理时代——即被授予账户、钱包和浏览器访问权限,以代表我们执行任务的软件。无论其底层技术多么精密,这些代理程序已经开始用垃圾信息、未经请求的推销以及离奇且毫无意义的通信充斥网络。
记者和各大平台正被人工智能驱动的联络信息淹没,从自动新闻稿和“代理对代理”的广告,到争抢餐厅预订的机器人,不一而足。这些发展不仅仅是一种滋扰,它们代表了互联网运作方式的根本性转变。随着 OpenAI 和 Meta 等公司将代理功能直接集成到浏览器和密码管理器中,部署这些机器人的门槛正在消失。
马克·扎克伯格关于乐于助人的个人助理的乌托邦愿景并未实现,现实却是一个充斥着自动骚扰、诈骗和算法混乱的无序地带。无论这些模型最终是实现“超人工智能”,还是仅仅停留在“随机鹦鹉”的水平,它们目前的迭代正在迅速降低我们的在线生活质量,使互联网对每个人来说都变得更加令人沮丧。
请启用 JavaScript 和 Cookie 以继续。
抱歉。
arXivLabs 是一个允许合作者直接在我们的网站上开发和共享 arXiv 新功能的框架。与 arXivLabs 合作的个人和组织都秉持并认可我们关于开放、社区、卓越和用户数据隐私的价值观。arXiv 致力于坚守这些价值观,并仅与遵循这些价值观的合作伙伴合作。如果您有能为 arXiv 社区增加价值的项目构想,请了解更多关于 arXivLabs 的信息。
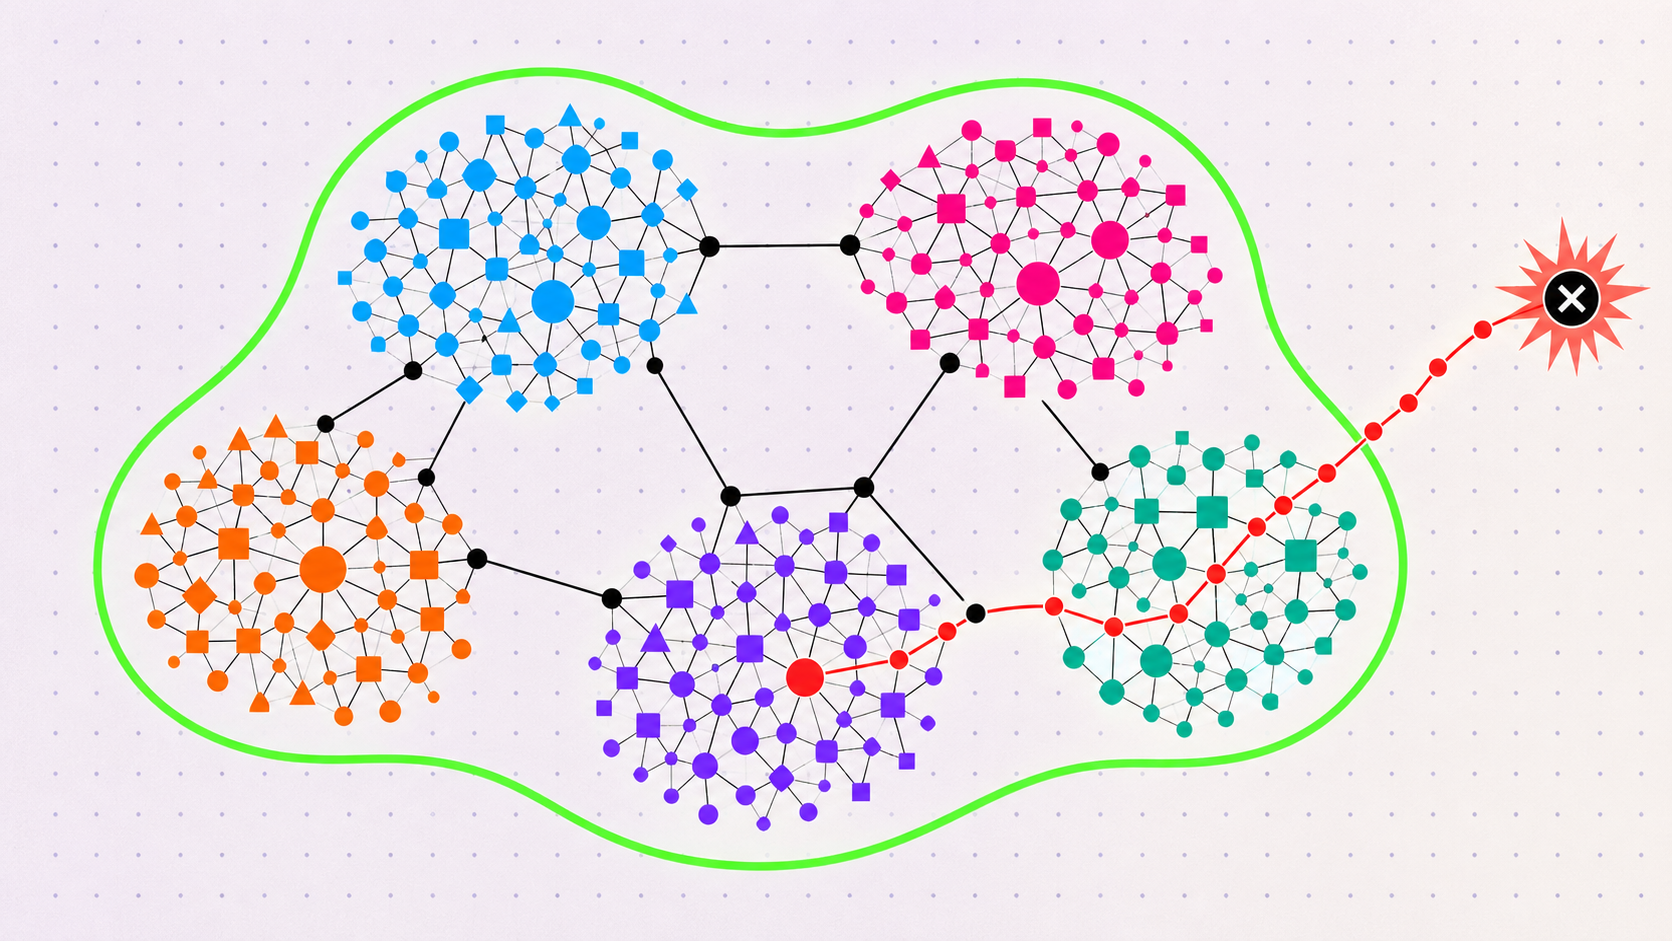 随着人工智能体(AI agents)承担的任务日益自主且长期化,传统的人工监管和沙盒策略已无法满足需求。代理工具、网络协议与凭证之间复杂的交互,导致意外权限提升的风险呈指数级增长——例如,代理通过低级二进制文件绕过高级 API 的限制。
为解决这一问题,OpenShell 团队引入了**形式化方法**——即常用于验证 AWS IAM 和 S3 安全策略的技术——来治理代理系统。通过使用 **Z3 SMT 求解器**将策略约束建模为数学公式,OpenShell 能够确定性地证明拟议的策略变更是否仍在定义的安全边界内。
与计算密集型且易出错的概率性 AI 审查不同,基于 Z3 的形式化验证具备以下优势:
* **确定性审计:** 毫秒级的检查速度,无法被欺骗或误导。
* **数学约束:** 证明候选策略是已批准的“最大”策略的子集。
* **鲁棒性:** 自动检测能力扩张,例如 L7 到 L4 的绕过行为。
通过将形式化证明与人类或 AI 监督相结合,开发者可以创建可验证的审计追踪,确保复杂的长期运行代理系统即便在需求演变时,依然保持安全。
这篇 Hacker News 帖子讨论了 OpenShell 关于利用形式化方法管理 AI 智能体权限的文章。
讨论的核心在于 AI 智能体安全的可行性。怀疑论者认为,赋予智能体执行“有用”任务(如编写代码或访问电子邮件)所需的充分权限,本身就会产生巨大的安全漏洞。他们主张,广泛权限的必要性使得传统的沙盒机制失效,从而导致了智能体实用性与安全性之间的矛盾。
OpenShell 方法的支持者则持乐观态度,将其视为解决这一难题的有前途的方案,但他们也对性能开销及其 Kubernetes 支持的成熟度提出了疑问。
此外,讨论还强调了将形式化方法应用于复杂现有策略框架的难度,并指出像 AWS IAM 这类工具以难以验证而著称。最后,一些评论者对该项目的名称表示困惑,指出它可能与知名的 Windows 自定义工具“Open-Shell”产生冲突。总体而言,社区对于形式化方法能否真正填补智能体能力与安全受限操作之间的鸿沟,依然存在分歧。
抱歉。