长周期 AI 编程往往因为瞬时上下文窗口的退化和智能体自我报告的不可靠而失败。为了扩展 AI 编程,我们必须从单一的重载会话转向“编排-执行”模型,这通常被称为“幕僚长(Chief of Staff)”模式。 **核心原则:** * **角色分离:** 由长寿命的“协调者”负责管理状态、分配任务并验证输出。“执行会话”则是短寿命的、专注于特定任务且可丢弃的。 * **持久化状态:** 将项目进度、任务摘要和逻辑存储在外部系统(如看板或 API)中,而不是存储在易失的对话上下文中。 * **验证重于信任:** 将智能体的报告视为“意图”而非事实。协调者必须重新运行命令、验证退出代码并检查差异。永远不要仅凭智能体的一面之词就认为任务已完成。 * **故障安全循环:** 采用“红门(Red Gate)”方法:在实施修复之前验证测试是否失败,以避免出现“空断言”(即测试因为没有真正检查该功能而通过)。 * **工件驱动的交接:** 使用已提交的文件和共享日志,确保在一个会话中学到的经验教训能够延续到下一个会话中。 这种规范以速度换取可靠性,确保智能体的工作能够不断积累,而不是坍塌。
每日HackerNews RSS
这篇 Hacker News 帖子探讨了用于编排 AI 编程代理的“参谋长”(Chief of Staff)模式。用户描述了一种工作流程:由一个主代理将任务拆解为基于 Markdown 的工单,然后委派给子代理进行执行。
主要内容总结如下:
* **优势**:支持者认为,这种方法无需人工干预即可进行大规模开发和复杂的任务管理,从而有效地将编程转变为一种“软件工厂”式的体验。
* **风险**:批评者指出存在“架构流沙”的风险,并注意到自主代理往往会产生代码臃肿、测试过度以及“过度设计”的问题,导致难以调试。有用户警告称,无人值守的变更可能导致灾难性且难以追踪的漏洞。
* **最佳实践**:许多人建议,目前的代理在处理范围明确、单调的任务时表现最佳,而非处理整个架构生命周期。保持对系统清晰的思维模型并进行人工代码审查仍然至关重要。
* **未来展望**:尽管有些人相信 AI 最终将进化到能够原生处理这些编排任务,但另一些人坚持认为,对于当前的开发而言,最好的“秘诀”仅仅是提供清晰的指令——例如通过专门的 `AGENTS.md` 文件来引导模型的行为。
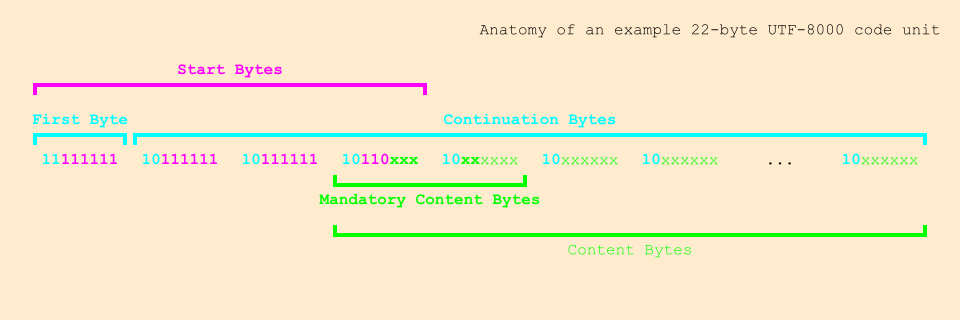 **UTF-8000** 是一种实验性的、可无限扩展的 UTF-8 编码方案版本。它作为编码理论中一项有趣的独立练习而设计,扩展了 UTF-8 的架构,以支持任意大的码点(codepoint),且无需引入新的特殊情况或破坏现有的编码特性。
### 核心特性
* **无限可扩展性:** 通过将前导位拆分为“自同步”和“自标点”前缀,UTF-8000 允许使用任意长度的多字节代码单元。
* **保持 UTF-8 的核心特性:**
* **自同步:** 字节可以被明确识别为“首字节”或“后续字节”,从而支持错误恢复和随机访问。
* **自标点:** 代码单元本身就能标明其长度,无需额外的分隔符。
* **Strcmp 顺序:** 保持了无需解码即可使用 `strcmp(3)` 比较编码序列的能力。
* **无字节序:** 依然是一种单字节量子的编码。
* **防止冗余编码:** 严格禁止冗余、不安全或模棱两可的表示,这一点继承自标准 UTF-8 模型。
尽管 UTF-8000 未得到统一码联盟(Unicode Consortium)的认可,且主要作为对“完美”可扩展性的理论探索,但它为其他建议的 UTF-8 扩展(如 UTF-Infinity 或 Perl 的 `utf8`)提供了一种稳健的替代方案。参考实现可在 GitHub 上找到。
讨论围绕着 **“UTF-8000”** 展开,这是一种实验性的、非官方的 UTF-8 编码标准扩展,旨在支持任意大的码位。
**主要内容:**
* **提案:** UTF-8000 使用一种变长字节结构,允许使用超出当前 Unicode 限制的码位。支持者称赞其数学上的简洁性和可扩展性,并指出它对低范围字符保持了与标准 UTF-8 的向后兼容性。
* **批评:** 持怀疑态度者(包括 UTF-8 的共同创造者肯·汤普森)认为这是不必要的,并将其比作“用 IPv50 取代 IPv6”。许多人警告称,任意长度的编码可能会引入缓冲区溢出风险和复杂性,却无法解决实际问题。
* **技术争论:**
* **自同步:** 用户讨论了 UTF-8 在数据损坏时能够“重新同步”的价值,并指出 UTF-8000 保留了这一特性。
* **用例:** 有人建议,它最终可以将复杂数据(如大语言模型标记、图像,甚至整个编程脚本)编码在单个“字符”中。
* **遗留问题:** 讨论中很大一部分内容批评了对 UTF-16 的长期依赖以及字符编码标准普遍的混乱状况,许多人希望全面转向 UTF-8。
本摘要概述了于 2027 年 1 月 1 日生效的 Dropbox 服务条款。 **关键条款:** * **协议:** 使用 Dropbox 服务即表示您同意本条款、《隐私政策》及《可接受使用政策》。 * **所有权:** 您保留对您内容(“您的资料”)的所有权。您授予 Dropbox 必要的权限,以托管、备份和处理您的数据,从而提供预览和搜索等功能。 * **责任:** 您必须年满 18 岁,并有责任保护您的账户凭据。您必须遵守《可接受使用政策》,且不得侵犯知识产权。 * **付费账户与团队:** 除非取消,否则费用将自动扣除。对于“Dropbox 团队”,管理员拥有对您账户的控制权,包括访问和删除信息的权限。 * **责任限制与终止:** 服务按“现状”提供。Dropbox 限制其赔偿责任,且您同意通过个人强制仲裁(针对美国居民)而非集体诉讼来解决纠纷。 * **修改:** Dropbox 可能会在至少提前 30 天通知的情况下更新这些条款。在生效日期后继续使用服务即视为接受更改。 有关区域性法律权利和 Beta 服务的具体详情,请参阅全文。
抱歉。
国际象棋图谱 Chess Atlas
28 天前
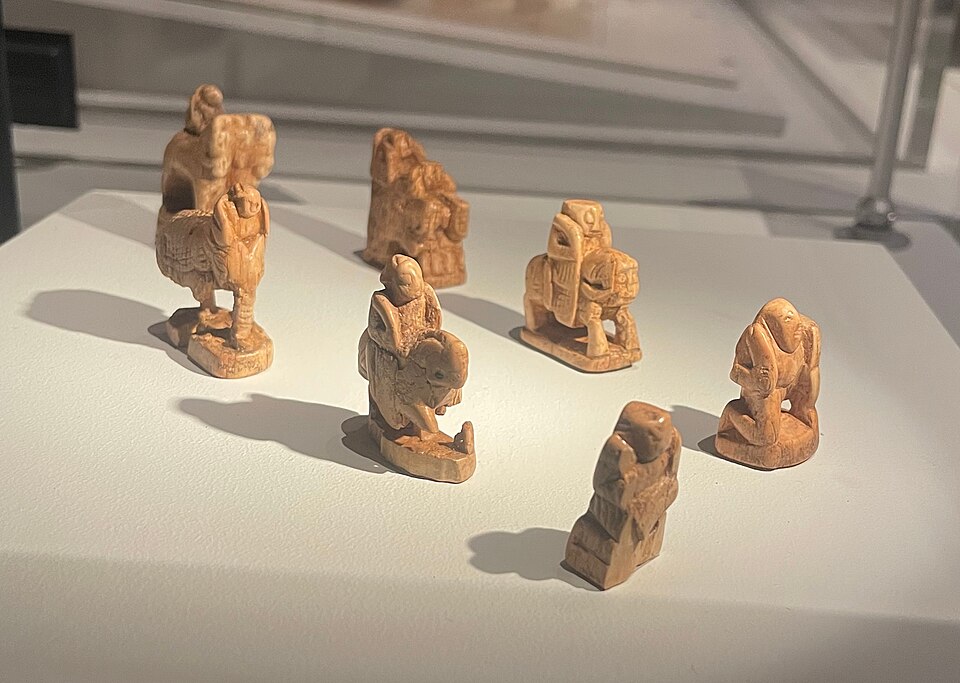 本摘要追溯了国际象棋的演变历程,探讨了塑造其历史的多元材质与艺术潮流。
**象牙与木材(公元 700 年–2000 年):** 从 7 世纪的阿弗拉西阿布棋子到 1150 年代标志性的路易斯岛棋子,象牙曾是宫廷与征服者的首选媒介。至 1616 年,木材成为标准化材质,并最终在 1849 年成就了纳撒尼尔·库克设计的“斯汤顿”棋子,该设计沿用至今,已成为国际通用标准。这一时期还凸显了包豪斯和超现实主义艺术家对棋具的现代诠释。
**陶瓷与瓷器(12 世纪–1900 年代):** 陶土与瓷器代表了国际象棋最早的形式及其最为珍贵的表达方式,涵盖了古代波斯设计以及新古典主义风格的韦奇伍德与麦森工艺。
**金属(1920 年至今):** 这是一个由建筑师和艺术家定义的现代时期,从曼·雷和亚历山大·考尔德的几何作品,到 1972 年备受瞩目的菲舍尔与斯帕斯基对弈棋具,再到盖里、扎哈·哈迪德以及 Skyline Chess 等当代的金属设计。
**水晶与观念艺术(1943 年至今):** 透明度定义了现代玻璃棋具,如野口勇的有机玻璃作品和巴卡拉的哈考特玻璃制品。“国际象棋艺术”运动最终将这一游戏提升为观念艺术品,其中包括杜尚、达利、小野洋子等超现实主义者的创作,以及赫斯特和草间弥生等当代艺术家的作品。
Hacker News 上关于“国际象棋地图集”(Chess Atlas)项目的讨论,凸显了文化与语言历史如何影响国际象棋的设计。用户指出,虽然现代西方棋子常带有十字架王冠或主教冠等宗教元素,但这种设计绝非普世通用。
许多评论者指出,在其他文化中,“主教”常被塑造成大象(*alfil* 或 *fil*),这保留了该游戏源自萨珊波斯时期的痕迹——当时的这枚棋子是军事顾问(维齐尔),而非宗教人物。讨论探讨了为何国际象棋棋子会呈现出巨大的差异,参与者认为,国际象棋是承载区域价值观、材料和当地传统的艺术画布。
尽管一些纯粹主义者坚持标准的斯汤顿(Staunton)棋子具有功能上的清晰性,但其他人则认为艺术棋子极具魅力,即便它们有时将美学设计置于竞技实用性之上。该讨论帖还触及了国际象棋术语的历史演变、国际象棋描写中常见错误的长期存在(例如电影中常见的棋盘摆放错误),并推荐了如哥克亚(Gökyay)国际象棋博物馆等全球收藏机构;这些博物馆将国际象棋视为一种多元的雕塑流派,而不仅仅是一块游戏棋盘。
请启用 JavaScript 和 cookie 以继续。
西班牙政府已下令互联网服务提供商(ISP)屏蔽对归档网站 **Archive.today**(及其镜像站点)的访问。此举在 Hacker News 上引发了关于数字审查、信息获取权以及国家角色的激烈争论。
评论者重点指出了几个关键问题:
* **附带损害:** 用户指出,西班牙当局经常实施大范围的 IP 级封锁——例如在西甲联赛期间,为了防止非法流媒体播放,往往会针对 Cloudflare 的 IP 地址段进行封锁——这导致了严重的“附带损害”,使合法网站无法访问。
* **“归档”悖论:** 当用户指出有关此次审查的文章本身设有付费墙,需要使用现在被封锁的工具才能阅读时,讨论变得颇具讽刺意味。其他人则建议使用互联网档案馆(archive.org)作为更可信的替代方案。
* **更广泛的担忧:** 许多参与者对政府主导的数字限制所带来的“滑坡效应”表示担忧,并将这些行动与欧盟更广泛的趋势联系起来,例如日益增长的监控、身份验证要求以及对异见政治叙事的压制。
* **对 Archive.today 的质疑:** 一些用户为屏蔽措施辩护,称 Archive.today 不可信、缺乏透明度,且有篡改内容的先例。
在职业生涯初期,作者将命令行视为运行独立程序的简单界面。随着时间的推移,他们意识到掌握 Shell(编写逻辑脚本并将工具串联起来的能力)是一项具有变革意义的技能。 作者认为,仅依赖图形界面(GUI)会限制工程师的潜能,因为这会将他们束缚在预设的工作流程中。尽管 Shell 脚本(Bash/Zsh)以晦涩难懂著称,但其强大的地方在于能够以极低的开销将程序“缝合”在一起,这一点优于 Node.js 等更笨重的语言。 至关重要的是,作者指出 Shell 的精通程度中,语法只占 20%,剩下的 80% 在于了解命令行工具箱(如 `fzf`、`xargs`、`rsync` 和 `gh`)。一旦工程师掌握了这些工具,就能轻松实现复杂任务的自动化、文件处理和环境管理。无论是使用传统的 Shell 脚本还是像 `zx` 这样的现代替代方案,其核心价值是一致的:获得掌控计算机的主动权,而非受限于它。学会驾驭工具而非仅仅通过点击操作,是成为一名高效工程师的基础。
这段 Hacker News 的讨论探讨了 Shell 脚本与高级语言及图形界面(GUI)相比的哲学与实用性。
讨论主要分为三个观点:
* **Shell 的力量:** 支持者认为,Shell 脚本真正的力量不在于语言本身,而在于 Unix “一切皆文件”的哲学、通用的输入/输出接口以及标准工具的可用性。他们主张,掌握 Shell 能提供一种稳定的、跨环境的技能组合,这比不断学习演变中的编程生态系统更具优势。
* **实用的替代方案:** 批评者认为,由于 Shell 脚本容易引发“自残式”错误(危险操作)且难以调试,用户在处理复杂任务时可能更适合使用 Python。另一些人则认为,人工智能工具正在降低准入门槛,让用户能够通过简单的英语直接“告诉”计算机该做什么,而无需背诵晦涩的语法。
* **“胶水”论:** 许多人强调,Shell 依然是 Unix 系统中最好的“胶水”。虽然其他语言也能执行类似任务,但在串联进程、管理信号或控制硬件和远程设备时,它们往往缺乏 Shell 那样的工程效率。
本网站正在使用安全服务来抵御网络攻击。您刚才的操作触发了安全防御机制。触发此拦截的原因可能有多种,包括提交了特定的词汇或短语、SQL 命令或格式错误的数据。
一位 Hacker News 用户 Bitu79 指控 Google AI Studio 存在欺诈性数据处理行为,称其虚假承诺“永久删除”,实际上却保留了用户数据。作者声称已通过数学方式证明,尽管点击了“永久删除”,其底层的 JSON 数据仍然可以恢复,这与 Google 的界面声明和文档内容相矛盾。
该用户报告称,在尝试通过 Google 的漏洞奖励计划(VRP)和官方论坛曝光此问题后,他们被永久封禁。他们认为 Google 的行为具有欺骗性,且可能违反了 GDPR,因为它在用户数据隐私方面误导了用户。
Hacker News 上的讨论呈现两极分化。一些用户认为,“软删除”或延迟数据销毁是防止意外数据丢失的行业标准做法,并断言作者对常见的系统设计反应过度。另一些用户则对缺乏透明度表示担忧,指出如果一家公司承诺永久删除,却未能立即执行,这是不诚实的行为。许多评论者敦促作者为了心理健康而停止纠结此事,认为其持续的发帖行为适得其反,但作者仍坚持寻求法律问责。
编程语言通常会避免将同一数据结构的可变版本和不可变版本视为子类型,因为这违反了里氏替换原则。虽然直觉上可变配对似乎可以作为不可变配对使用,但它们隐含的契约有着本质区别。不可变配对保证其内容保持不变,从而支持哈希一致性(hash consing)等可靠的操作。如果替换为可变配对,该契约可能会被打破,进而导致类型系统旨在强制执行的保证失效。 由于它们无法安全地共存于子类型层级中,可变和不可变数据结构必须作为不同的类型存在。为了在不强制建立错误层级的情况下允许共享操作(如 `car` 或 `cdr`),编程语言使用了特设多态——通过类型类、接口或特征来实现。这些机制允许开发者定义共同行为,同时保持各类型特定契约的完整性。相比之下,动态类型语言通常依赖“鸭子类型”,这种方式往往无法顾及这些细微的契约差异,从而在意外出现修改器时导致错误。归根结底,区分可变与不可变类型对于维护可预测且健壮的软件行为至关重要。
Hacker News 的讨论探讨了为何可变类型和不可变类型之间难以维持简单的子类型关系。讨论集中在以下三个主要观点:
* **分类混淆**:一些人认为,可变性是变量绑定或内存位置的属性,而非值本身的属性。因此,将子类型化(传统上仅适用于值或类型)应用于此会造成范畴错误。
* **里氏替换原则 (LSP)**:许多人认为,若要使“可变”成为“不可变”的子类型(反之亦然),则必须满足 LSP。如果一个函数期望传入不可变对象,而传入了一个可变对象——即使编译器允许这样做——一旦底层的对象在别处被修改(别名引用),就会破坏契约,从而导致运行时错误。
* **实际实现**:参与者指出,不同编程语言会根据其目标采取不同的处理方式。Rust 使用所有权和独占访问来管理可变性;Objective-C 将 `NSMutableArray` 处理为 `NSArray` 的子类(这导致了潜在的副作用问题);其他语言则区分“只读”视图和真正的“不可变”类型。
最终,共识在于:由于可变性涉及随时间变化的标识和状态,因此它很难完美地契合标准的层级继承模型。
关于 新闻 版权 联系我们 创作者 广告 开发者 条款 隐私 政策与安全 YouTube 工作原理 测试新功能 © 2026 Google LLC
抱歉。
由于您提供的代码块内为空,没有需要翻译的内容。如果您有具体的文本需要翻译,请将其粘贴在这里。
Hacker News 社区正在讨论阶跃星辰(Step Fun)发布的新一代大语言模型“Step 5 预览版”。该模型采用 600B 参数的混合专家架构(MoE),支持 100 万 token 上下文窗口及视觉能力,计划于 10 月 15 日开放权重。
讨论要点如下:
* **对演示视频的质疑:** 用户批评其宣传视频存在“粗糙”错误,包括泄露的 API 报错信息,以及一段推理过程显示该 AI 试图“解决”一个本已完成的项目。
* **版本命名:** 评论者注意到该公司跳过了“第 4 版”,这很可能是由于“四”字在中文里与“死”谐音的文化禁忌(畏四症)。
* **性能与定位:** 虽然一些用户对其作为 OpenAI 或 Anthropic 等前沿模型的高性价比替代品持看好态度,但也有人担心该模型的行文风格过于拖沓,并质疑其能否与 DeepSeek 和通义千问等成熟竞品竞争。
* **基准测试:** 该模型正在接受非传统基准测试,例如玩《宝可梦:火红版》。与当前领先模型相比,这种测试在其现实应用价值方面引发了褒贬不一的反应。