请启用 JavaScript 和 Cookie 以继续。
每日HackerNews RSS
美国能源部(DOE)发起了“创世纪开放模型倡议”(Genesis Open Models Initiative),旨在开发开源权重AI模型,以支持能源系统、生物学和高能物理等领域的科学研究。
这一公告在 Hacker News 上引发了关于该项目必要性与可行性的激烈讨论:
* **战略意义:** 怀疑论者认为,政府主导的计划难以与私营行业的高速发展及雄厚资本竞争。而另一派则认为,联邦政府的参与是必要的对冲手段,以防私营实验室过度追求利润而忽视安全或“主权”利益。
* **开源格局:** 一些评论者感叹美国缺乏开放模型开发,但也有人指出,美国已有众多相关项目(例如来自艾伦人工智能研究所、IBM 及各类初创公司的项目)。讨论中的一个共同点是担忧中国开发的模型正使该领域趋于商品化,这迫使西方实验室必须调整研发策略。
* **意识形态与安全:** 讨论触及了 AI 安全与民主透明度之间的矛盾。批评者担心强大的模型落入恶意者手中会带来风险,而另一些人则认为,开放权重是抵御潜在政府越权或企业“黑箱”监控的重要防线。
在引入“curlese”(将 `curl` 作为排查 HTTP 集成的通用语言)这一概念五年后,该策略依然是绕过技术争议最有效的方法。通过提供可复现的命令行证据,你可以消除“在我这边是好的”这种僵局,并强制进行客观验证。 尽管核心理念未变,但技术环境已然演进。HTTP/2、无处不在的 mTLS 以及严格的 WAF 等现代挑战,需要更精密的工具集。作者强调了几个关键的新参数——如用于性能计时的 `-w`、用于路由测试的 `--connect-to`,以及用于协议调试的 `--no-alpn`,以应对这些复杂情况。此外,`curl` 的输出已成为 AI 辅助调试的完美语境,因为大语言模型能够解析其清晰、完整的诊断数据。 最终,目标依然如故:停止对模糊日志文件的争论。无论是面对人类还是机器,一条精确的 `curl` 命令就是事实契约。当出现集成问题时,不要辩论,直接提供命令及其输出。正如作者所总结的,技术虽在变迁,但简单的 `curl` 调用永远是专业开发者生存工具包中不可或缺的一部分。
抱歉。
 Ben Zhang 在 MDM 限制导致“查找我的”功能失效后,成功找回了他丢失的办公手机。由于无法通过传统方式追踪设备,他通过提示词让 Claude 编写了一个自定义蓝牙信号强度计。他像使用雷达一样,根据屏幕上不断变化的读数,在几分钟内精确定位了手机。
这篇帖子引发了关于“定制化个人软件”兴起的讨论,用户现在可以即时生成实用工具来解决具体且紧迫的问题。尽管一些评论者批评了导致该问题的限制性 MDM 配置,但这一事件凸显了技术自主权的重要转变:用户不再需要依赖预装应用程序,因为他们现在可以随时随地编写自己的解决方案。
Hacker News 上的一篇热门帖子引发了热议:一位用户通过让 Claude 编写一个蓝牙信号强度计,成功找回了丢失的手机。这件事随即在开发界引发了关于软件开发未来与 AI 生成代码的激烈争论。
支持者认为,AI 工具彻底改变了生产力,使个人能够在几分钟内构建出过去需要数小时才能完成的定制化实用程序。他们认为“面条式代码”只是次要问题,并推测未来的 AI 智能体将能够按需重构或重写这些混乱的遗留代码。
然而,批评者则认为这种“即用即弃”的方法会导致长期无法维护的低质量软件负担。他们指出,AI 生成的代码如同“垃圾”,缺乏人工编写代码的结构完整性,并警告称过度依赖 AI 会阻碍深度解决问题的能力。其他人也指出,文中提到的解决方案(追踪蓝牙 RSSI)是一项已有数十年历史的成熟技术,认为其“新颖性”被过度夸大了。
这个话题凸显了日益增长的分歧:一方拥护“快速发布,稍后重构”的范式,而传统主义者则担心,将速度置于简洁设计之上会导致系统变得脆弱且晦涩,最终使人类无法对其进行验证或控制。
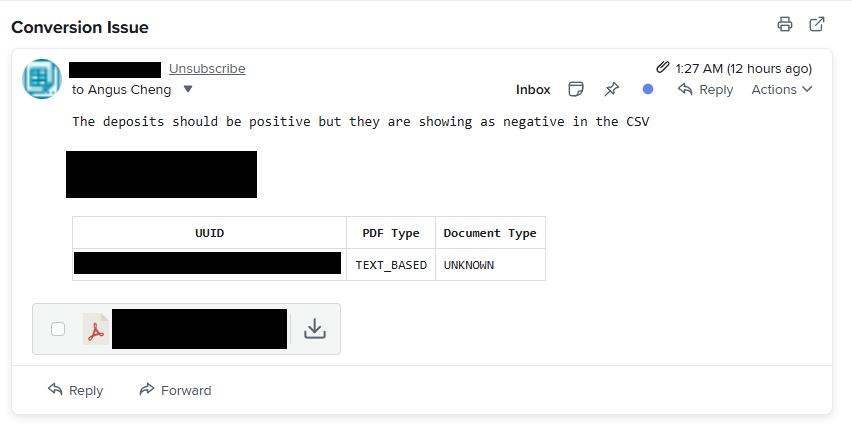 有客户反馈称,他们转换后的 PDF 对账单显示所有金额均为负数。经调查发现,该 PDF 使用了尾随负号格式。对于正值,文档中也包含了一个负号,但将其颜色设置为与背景相同,从而使其对肉眼不可见,却能被提取软件检测到。
PDF 创建者很可能使用这种“不可见”字符,是为了在不计算负号宽度的情况下,保持正数右对齐的间距一致性。
为解决此问题,我考虑了两种方案:
1. **OCR**:将页面转换为图片并通过 OCR 处理。虽然有效,但速度较慢且容易出现字符识别错误。
2. **颜色过滤**:识别并忽略非黑色的文本元素。由于我目前的转换器不跟踪文本颜色,因此需要更新代码以捕获颜色属性。
我计划采用颜色过滤方案,因为它比 OCR 更准确、高效。
这篇 Hacker News 讨论聚焦于 *bankstatementconverter.com* 创建者所面临的一个技术挑战:如何解析那些通过“不可见”字符来调整布局的 PDF 文件。
问题起因是一家银行在 PDF 对账单中嵌入了隐藏的减号,以确保列对齐。这些减号的颜色与背景色相同,人类读者无法察觉,但它们却存在于文件的原始文本数据中,导致交易解析出现错误。
讨论主要涵盖了以下要点:
* **PDF 的复杂性:** 解析 PDF 极其困难,因为这种格式的设计初衷是视觉呈现,而非数据交换。
* **解决方案:** 建议包括使用特定文档的解析规则(基于文本颜色进行过滤),或者使用 OCR(光学字符识别)来提取文档的“视觉真实内容”,而非底层文本层。
* **系统性挫败感:** 参与者探讨了是否应推动银行提供机器可读的数据格式,而非依赖 PDF——PDF 常被视为一种“通过混淆实现的数字版权管理(DRM)”。
原作者证实,他们通过创建针对特定文档的规则解决了该问题,同时也承认针对此类“损坏”的 PDF,通用的解决方案依然难以实现。
前美国国家安全局局长称:水系统控制器不应联网。 Water system controllers don't belong on the internet, says ex-NSA chief
88 天前
前美国国家安全局局长保罗·中曾根(Paul Nakasone)在黑客大会(DEF CON)上发出警告称,美国供水系统极易遭受网络攻击,并指出近期已有 12 个州发生相关入侵事件。尽管联邦调查局尚未正式指明肇事者,但许多专家认为,伊朗在幕后针对可编程逻辑控制器(PLC)发动了攻击,这些控制器负责管理水泵等核心基础设施。 中曾根强调,由于这些系统连接互联网,再加上分布在 5 万个分散的市政设施中缺乏专门的网络安全资源,导致系统处于危险的暴露状态。他认为现状难以为继,并呼吁提高标准,特别是将 PLC 与互联网进行物理隔离。 为了应对这一问题,中曾根主张采取协作防御策略。他重点介绍了诸如“DEF CON Franklin”(志愿者黑客协助公用事业部门)以及他个人发起的旨在增强基础设施韧性的开源平台“奇美拉计划”(Project Chimera)等举措。最后,他敦促改变国家保护这些重要系统的方式,强调政府、学术界和网络安全社区之间的合作对于保护国家庞大且资金不足的攻击面至关重要。
抱歉。
请启用 JavaScript 和 Cookie 以继续。
这段 Hacker News 讨论分析了俄乌冲突中导弹防御所面临的战略与经济挑战。参与者强调了昂贵的防御系统(如“爱国者”导弹)与针对它们的低成本非对称武器(如“见证者”无人机)之间巨大的成本差异。
主要观点包括:
* **经济可持续性:** 从长远来看,使用价值数百万美元的拦截弹来阻止廉价无人机,对乌克兰而言在财政上是不可持续的。
* **供应链限制:** 全球范围内“爱国者”级别拦截弹的短缺以及缓慢的生产速度限制了其可用性,迫使乌克兰必须优先保护高价值目标。
* **战术转变:** 随着防空库存的减少,各方共识认为,乌克兰最有效的策略是利用远程无人机打击俄罗斯的后勤枢纽、石油基础设施和武器制造基地,而不是仅依赖防御性拦截。
* **战略威慑:** 虽然有人认为对俄罗斯的常规打击是一种威慑形式,但另一些人认为,如果没有西方的技术支持,这种“数量博弈”依然对乌克兰极其不利。这引发了关于该冲突是否暴露了西方军事采购与领导力方面更广泛失误的争论。
“受限方法”(Guarded methods)允许为类中的单个方法附加特定的类型约束,而不是限制整个类。虽然常见的面向对象语言缺乏对此的原生语法支持,但 OCaml 允许我们利用**类型相等见证**(type equality witnesses)来实现这一机制。 通常,参数化多态会约束整个类,这对于某些操作来说过于死板(例如,列表的 `flatten` 方法要求列表内必须包含列表,而 `sum` 方法则要求其包含整数)。常见的替代方案——如将方法移至静态上下文或使用扩展方法——要么破坏了面向对象的消息传递范式,要么导致了抽象的泄露。 在 OCaml 中,我们可以通过要求传入一个 `('a, 'b) eq` 类型的附加参数来实现受限方法。利用 GADT 中的 `Refl` 构造器,开发者可以提供一个运行时证明,表明接收者的类型满足所需的约束。这有效地限制了方法的访问;尝试在列表的列表上调用 `sum` 将导致编译错误,因为无法满足所需的相等性见证。虽然这种方法比原生语言支持更为冗长,但它为在面向对象框架内表达复杂约束提供了一种强大且类型安全的方式。
这篇 Hacker News 帖子讨论了“受限方法”(guarded methods)的概念——即仅在类型满足特定约束时才可用的方法(例如,只有当元素类型实现 `Equatable` 时,`Array.contains` 方法才存在)。
主要观点包括:
* **语言比较**:评论者指出,尽管作者声称主流语言缺乏此功能,但 C++(通过 SFINAE/Concepts)和 Rust(通过条件 `impl` 块)已经有效地实现了该功能。
* **哲学争论**:用户讨论了面向对象的“消息传递”(将方法保留在类中)与函数式方法(逻辑通常与数据定义分离)之间的张力。
* **理论背景**:一位贡献者将受限方法定义为“索引余数据”(indexed codata),并将其与广义代数数据类型(GADT)联系起来。该帖子强调了这些技术如何用编译时安全取代运行时类型检查,通常作为性能优化或强化 API 语义的一种手段。
* **实现挑战**:讨论提到了在没有原生支持的语言中引入这些模式的困难,往往需要通过复杂的“代码高尔夫”(code golf)技巧来实现 Haskell 或 Idris 等语言中的标准功能。
荷马史诗《奥德赛》的完整逐行英译本——全书 12,107 行英文诗行,每一行均与希腊语原文逐一对应,采用自由的五至六拍无韵格。每卷均附有学术注释,卷末收录完整的人名与地名索引,包含读音、称号、亲属关系及相关引文。全书共 24 卷,12,107 行诗,1,260 条注释,434 条索引条目。
“The Claudyssey” 是使用人工智能模型 Claude 对荷马史诗《奥德赛》进行的逐行翻译。该项目的创作者是一位业余爱好者,旨在利用多智能体审查流程来协调文本,制作出一个现代、带注释且可免费获取的版本。
该项目在 Hacker News 上引发了激烈的争论。支持者将其视为利用人工智能提供古典作品无障碍、无负担译本的一项有趣实验;他们指出,对于那些更偏好直译希腊语原文而非高度“本土化”或经过编辑的版本学者来说,该项目具有潜在价值。
然而,批评者认为,其产出很可能只是人工智能训练数据中现有译本的“大杂烩”,而非真正的原创作品。许多评论者对人工智能的“中立性”表示怀疑,指出它不可避免地带有其训练集的偏见。此外,反对者还提出了伦理方面的担忧,认为此类人工智能生成的项目威胁到了职业文学翻译家的生计。尽管一些用户赞赏其添加的注释和超链接索引,但另一些人则认为该译本缺乏像埃米莉·威尔逊(Emily Wilson)或罗伯特·法格尔斯(Robert Fagles)等著名人类译本所特有的诗意节奏和艺术灵魂。
 REpsych 是由 Christopher Domas 开发的一套概念验证工具,旨在展示软件逆向工程与视觉艺术的结合。该工具通过将 24 位位图(BPP)转换为可执行程序,使其生成的控制流图(CFG)能够直观地还原原始图像。
出于美学与技术创新目的,REpsych 在 IDA Pro 中运行最为稳定,同时也与 Hopper 和 radare2 等其他 CFG 查看器保持了半兼容性。该工具将输入图像的每个像素映射为生成代码中的唯一基本块(CFG 节点)。因此,建议开发者使用小尺寸图像(最大 100x100 像素),并可能需要提高 CFG 查看器的节点限制以获得最佳渲染效果。
该项目包含两种不同的节点布局策略,以确保视觉准确性。对于文本类输入,开发者建议在最终转换前先将文件转为 2 位黑白格式,以确保清晰度。该工具首次亮相于 DEF CON,旨在作为一种创造性探索,研究如何利用结构化代码分析来重构视觉数据。
这篇 Hacker News 帖子讨论了 xoreaxeaxeax 在 2015 年开展的项目“逆向工程中的心理战”。该工具旨在干扰依赖 IDA 或 Ghidra 等工具的逆向工程师的工作。
通常,逆向工程师会使用这些程序生成“控制流图”(即二进制代码逻辑的视觉表现),以理解程序的运行方式。该帖中介绍的工具颠覆了这一过程,它创建的二进制函数经过特殊设计,在被这些图形生成工具分析时,会显示为特定的图像或复杂的图案。
帖子中的用户将这种策略比作“活体”或防御性架构的概念——如同伊恩·班克斯(Iain M. Banks)的小说《费尔萨姆·恩金》(*Feersum Endjinn*)中那座会主动抗拒调查的城堡。归根结底,这是一种极具创造力的混淆形式,将标准的分析工具反过来用以对抗使用者。
一位工程负责人整理了一份精选的资料清单,涵盖了有助于开发者精进技艺、深化技术认知的文章、书籍与随笔。该合集侧重于在软件设计中促进简洁性、可维护性及结构完整性的原则。 核心主题包括: * **编码实践**:提倡简洁,避免过早抽象,并主张“行为局部化”(Locality of Behavior)优先于不必要的代码拆分。 * **前端与平台**:强调 React 中的声明式编程、HATEOAS 的效用,以及可访问且定义明确的服务接口的重要性。 * **数据库**:对 ORM 持强烈批评态度,主张优先考虑原生 SQL 性能,并深入理解 PostGIS 等数据类型。 * **系统与理论**:涵盖异步编程、Unicode 编码的见解,以及《数据密集型应用系统设计》(Designing Data-Intensive Applications)和《人月神话》(The Mythical Man-Month)等经典著作。 尽管作者承认其中的某些观点(例如对 ORM 的反感)可能具有争议性,但该清单为寻求规避常见陷阱、对抗复杂性并构建更强大、更高效软件的工程师们提供了宝贵的参考。这份合集附有注释,并标注了“必读”篇目,以帮助读者在浩如烟海的编程智慧中找到方向。
这份 Hacker News 讨论聚焦于 Carl Kolon 整理的“必读清单”,重点在于强调简洁和务实的软件工程。
讨论突出了以下几个关键主题:
* **简洁与复杂性:** 用户称赞《Grug Brain》一文幽默地揭示了过度工程化和不必要微服务的危害。许多贡献者一致认为,行业趋势往往导致盲目模仿大厂架构,而这些架构并不适用于小型项目。
* **数据库与 ORM 的争论:** 讨论中包含了关于 ORM 与原生 SQL 的作用,以及复杂查询在性能权衡方面的技术辩论。
* **设计哲学:** 参与者探讨了“YAGNI”(你不会需要它)原则,有人提醒说,过于严格地遵守该原则可能会导致实现糟糕、不直观的 API。
* **资源共享:** 该讨论帖充当了一个协作式资源库,用户在其中交流关于类型安全、抽象和软件架构(如《数据密集型应用系统设计》)的其他文章。
总的来说,社区表达了一种共同的愿望:抵制行业内日益复杂的趋势,转而支持更具可维护性、“理性”的工程实践。