每日HackerNews RSS
抱歉。
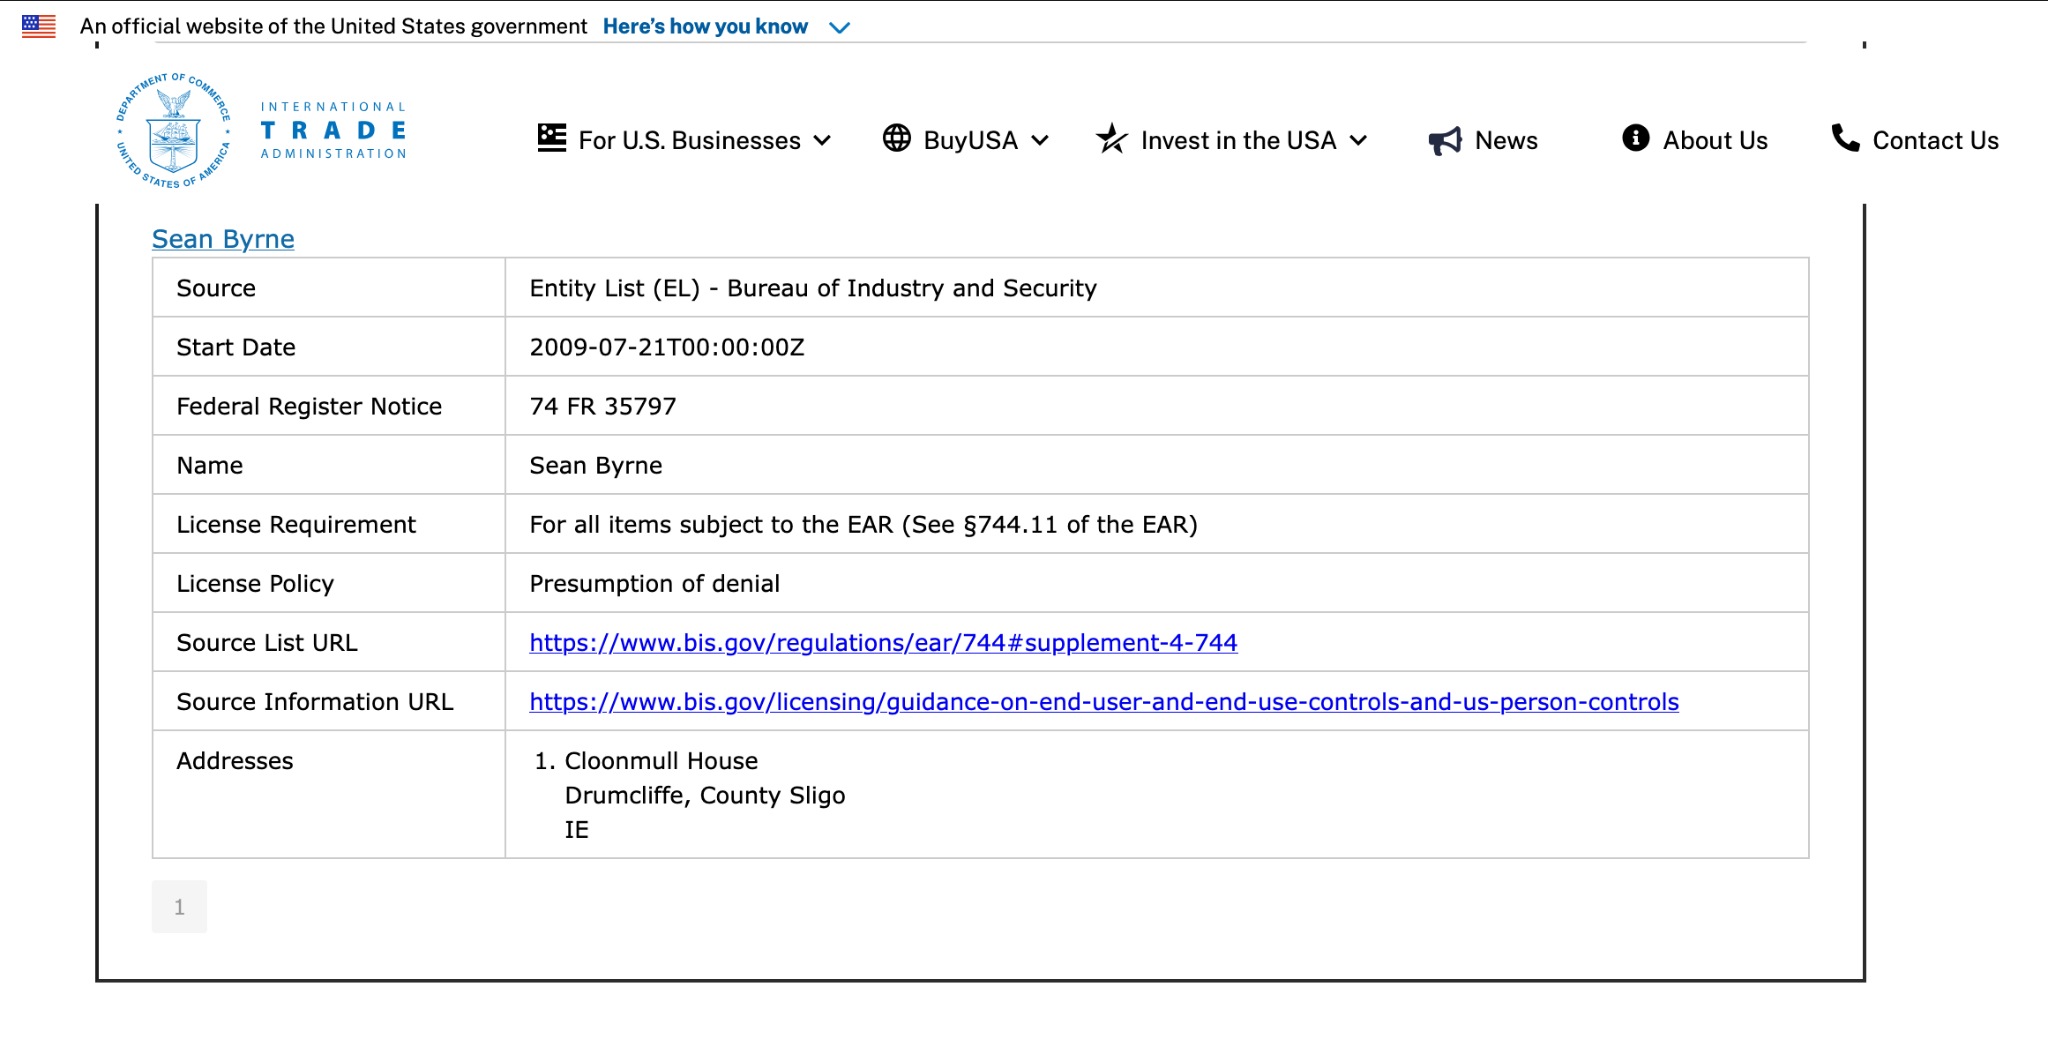 爱尔兰网络安全专业人士肖恩·伯恩(Sean Byrne)屡次被拒绝使用各类服务,最近一次是苹果公司的 App Store Connect。原因是他被美国政府的限制方名单误报。该名单中关于“肖恩·伯恩”的记录可追溯至 2009 年的一起涉及航空公司的出口管制案件,该公司当时虚构了员工信息。调查人员最终认定该姓名是共谋者使用的化名,但相关记录从未从政府的“综合筛查名单”中删除。
由于该记录缺乏出生日期等识别信息,任何名为“肖恩·伯恩”的人都会被系统自动标记。虽然纳斯达克(Nasdaq)和 DHL 等公司在审核伯恩提供的文件后消除了误报,但苹果公司拒绝进行沟通。伯恩警告称,随着远程招聘平台越来越多地将自动化的全网制裁筛查整合到招聘流程中,名字常见的合法求职者正面临被悄然列入黑名单的风险。问题的核心在于,这些系统优先考虑“多筛查”而非“精筛查”,且未能考虑到政府数据过时、虚假或不准确的情况。若无官方干预以删除这一“幽灵记录”,伯恩及其他有着相似遭遇的人,将因这一持续了 16 年多的文书错误而长期受到排挤。
抱歉。
 标准的 SSH 加固(使用密钥和 `fail2ban`)仍会将 22 端口暴露给扫描器和潜在的零日漏洞。要真正保障服务器安全,应在用户证明身份之前让 SSH 服务处于不可达状态。
作者建议使用 **fwknop**(防火墙敲门守护程序)并配合 **单包授权 (SPA)**。与容易受到数据包嗅探和重放攻击的传统端口敲门(Port Knocking)不同,SPA 会向服务器发送一个经过加密且带有 HMAC 验证的 UDP 数据包。验证通过后,服务器会动态更新防火墙,在有限时间内为特定客户端 IP 开放 22 端口。
从攻击者的角度来看,服务器保持完全静默;22 端口显示为“已过滤”(关闭),从而有效消除了日志冗余并防止了针对 SSH 的漏洞攻击。
**实现细节:**
* **自动化:** 服务器端的部署和防火墙规则通过 Ansible 管理。
* **无缝访问:** SSH 配置中的客户端 `ProxyCommand` 会自动执行敲门操作,使用户无需感知该过程。
* **冗余:** Tailscale 接口提供了一条独立的并行访问路径作为安全保障。
这种方法将 SSH 从面向互联网的服务转变为一种经过身份验证的“隐形”资源,显著减少了服务器的攻击面。
对不起。
 弗吉尼亚联邦大学天鹅湖 · 里士满综合规划幻灯片集
抱歉。
### 任务尝试 “我的用户真的能完成这个操作吗?” 临时测试。当你正在构建一个新流程,且想在不安排研究会议的情况下了解它是否对真实用户有效时,只需写下任务,观察代理尝试执行,并查看它卡在哪一步的截图。 ### 实验 对比两个构建版本 “哪个设计方案胜出?” 针对你应用的两个构建版本运行同一个任务,并进行并排对比。在设计方案进入生产环境进行 A/B 测试之前,先看看用户能完成哪一个,以及哪一个会出错。
抱歉。
虽然《海豚埃科》(Ecco the Dolphin)的 PC 版长期以来被认为缺少主机版的调试模式,但其实代码中依然隐藏着开发者留下的秘籍。 通过操作“关于 EccoWin”(About EccoWin)对话框,玩家可以解锁一个隐藏菜单。只需在关闭对话框时按住 Shift+Ctrl 键,即可进入关卡选择和无敌模式(无限生命与氧气)。 此外,还有一个更复杂的操作:按住 Shift+Ctrl+鼠标左键,并双击“关于”窗口的角落,可以将“确定”(OK)按钮变为“kO”,从而解锁更多虽然功能不太完善的调试工具。这些工具包括绕过 CD 检查、显示边框以及用于调整冲刺冷却时间的“简单”模式。这些隐藏菜单为那些苦于游戏极高难度的玩家提供了救命稻草,或许能让更多人最终达成游戏那难以企及的结局。
抱歉。
所提供的内容详述了 IETF 内部关于在 TLS 中标准化“纯”ML-KEM 的持续争议,此举将移除传统 ECC 加密的“安全带”。 作者认为,IETF 已经背离了其“粗略共识”和透明度的核心原则。尽管在最近的投票期间,有 82 名(其中许多具备技术专长)人士正式反对该规范,但 TLS 工作组主席仍宣布达成共识,并将该提案提交至 IESG。作者指出,工作组主席通过不断变化且前后矛盾的理由,为无视这一重大且未解决的反对意见进行辩解。 文中强调了 IETF/IESG 领导层与美国防务部门相关实体(包括国家安全局、思科及各类军事承包商)之间存在系统的“旋转门”现象。作者认为,这些关系影响了标准制定过程,使流程偏向于供应商利益而非独立的工程判断。由于申诉程序也由存在防务相关利益冲突的人员把控,作者对 IETF 是否会遵守自身程序规则或维持其对公共利益安全的承诺深表怀疑,并总结称该流程似乎旨在无视社区异议,强行通过规范。
这场 Hacker News 讨论聚焦于 IETF 发布“纯” ML-KEM(一种后量子加密算法)信息性 RFC 所引发的激烈争议。
密码学家 Daniel J. Bernstein 及其支持者认为,将“纯” ML-KEM 标准化(而不是强制其与 ECDH 等传统算法一起以“混合”模式使用)会带来安全风险。他们对美国国家安全局(NSA)的介入深表怀疑,并引用了 Dual_EC_DRBG 等历史先例,当时该机构被指控在加密标准中留有后门。批评者认为,NSA 推动“纯”实现是为了更易于解密互联网流量。
相反,其他人(包括安全研究员 Thomas Ptacek)则认为这场辩论被曲解了。他们认为:
1. 混合模式已经是业界标准的“推荐”路径。
2. 此次争议的 RFC 仅为“信息性”文档,为那些在技术上无法实现混合模式的高度受限环境提供了必要的选择。
3. Bernstein 正在制造关于“NSA 阴谋”的误导性叙事,旨在为其在 NIST 竞赛中落选的 PQC 算法获取支持。
该讨论帖凸显了倡导严谨密码学态度者与优先考虑务实且受广泛支持标准者之间的根本分歧。

此 Hacker News 讨论帖探讨了一篇关于高保真磁带录音技术历史影响的《IEEE Spectrum》文章,该技术在二战后由德国被引入美国。
讨论很快延伸至几个分支:
* **地方历史:** 用户分享了关于硅谷标志性 Ampex 招牌的记忆,并对一些技术传闻进行了推测,例如标准磁带格式是否基于现有的胶片或弹药库存尺寸。
* **道德辩论:** 讨论的很大一部分集中在 IG Farben 和 IBM 等企业与纳粹德国合作的道德罪责上。用户讨论了这些公司,以及允许其领导人重掌权力的盟军,应在多大程度上为促进大屠杀承担责任。
* **哲学思考:** 讨论帖最后转向了关于道德责任的更广泛辩论,探讨了与系统性邪恶或种族灭绝的关联是否会减轻个人或企业的罪责。
arXivLabs 是一个允许合作者直接在我们的网站上开发和分享 arXiv 新功能的框架。与 arXivLabs 合作的个人和组织都秉持并认同我们对开放、社区、卓越和用户数据隐私的价值观。arXiv 致力于这些价值观,并仅与遵守这些价值观的合作伙伴进行合作。如果您有能为 arXiv 社区增值的项目想法,欢迎了解更多关于 arXivLabs 的信息。
Hacker News 上的讨论聚焦于微积分教学面临的教学挑战,特别是学生在理解基于极限的正式定义(ε-δ 语言)时遇到的困难,以及他们对于微积分“究竟是什么”缺乏直观认识。
《Calculus from the Ground Up》的作者作为原发帖人指出,微积分教学应扎根于代数,并采用基于无穷小量的方法,而非抽象的极限方法。他认为,虽然基于极限的证明严谨,但这些方法往往被当作“拐杖”,学生既记不住也无法真正理解。
讨论参与者辩论了几个关键主题:
* **无穷小量与极限:** 许多人主张利用超实数、非标准分析或平滑无穷小分析来实现微积分教育的现代化,这些方法更符合莱布尼茨最初更直观的构思。
* **直觉的作用:** 观点存在分歧:一方倡导视觉化、直观且“不拘小节”的概念引入(如 3Blue1Brown),另一方则坚持认为概念的掌握离不开机械练习与严谨训练。
* **教学改革:** 针对标准课程提出了批评,认为现行课程往往将代数与微积分割裂开来,这种脱节导致学生即便在多年后也无法灵活运用所学技能。
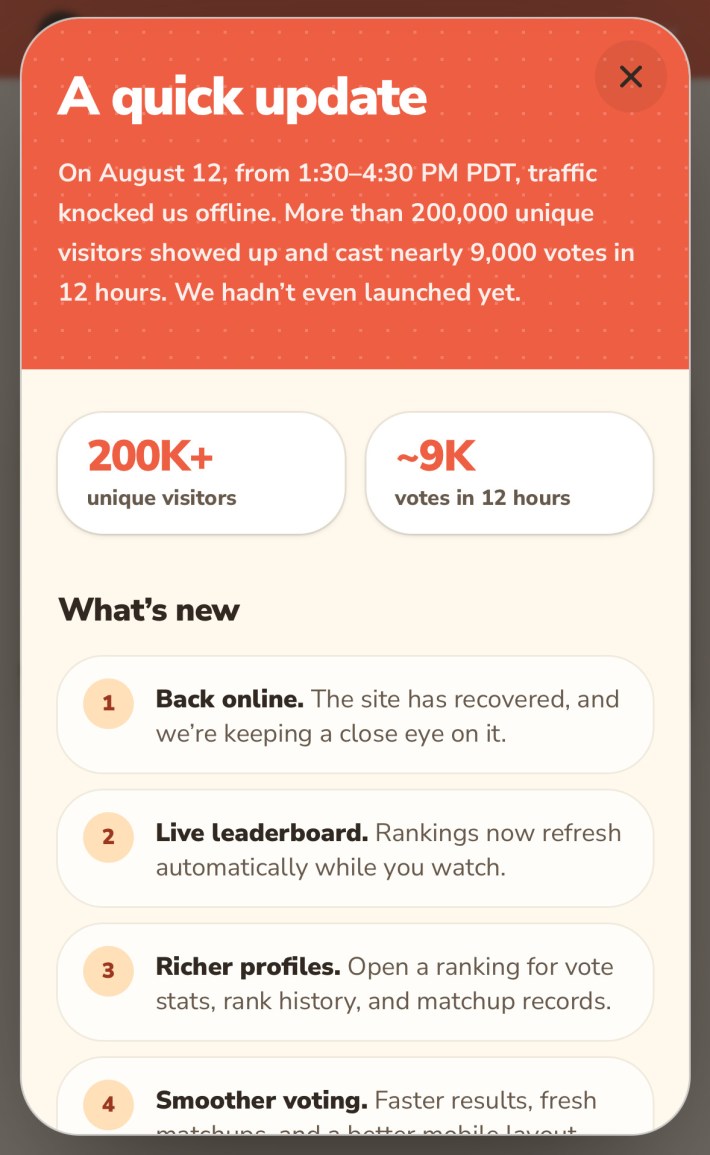 CorgiGirls.com 是一家将保险初创公司 Corgi 的女性员工按吸引力进行排名的网站。在该公司施加法律压力后,该网站已被撤下。该网站由企业家塞巴斯蒂安·曼达尔(Sebastian Mandal)创建,效仿了马克·扎克伯格早期的“Facemash”项目,利用人工智能从领英(LinkedIn)抓取照片。
该网站设有并排对比和排行榜功能,给 Corgi 的员工(包括公司旗下咖啡馆的咖啡师)造成了巨大的困扰。Corgi 品牌负责人埃里卡·李(Erika Lee)指出,该网站的存在导致了关于其是“营销噱头”的错误猜测,她对此予以坚决否认,并强调公司认为该网站的行为具有侮辱性,损害了公司的声誉。
该网站在被撤下前获得了超过 20 万次访问。Corgi 发表了一份正式声明谴责该网站,称:“我们绝不容忍任何人利用我们员工的姓名、照片或身份来针对、骚扰、羞辱或剥削他们。”与 Corgi 没有任何关联的曼达尔未回应置评请求。
一个名为 CorgiGirls.com 的短命网站最近被迫下架。该网站因发布初创公司 Corgi 女性员工的照片,并邀请用户对她们的相貌进行投票而引发了强烈抵制。该网站由一位与该公司无关的初创企业创始人塞巴斯蒂安·曼达尔(Sebastian Mandal)创建,他明确表示该项目是效仿马克·扎克伯格早期的“Facemash”实验。
这一事件在 Hacker News 上引发了激烈讨论,用户们就创业生态系统中“博取关注”行为的道德性展开了辩论。虽然最初的标题让一些读者误以为该网站是由 Corgi 公司自己创建的,但评论者澄清说,该公司其实是骚扰行为的受害者,并已通过法律手段移除了该网站。许多参与者认为,这一事件是硅谷普遍存在的有毒的“快速行动,打破常规”(move fast and break things)文化的一个缩影,这种文化往往缺乏问责制或道德底线。曼达尔本人以其在网络上的争议性言论而闻名,事发后,他已清空了自己的社交媒体账号。