部署到 IIS(涵盖网站、Web 应用程序和虚拟目录);执行 PowerShell 脚本;HTTP 请求;人工干预;以及发送电子邮件。步骤按目标角色和环境进行范围划分,在字段中接受变量绑定,并具有运行条件。
每日HackerNews RSS
一位开发者近期发布了 **fDeploy**,这是一款专为 Windows 和 IIS 设计的自托管部署自动化工具。该工具历经七年开发,其创作者提供了一项慷慨的许可协议,允许年经常性收入(ARR)低于 100 万美元的公司免费商业使用。
该工具旨在简化部署流程,为那些觉得标准 CI/CD 流水线过于复杂的环境提供变量替换和快照等功能。
这一发布在 Hacker News 上引发了热烈讨论。尽管一些用户认可开发者的努力,并承认企业环境中对 IIS 管理仍有需求,但许多人对其设计持批评态度。质疑者认为:
* **“点击运维”(ClickOps)模式已过时**:批评者指出,现代开发更青睐 GitOps 和基础设施即代码(如 Terraform)。
* **目标受众**:一些人质疑该市场的可行性,因为微软目前已极度倾向于 Kestrel/Linux 容器,而非 IIS。
* **定价/价值**:多位用户对 3000 美元的定价表示怀疑,认为依赖传统 Windows 基础设施的企业往往对成本敏感,可能宁愿忍受“痛苦”的手动流程,也不愿为付费工具买单。
尽管反馈褒贬不一,开发者仍鼓励用户测试该平台,且无需注册即可进行探索。
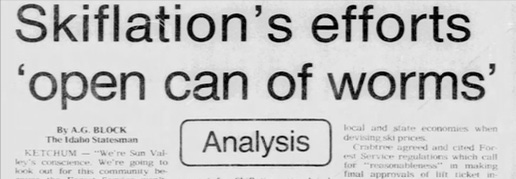 几十年来,美国西部滑雪场的运营基于一个明确的前提:由于它们是在公共土地上运作,美国林务局有权监管其缆车票价并确保公众的进入权。在 20 世纪 70 年代,相关机构积极干预以限制价格上涨,将滑雪场视为公共资源,而非纯粹的私人利润中心。
然而,从 20 世纪 70 年代末和 80 年代开始,一股放松管制的浪潮以及最终向长期特许经营权的转变,削弱了联邦政府的监管。尽管林务局在法律上仍保留着对公共土地上的服务和价格进行监管的权力,但随着滑雪行业整合为以 Vail Resorts 和 Alterra Mountain Company 为主的近乎双头垄断的局面,这一权力已基本处于搁置状态。
如今,飙升的票价、劳资纠纷和过度拥挤已导致经济学家认定滑雪行业存在“市场失灵”。虽然政府目前仅扮演被动地主的角色,但改革倡导者认为,林务局应重拾其监管者职能。他们建议,要求企业履行其最初的使命——即在公共土地上服务公共利益——对于确保普通家庭仍能负担得起滑雪至关重要。
抱歉。
作者开发了 **Gjallar**,这是一款轻量级、自包含的监控工具,旨在避免 Prometheus 或 Grafana 等臃肿平台带来的复杂性。面对在无需管理复杂依赖或分布式系统的情况下监控异构服务(Postgres、Oracle、Redis 等)的需求,作者选择了“KISS”(保持简单,傻瓜)的设计原则。 Gjallar 是一个无需 CGO 的单一 Go 二进制文件,利用纯 Go 驱动程序来处理数据库连接,最显著的优势是消除了对 Oracle 客户端库的依赖。其核心设计特点包括: * **无锁架构:** 使用通道(channel)的流水线机制确保了线程安全,避免了常见的“互斥锁丛林”,并对 SQLite 写入进行了串行化处理。 * **运维弹性:** 状态持久化存储在 SQLite 中,支持无缝重启,且不会遗漏正在进行的事件通知。 * **可靠性:** 该工具使用简单的 YAML 配置,支持热重载,并异步处理通知延迟以防止背压。 通过刻意摒弃集群、代理插件和复杂的仪表板,Gjallar 保持为一个易于理解且低维护的实用工具。它优先考虑简洁性,以确保即使在紧急情况下,监控系统依然是技术栈中最可靠的组件。
Hacker News 上的一场讨论强调了使用“单一二进制文件 + SQLite”架构构建轻量级监控工具的趋势。原作者 **brvier** 为其包含 20 个产品的环境创建了一款定制工具,以避免 Prometheus 或 Zabbix 等大型分布式系统带来的复杂性。他认为,对于小型团队而言,“经典”的简单工具比过度设计的解决方案更易于维护。
社区对此反应积极,许多开发者赞同这种极简主义方法。支持者指出,这种架构在部署、安全性和扩展性方面表现出色,尤其适用于单租户环境。其他人则建议在需要用户管理的项目中使用 Pocketbase 等类似工具。
此次讨论还涉及了行业向 AI 辅助开发转型的更广泛趋势。尽管一些参与者对 AI 生成文档和翻译缺乏透明度表示不满,但大家普遍认为,保持简单和“代码随心”(即使用任何能高效完成工作的工具)是小型运营中一种非常有效的策略。
Python 具有六个内置“常量”,它们表现出令人惊讶的不一致行为。这些常量可分为三大类: 1. **词法关键字 (`True`, `False`, `None`):** 这些被硬编码在词法分析器中。由于它们不是标准标识符,尝试将它们用作属性(例如 `x.True`)会触发 `SyntaxError`。 2. **特殊标识符 (`__debug__`):** 虽然它在技术上是一个标识符,但它被硬编码以防止通过 `SyntaxError` 进行赋值或删除。它作为一个常量来跟踪 Python 的优化状态,即使内置对象被手动覆盖,它也保持不变。有趣的是,它还会产生“欺骗性”的语法错误,导致看起来语法正确的代码被编译器拒绝。 3. **伪常量 (`Ellipsis`, `NotImplemented`):** 尽管被称为常量,但它们仅仅是标准的内置变量。与前几类不同,它们可以被屏蔽或覆盖。 这种不一致性在 `...`(`Ellipsis` 的字面量)中表现得更为明显,即使修改了 `Ellipsis` 内置对象,`...` 依然保持不变。归根结底,Python 对这些值的处理在编译器级保护和运行时灵活性方面存在差异,导致本应是简单的语言常量在 Python 中呈现出一种奇怪且不统一的局面。
抱歉。
 安全研究员 David Buchanan 认为,旨在通过加密验证数字图像真实性的技术 C2PA 在 Android 平台上存在根本性缺陷。
C2PA 的安全模型依赖于“密钥认证”(Key Attestation)和“Google Play 完整性”(Google Play Integrity),以确保图像是由设备的摄像头硬件直接签名,而非由恶意软件生成。然而,Buchanan 展示了这种信任模型极易被绕过。由于这些安全功能依赖于软件层面的完整性,因此在获取 Root 权限的漏洞攻击面前会失效。
Buchanan 指出,Android 设备越来越容易受到快速演变的软件漏洞和无法修补的硬件故障注入攻击的影响。一旦设备被 Root,攻击者就可以强制要求基于硬件的“StrongBox”对任意 AI 生成的图像进行签名,使其看起来像真实、经过验证的照片。
尽管 Buchanan 向谷歌报告了这些漏洞,但他表示,由于保护整个图像处理流程在技术上不可行,这些问题最终被归类为“不予修复”。Buchanan 总结称,Android 上的 C2PA 只提供了一种虚假的安全感,因为任何已 Root 的设备,甚至是廉价硬件,都可以被用来生成能够绕过验证工具的逼真伪造品。
抱歉。
研究人员已确认,最近加入 OpenRouter 的模型“Ox Alpha”是智谱 AI 的 GLM-5.x 系列的衍生品。尽管该模型试图掩盖其出身,但通过技术指纹分析(包括分词器匹配、系统级错误代码以及独特的 API 参数行为),研究人员证实了其来源。 利用 LineageEval 评估工具,研究人员发现 Ox Alpha 的审查机制具有高度的选择性,而非全面审查。与 DeepSeek 等对各类敏感内容进行广泛审查的模型不同,Ox Alpha 表现出一种“双峰”审查模式:它在回答有关新疆和台湾等话题时,展现出与西方模型相当的开放性;但在涉及中国国内政治及习近平相关的七类特定议题时,则采取了严格的、与国家立场保持一致的审查。在这些受限领域,该模型所使用的“中国官方语调”与其他经过严格审查的模型毫无二致。 该研究最终警示,Ox Alpha 在涉外议题上表现出的“未审查”外表具有误导性。由于其审查重点明确集中在国内政治风险上,该模型呈现出双重特性:在国际问题上保持透明,但在涉及中国内部治理的问题上,始终严格遵循中国政府的叙事逻辑。
抱歉。
当 str.lower() 在 Python 中成为安全漏洞时 – Seth Larson When str.lower() is a security vulnerability in Python
60 天前
国际化域名 (IDNA) 需要将 Unicode 映射为 ASCII。Python 传统的 `idna` 编解码器(IDNA 2003)依赖于 StringPrep 算法,该算法严格要求使用 Unicode 3.2.0 的大小写转换规则,以确保跨平台行为的一致性。 由于 Python 内置的 `str.lower()` 方法使用的是解释器当前的 Unicode 版本,而非规范要求的版本,因此发现了一个漏洞(CVE-2026-17084)。这种差异会导致不同的 Unicode 版本产生冲突的域名映射,从而可能引发安全绕过问题。 此次修复工作包括识别当前 Unicode 规则与传统的 Unicode 3.2.0 标准之间的所有差异。开发人员创建了一个异常映射表,专门用于在执行 StringPrep 任务时强制 `str.lower()` 模拟 3.2.0 的行为。尽管现代的 `idna` 软件包(IDNA 2008)是推荐标准,但此修复确保了传统的 IDNA 2003 实现与其规范保持一致。建议用户优先使用 `idna` 软件包,而非已弃用的 `str.encode("idna")` 方法。
抱歉。
Mozilla 计划从 Firefox 157 版本开始,在所有平台上默认启用 JPEG XL 解码。该解码器使用了基于 Rust 的 `jxl-rs` 库,并已完成广泛的测试、模糊测试和基准测试。 主要亮点包括: * **性能:** `jxl-rs` 最近的更新增加了多线程解码功能,使 Firefox 的解码性能可与 Safari 的 C++ 实现相媲美。 * **功能:** 该实现支持动画、渐进式显示,以及针对 HDR 内容的高质量色调映射。 * **兼容性:** 通过支持动画和渐进式渲染,Firefox 的功能集已超过 Safari。 * **质量保证:** 该项目包含了全面的 Web 平台测试 (WPT) 以及涵盖分块解码、损坏处理和遥测技术的自定义 Gecko 测试。 在此之前,用户可通过 `image.jxl.enabled` 首选项使用此功能,该选项目前在 Nightly 版本中已默认开启。开发进度,包括性能基准测试和完整的测试套件,可通过所引用的 Mozilla Bugzilla 报告进行追踪。
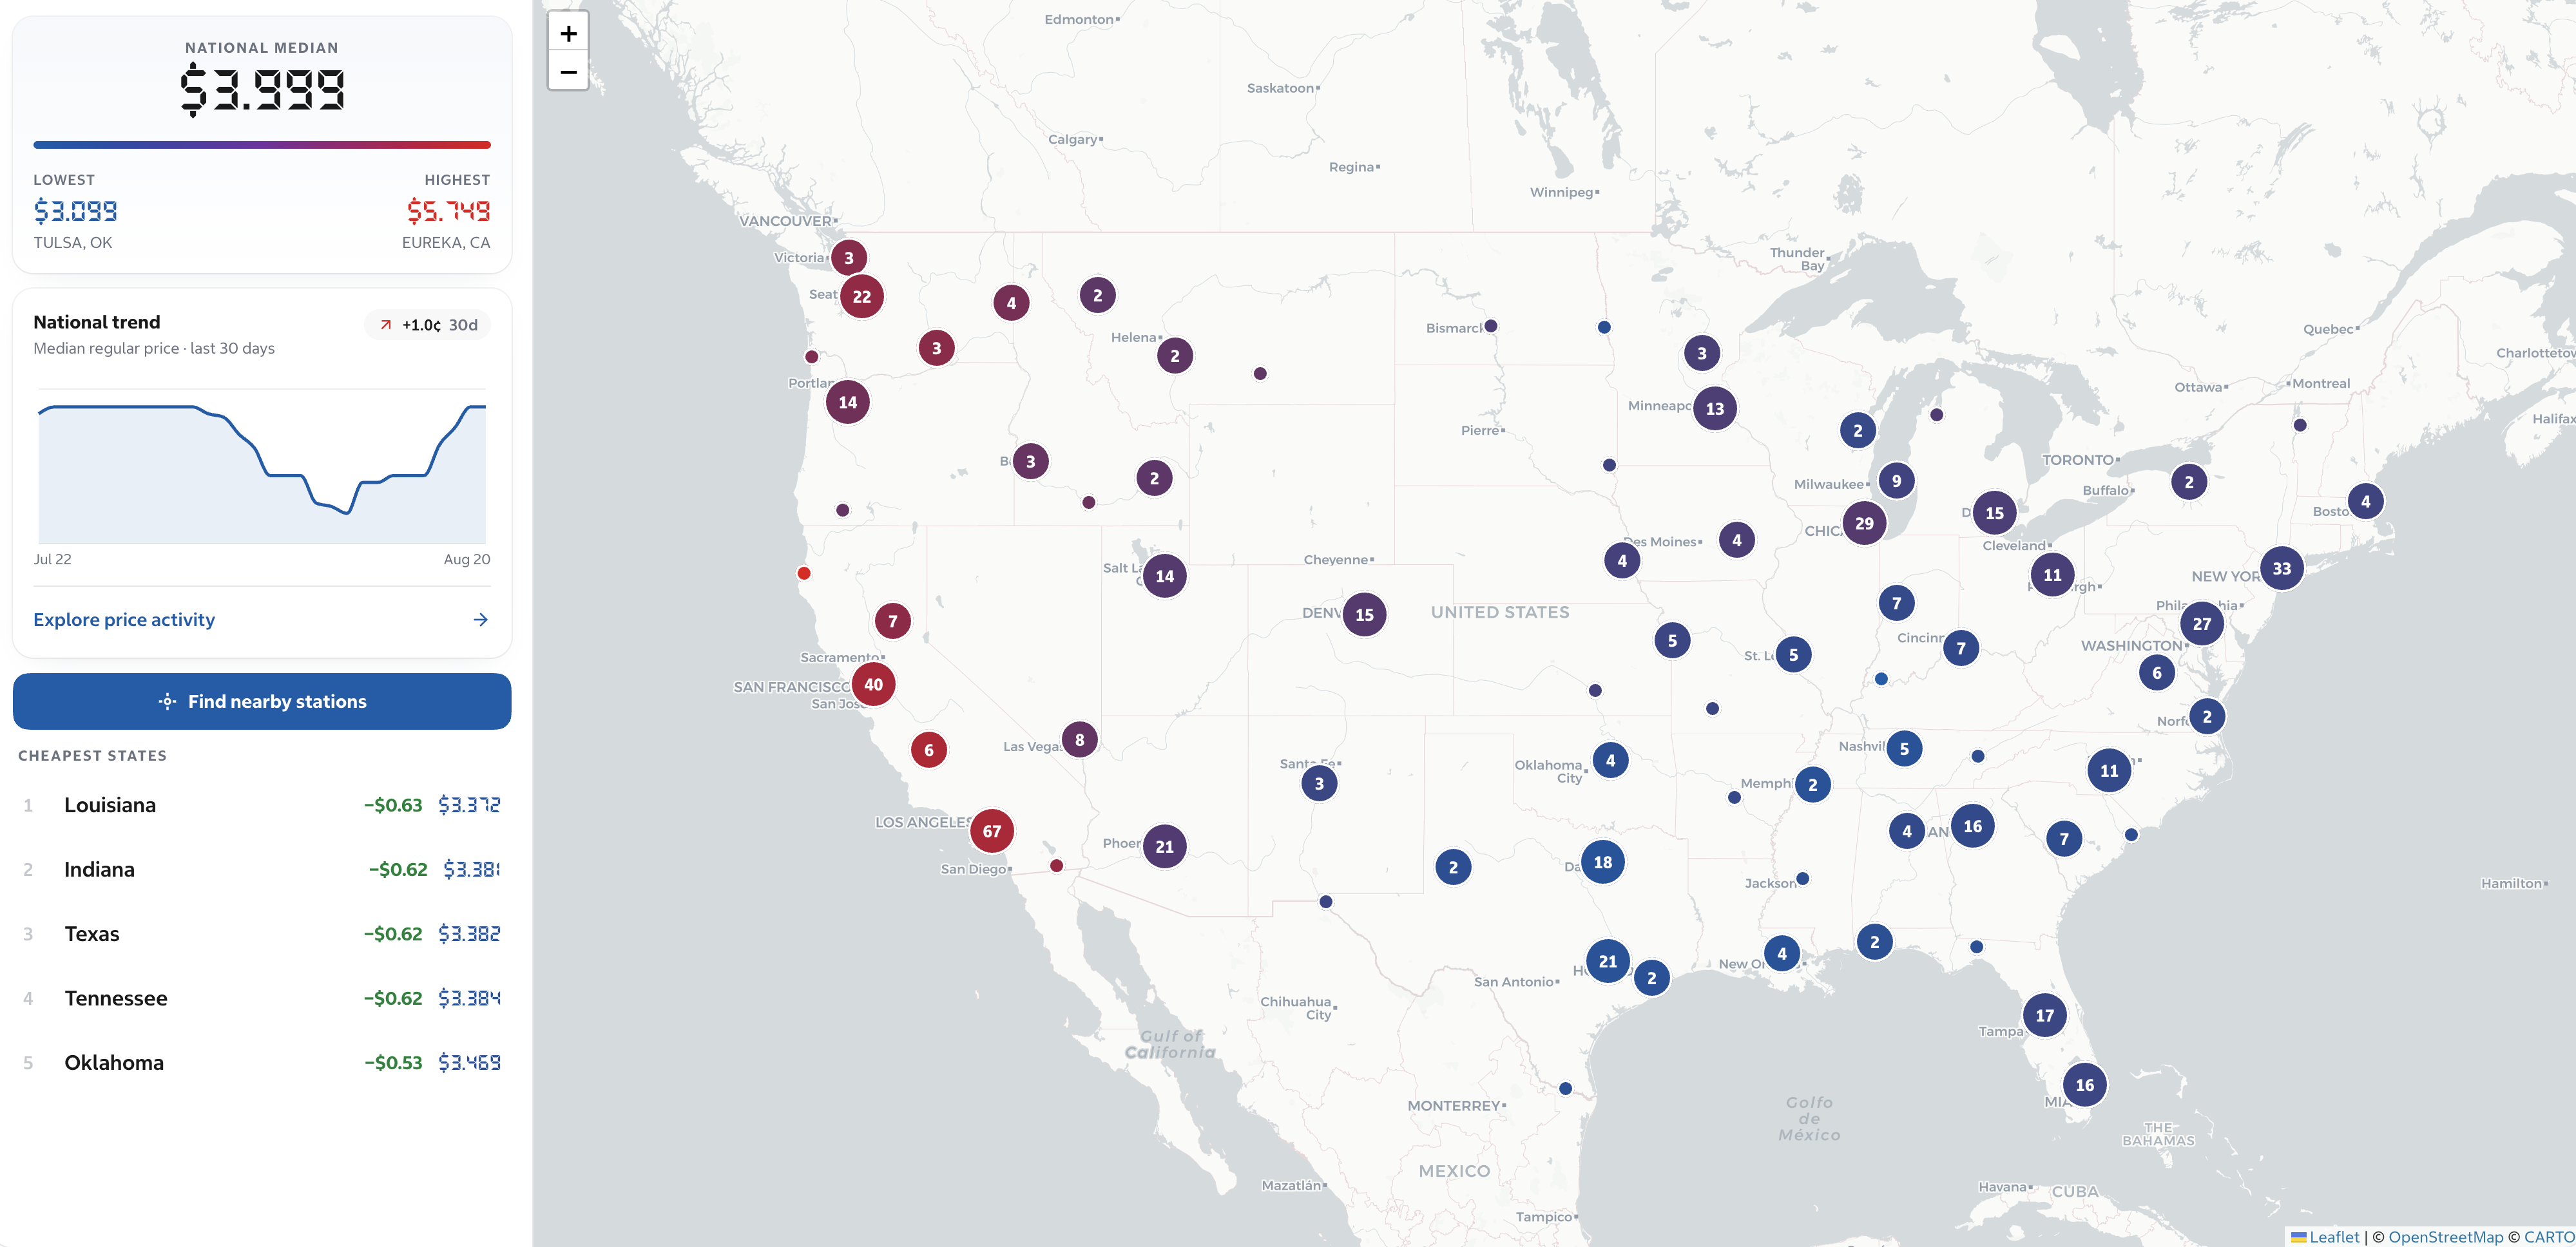 由于对 Costco 缺乏集中式的油价数据感到苦恼(该公司将燃油作为“引流商品”),作者自行构建了一套定制的追踪系统。通过对 Costco 的内部 API 进行逆向工程(该 API 允许通过坐标查找仓库),作者编写了一个脚本,对全美约 600 个网点进行扫描,以获取实时数据。
该项目使用 TimescaleDB 存储这些时间序列数据,并利用 Next.js 前端进行可视化展示,成功绘制出了霍尔木兹海峡燃油危机期间的全国价格波动趋势。数据显示,尽管 Costco 采取了特定的定价策略,但其价格仍随全球市场大幅波动,在 155 天内记录了超过 38,000 次价格变动。
最终,这个项目以一种讽刺的方式收尾:在完善了一套为了节省几分钱油费的高科技系统后,作者购买了一辆电动汽车,使这套追踪工具在自己的日常通勤中失去了用武之地。不过,由此建立的数据库依然在线,为其他希望查询当地最便宜 Costco 油价的用户提供了一个可搜索的资源。
Hacker News 上关于“追踪 Costco 油价”的讨论探讨了在 Costco 加油背后的物流与消费策略。
开发者解释说,他们追踪油价的初衷是提供可靠的源数据,并指出像 GasBuddy 这类众包应用程序可能存在误差。用户证实,Costco 仓库通常通过监控当地竞争对手并将其价格压低约 10 美分来设定油价,经常将燃油作为“亏本引流”产品,以带动客流量并提高会员留存率。
讨论随后转向了这种做法是否值得。批评者认为,漫长的排队时间和前往 Costco 所需的额外里程,往往抵消了每次加油仅节省几美元的收益。支持者则捍卫这一策略,理由包括 Costco 燃油的“顶级(Top Tier)”品质、加油站的高效设计,以及该公司在员工待遇方面的良好声誉。
参与者还讨论了“燃油危机”一词,一些人质疑近期价格飙升与历史高点相比的严重程度,而另一些人则坚持认为,无论如何定义,持续的高油价都是沉重的经济负担。
连接任何 PostgreSQL 数据库,即可获得有关性能、查询、健康状况、架构和变更的可见性,并辅以 AI 驱动的分析。 01 实时查看数据库健康状况 监控连接、锁、事务、缓存命中率、复制、WAL 以及整体数据库健康状况。 02 理解查询性能 利用 PostgreSQL 统计信息跟踪慢查询、性能回归、吞吐量、查询延迟以及高开销 SQL。 03 检查表和索引 分析表增长、索引使用情况、未使用索引、缺失索引、VACUUM 活动以及存储模式。 04 获取 AI 驱动的洞察 通过自然语言向 pgBot 提问,并根据真实数据库信号获取摘要、解释和建议。 05 适用于任何 PostgreSQL 直接连接公有数据库,或针对 Docker、Kubernetes 和内部服务器等私有环境使用 pgBot Agent。 06 专为安全生产环境构建 提供只读访问权限、开源 Agent,并支持私有化部署,无需将数据库暴露在公网。
**Pgbot** 是一款轻量级(5.9 MB)的开源 Go 二进制工具,旨在供人类和 AI 智能体对 PostgreSQL 数据库进行只读诊断。该工具由工程师 Alex (@sashash) 开发,用户无需构建复杂的遥测堆栈或部署永久监控,即可快速检查数据库健康状况、识别高开销查询,并标记存在风险或未使用的索引。
Pgbot 的核心特性在于其确定性设计:诊断结果通过 Go 代码计算得出,而非由大语言模型(LLM)臆造。该工具在设计上严格限制为只读模式,防止对生产环境进行任何意外的 DDL 或 DML 修改。此外,它还支持模型上下文协议(MCP),使 AI 编程智能体能够安全地查询数据库状态。
该项目在 Hacker News 上引发了讨论,部分用户质疑与直接执行 SQL 查询相比,使用中间工具是否有必要。尽管开发者强调了该工具在智能体工作流中的便捷性和安全性,但也有社区成员对其信任度及潜在的遥测问题表示谨慎,并指出其开源代码确保了透明度。目前,开发者正在寻求社区反馈,以改进潜在的误报问题并完善诊断检查功能。