 Jellyfin 12.0 是一个重要版本,采用了新的版本编号方案,进行了重大的性能优化,并扩展了对书籍和漫画的支持。
**关键升级说明:**
* **备份:** 升级前请对数据和配置目录进行完整的手动备份。
* **先决条件:** 升级至 12.0 前,必须先处于 10.10.7 或 10.11.x 版本。
* **数据库迁移:** 本版本包含重大的数据库模式重写。升级后需要进行完整的媒体库扫描,耗时将比平时更长。
* **兼容性:** 升级后请清除网页缓存。请移除第三方插件(它们需要更新),并确保您的客户端已更新至最新版本,因为旧版 API 支持(/emby/ 和 /mediabrowser/)已被移除。
**主要亮点:**
* **数据库性能:** 重新组织了播放列表和收藏集的存储方式,显著提高了浏览速度和资源管理效率。
* **内容支持:** 现在支持剧集的替代版本。书籍和漫画现具备原生元数据支持、改进的阅读界面,以及现已作为默认设置的“现代”布局。
* **增强自定义:** 用户现在可以按媒体库配置推荐来源和搜索提供程序。
* **安全性:** 实施了多项安全补丁。
每日HackerNews RSS
Jellyfin 12.0 的发布在 Hacker News 上引发了热烈讨论,凸显了开源拥护者与 Plex 等商业替代品之间日益紧张的关系——尽管后者功能丰富,但其环境正变得越来越“不友好”。
**核心议题:**
* **性能与升级:** 尽管部分用户在数据库迁移过程中遇到了一些小问题,但大多数人认为 12.0 更新快速且稳定,并指出其性能较之前版本有显著提升。
* **客户端问题:** Jellyfin 最常受到的诟病依然是其在各类设备上的用户体验(UX)。许多用户通过使用 Infuse(在 Apple TV/iOS 上)或 Wholphin 等第三方应用来弥补这一差距,这些应用提供了更精致的界面和更好的编码支持。
* **自托管与人工智能:** 一个主要趋势是利用 Claude 等 AI 工具来自动化管理 “arr” 堆栈(Sonarr/Radarr/Bazarr)。用户发现这大大降低了维护媒体服务器的难度,不过也有人提醒不要授予 AI 完全的管理员权限。
* **安全与访问:** 关于是否应将 Jellyfin 暴露在公网,各方意见不一。许多人更倾向于使用 Tailscale 等工具进行远程访问以保障安全,而另一些人则认为配置得当的反向代理已足够。
* **理念:** 许多用户被 Jellyfin 的非营利、社区驱动模式所吸引,以此作为对他们所认为的 Plex 发展路线“劣质化”(enshittification)的一种抵御手段。
Colorlight 5A-75B 是一款价格低廉(20–25 美元)的 LED 接收卡,已成为硬件极客圈中广受欢迎的低成本 FPGA 开发板。该板卡专为驱动 LED 显示屏而设计,搭载了 Lattice ECP5 FPGA,并配备双千兆以太网口、16Mbit SDRAM 以及 16Mbit Flash。 得益于 q3k 等社区成员的努力,该板卡已实现完全逆向工程,并兼容开源的 Yosys FPGA 工具链。用户可以通过简单的 JTAG 接头轻松上传自定义位流(bitstream)。虽然该板卡最初是为输出信号而设计,但用户可以通过将默认的输出驱动器替换为兼容的电平转换器(如 SN74CBT3245A)来启用双向 I/O 功能。 Colorlight 5A-75B 以高速连接性能与高性价比的独特结合,为那些希望尝试 FPGA 而又不想承担传统开发套件高昂成本的用户提供了一个便捷的切入点。其强大的功能集(包括以太网和 SDRAM)也为进阶项目提供了广阔的发挥空间。
抱歉。
请启用 JavaScript 和 Cookie 以继续。
抱歉。
我已经分解了 90 年代某家证书颁发机构(CA)的 RSA 密钥。 I've factored the RSA keys of a Certificate Authority from the 90s
44 天前
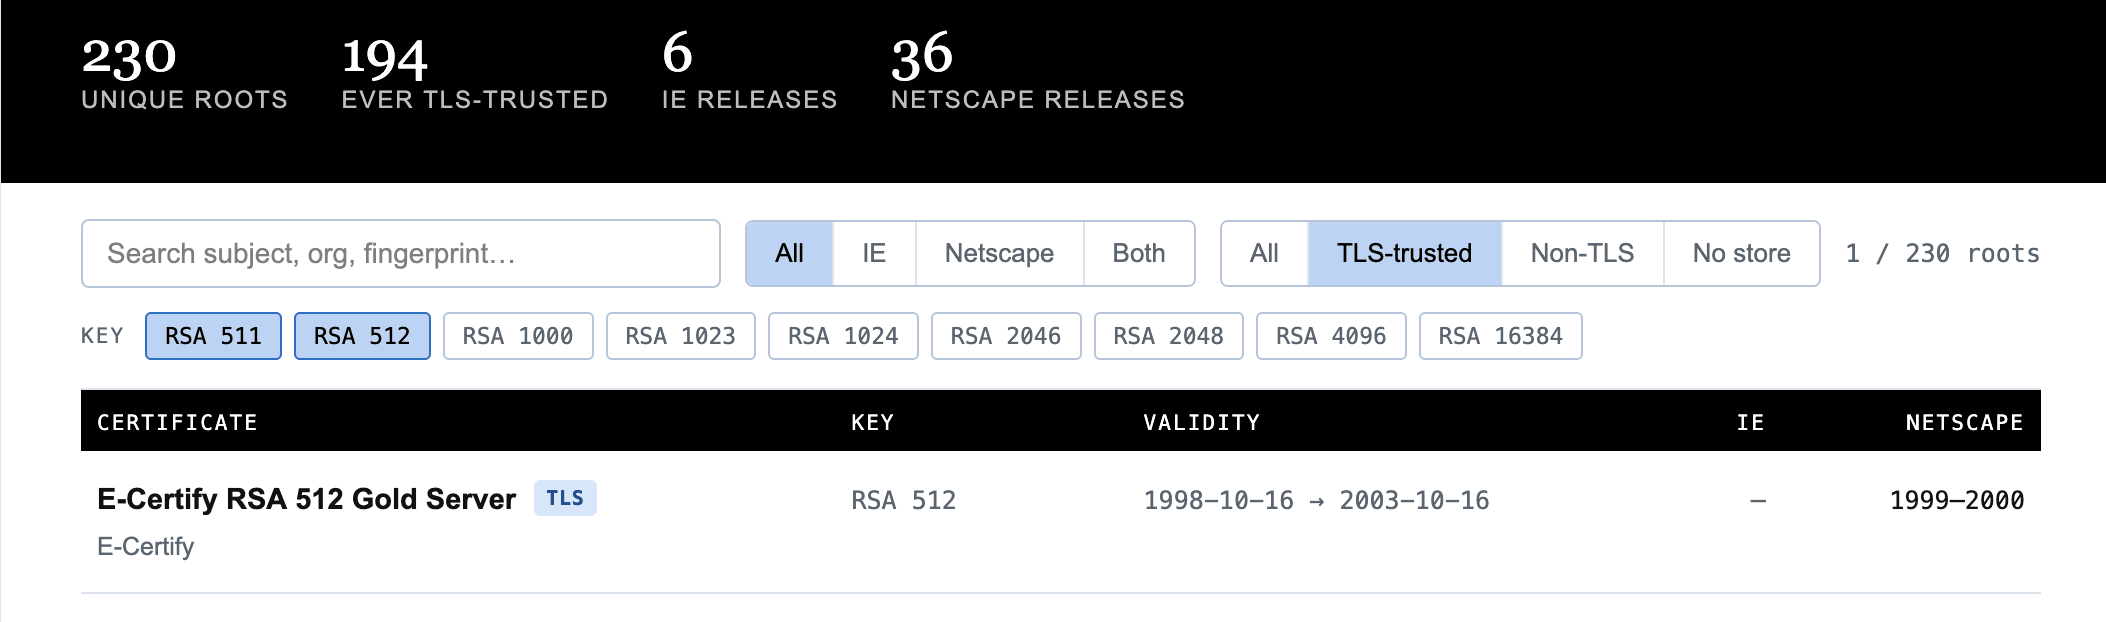 作者研究了 90 年代 Netscape 4.51 等浏览器所内置的 512 位根证书,旨在探讨早期弱 RSA 密钥的脆弱性。作者在普通台式机上使用 CADO-NFS 分解工具,成功破解了 E-Certify 的 512 位 RSA 密钥,并据此还原了私钥。
由于现代基础设施已不再支持 90 年代的加密标准,作者专门用 Go 语言编写了一个“复古”的 TLS 服务器来测试这些密钥。该项目托管于 e-certify.fly.dev,展示了冒充这些已失效证书颁发机构的理论可能性。尽管此项工作纯粹出于历史好奇心和趣味,但它凸显了计算能力的进步是如何让曾经的标准安全措施彻底过时的。作者已将实验中使用的密钥和工具发布在 GitHub 上,供有兴趣进一步探索这些古老且不安全根证书的人士参考。
最近一篇 Hacker News 的文章重点介绍了 20 世纪 90 年代一个 512 位 RSA 根证书被成功分解的过程(mcpherrin.ca)。作者作为一名安全研究人员,利用 CADO-NFS 软件完成了这一因式分解,证明了在 90 年代需要庞大学术资源才能完成的任务,如今仅靠现代普通硬件在几天内即可实现。
此次讨论还引用了一位前网景(Netscape)产品经理的见解,他证实许多 90 年代的“出口级”加密协议是被人为削弱的,旨在确保国家级的监控能力。对话由此扩展为更广泛的辩论:
* **旧加密技术的过时性:** 尽管 512 位 RSA 在今天可以轻易破解,但 1024 位 RSA 仍存在争议;一些专家认为,资金充足的实体利用数千个 GPU 年的算力或许可以将其分解。
* **“AI 生成内容(Slop Machine)”之争:** 评论者围绕作者使用 AI 生成项目部分内容展开了争论,突显了技术社区在利用大模型进行快速原型设计与对基础专业知识流失的担忧之间,日益增长的矛盾。
* **网络安全的现状:** 与会者指出,现代浏览器早已弃用了这些陈旧且不安全的协议,因此这更像是一项纯粹的历史性或“复古计算”练习。
 **aispace.sh** 是一个开源的、对机器人友好的文件共享平台,专为 AI 智能体和自动化工作流设计。它提供了一个可编写脚本的命令行界面(CLI),用于处理对于标准聊天界面而言过大或过于结构化的输出。
**主要功能包括:**
* **适配自动化:** 提供可预测的 JSON 输出、稳定的退出代码、标准输入(stdin)支持,且无交互式提示。
* **安全与隐私:** 支持本地 **age X25519 加密**,确保解密密钥从不接触服务器。同时支持经过身份验证的账户移交和精细的访问控制。
* **灵活的有效期:** 文件和链接默认生命周期较短,支持撤销、自定义过期时间以及可选的下载次数限制。
* **无缝集成:** 包含可复用的 Codex 兼容技能、CI/CD 集成示例,并支持通过二进制文件、Homebrew 或 npm 进行跨平台安装。
该服务旨在做到“对机器人友好”,通过将共享 URL 单独打印在独立行中,便于 shell 脚本捕获。托管服务与开源客户端相互分离,确保用户数据和部署配置始终由用户掌控。无论是共享简单的文本还是加密的产物,aispace.sh 都为智能体到人类的文件传输提供了一个稳健的程序化桥梁。
抱歉。
喜欢这篇文章吗?我们需要您的支持才能继续创作。PDR 是一个依靠读者捐赠维持的非营利项目——没有广告,没有付费墙,全靠社区的慷慨支持。这是一种非常令人振奋的模式,但我们需要您的帮助才能让它持续发展。请访问我们的支持页面成为“好友”,即可获赠我们的主题明信片。或者,您也可以进行一次性捐赠。已经是我们的支持者了?非常感谢您让这一切成为可能。
抱歉。
WeatherNext 3 代表了人工智能驱动天气预报的一次重大飞跃,它摒弃了传统的数值天气预报(NWP)模型。通过直接接入全球实时地球静止卫星数据,而非依赖滞后的模拟计算,该模型能够提供 5 公里分辨率的每小时更新。 这种高分辨率方法结合了稀疏气象站数据的训练,能够实现考虑到复杂地形的精确局部预报,这对拉丁美洲、非洲和亚太地区等历史上预报覆盖不足的地区来说是一项突破。此外,WeatherNext 3 还为可再生能源提供专业预测,例如涡轮机高度的风速和太阳辐射水平,以优化电网管理。 最后,该模型在降水预报方面取得了重大进展。通过利用 NASA 的 IMERG 等高质量卫星数据集,它克服了传统模型中常见的“模糊”估算问题,在中期预报准确率上提升了高达 60%。这种速度、局部精度和专业能源数据的结合,使 WeatherNext 3 成为全球气候应对和清洁能源转型的变革性工具。
抱歉。
 Terrastruct 已根据 MPL-2.0 协议开源了 **TALA (Terrastruct's AutoLayout Algorithm)**。作为 D2 v0.9.0 的内置组件,TALA 是一款专为软件架构图设计的正交布局引擎,优先考虑对称性、聚类和流程等美学品质。
与传统的基于 DAG 的算法不同,TALA 在“白板风格”布局方面表现出色。它提供了一些独特功能,例如支持锁定特定节点的坐标,同时让引擎自动处理其余部分的连线——这对于智能体 AI 工作流来说是一项理想功能。它还支持混合布局,即将手动定位与自动布局相结合。
然而,使用 TALA 存在一些取舍:
* **非确定性稳定性:** 与 Dagre 或 ELK 相比,添加节点可能会显著改变整体布局。
* **专业化:** 它不太适合长流程的 DAG 图,在此类场景下,Dagre 或 ELK 的表现通常更好。
* **性能:** 其扩展性呈非线性,在处理超大规模图表时速度较慢。
用户可以通过安装 D2 v0.9.0 并使用 `--layout=tala` 标志,或访问 D2 在线演示页面来尝试使用 TALA。开发团队欢迎社区贡献,以进一步增强该算法的功能。
抱歉。
本仓库旨在对 2010 年发现的“震网”(Stuxnet)网络武器进行教育性重建,其内容源于对该病毒二进制样本的逆向工程。本项目严格限定于恶意软件分析、防御性研究及学术探讨,旨在剖析首个已知能对工业控制系统(ICS)造成物理破坏的恶意软件。
代码库重现了震网复杂的架构,包括其传播机制(通过 USB 和网络共享)、权限提升漏洞利用、用于隐蔽的高级 Rootkit 模块,以及核心载荷——即旨在操纵西门子 S7 PLC 模块并损坏离心机转子的逻辑程序。本仓库按模块化组件进行组织,如初始投放程序、S7/Step 7 钩子库及内核模式驱动程序,并附有在受控隔离虚拟环境中进行构建的说明。
**免责声明:** 本资料仅供教育目的使用,并非可部署的恶意软件。用户必须在安全、沙盒化的环境中操作,并遵守所有道德和法律标准。本项目旨在为网络安全专业人员提供研究高级持续性威胁(APT)的资源,以开发用于保护关键基础设施的强健检测特征码。
抱歉。
