Meta Superintelligence Labs 发布了 **Muse Glimmer**,这是一款拥有 300 亿参数的模型,专门针对全天候运行的本地智能体(agent)工作流进行了优化。该模型采用 Apache 2.0 许可证发布,旨在能在 Mac 或配备单显卡的 PC 等消费级硬件上高效运行。 主要功能包括: * **智能体能力:** 在多步推理、精准工具调用、故障恢复和多模态输入处理方面表现卓越。 * **优化:** 通过先进的量化技术和推测解码(使用 DFlash“起草”模型),Muse Glimmer 可在 24–32 GB 内存范围内运行,同时保持极高的生成速度。 * **性能:** 在智能体基准测试(如 SWE-Bench、𝛕-Bench)中表现优异,并支持超过 100 种语言。 * **易用性:** 该模型现已在 Hugging Face 上线。Meta 确保了其与 `llama.cpp`、MLX 和 ExecuTorch 等主流框架的兼容性,使开发者能够构建并部署无需依赖云端或互联网的本地化私有智能体。 通过开源 Muse Glimmer,Meta 旨在赋能社区,助力构建完全在设备上运行、响应迅速、具备隐私保护且具有上下文感知能力的智能体。
每日HackerNews RSS
**摘要:Muse Glimmer 与本地大模型的现状**
**Muse Glimmer** 是一款针对全天候本地智能体工作流优化的 30B 参数模型,其发布在 Hacker News 上引发了热烈讨论。用户正在将其与 Qwen 3.6 27B 等现有模型进行性能对比,初步印象显示,该模型在编程和智能体任务方面表现出色,并因其“简洁高效”的推理过程而受到关注。
讨论的主要议题包括:
* **竞争性的发布时机:** 观察人士推测 Meta 的发布时间表受到即将发布的 Qwen 3.8 影响;企业往往通过“蚕食”竞争对手的新闻周期来保持自身热度。
* **本地 AI 复兴:** 一个主要讨论点是从依赖云端 API 向“桌下服务器”部署的转变。尽管本地托管具有隐私和成本优势,但用户也承认存在重大障碍,包括高昂的硬件成本(显存需求)以及高效本地推理的高学习曲线。
* **“开放权重”之争:** 社区持续区分“开放权重”(Meta 的做法)与“开源”。虽然一些人将这些发布视为对自由开源软件(FOSS)生态的馈赠,但另一些人仍对 Meta 的企业历史持批评态度,认为模型发布是旨在挽回开发者信任的公关手段。
 **Implant** 是一个 VS Code 扩展,旨在连接编码智能体(如 Claude Code、Copilot 或 Cursor)与编辑器内部智能。通过提供一个名为 `run_vscode_script` 的 MCP 工具,它允许智能体直接在 VS Code 扩展宿主中执行 JavaScript 代码片段。
这使智能体能够像编辑器本身一样与代码库进行交互——包括使用语言服务器、符号、git blame 和工作区诊断功能,从而确保代码编辑在语义上是可知的,且比单纯的文件操作更安全。
**核心功能:**
* **深度集成:** 智能体可以触发重构、重命名和诊断等原生操作。
* **安全至上:** 未经用户批准,任何代码都不会执行。系统提供一个 WebView 界面,在执行前显示每个代码片段供用户检查。
* **便捷设置:** 该扩展会自动生成可移植的配置文件(MCP/rules),引导智能体学习如何调用其功能。
* **透明访问:** 利用安全的令牌门控通信,确保只有经过授权的智能体才能与宿主进行交互。
Implant 有效地将编辑器转化为 AI 的高级 API,使智能体能够在拥有 VS Code 内置智能的可靠性前提下,执行复杂的、具备上下文感知能力的编码任务。
抱歉。
请启用 JavaScript 和 Cookie 以继续。
关于 Jimmy Ostler 的博客文章《Rust 中的尾调用解释器》(Tail-Call Interpreters in Rust)的 Hacker News 讨论主要集中在两个方面:技术反馈和对网页无障碍性的抱怨。
**技术讨论:**
讨论帖中,读者与文中引用的文章作者 Neal (Noel) Welsh 进行了建设性的对话。双方探讨了树遍历解释器与栈式虚拟机之间的对偶性。参与者澄清道,两者之间的转换通常涉及指令集的重构,即移除显式引用(参数)并改用隐式栈操作。一些用户还指出,作者在 Rust 实现中大量使用了 `unsafe` 代码块。
**设计批评:**
大部分评论集中在博客的“复古 CRT”视觉风格上。虽然一些读者欣赏这种美学,但许多人认为其厚重的 `text-shadow`(文字阴影)效果和扫描线极其刺眼,严重阻碍了阅读,尤其是对代码片段的阅读。该讨论帖突显了关于网页设计的一场更广泛的争论:一些人主张回归富有创造性的个人网页美学,而批评者则认为此类设计往往达不到基本的无障碍标准,迫使用户必须依赖浏览器的“阅读模式”才能获取内容。
作者提出了一种 Rust 借用检查器的替代方案,将“区域”(regions)视为借用的集合,而非控制流图中的点。该系统利用声明式逻辑语言 **Datalog** 对这些区域及其子集关系进行建模,从而计算出跟踪特定引用如何依赖于特定借用的借用约束。 该方法的主要特点包括: * **提升精度**:通过将活跃性(liveness)集成到传播规则中,分析程序可以在区域不再被使用时“丢弃”约束。这使得编译器能够接受当前非词法生命周期(NLL)分析所拒绝的复杂模式,例如条件重赋值。 * **实现**:原型系统使用了 `differential-dataflow` crate 以实现高效、快速的迭代。尽管目前速度慢于现有方法,但作者指出优化工作尚未开始。 * **错误报告**:由于该分析基于形式逻辑,理论上可以利用检测到错误时的证明树,为用户生成清晰、高质量的诊断信息。 最终,这一转变标志着将借用检查视为一种形式化别名分析的尝试,这有望简化编译器对程序状态的推理,并为未来的语言特性奠定基础。
抱歉。
 这些为深圳 Fallout 活动设计的炼金宇宙主题黑客松胸牌,由三层 PCB 堆叠而成,采用经济实惠的 CH32V003 微控制器和 WS2812B LED 灯珠。其设计通过测试点将两个外环焊接到内部的“太阳”PCB 上,营造出分层的 3D 视觉效果。
主要特点包括:
* **高效设计:** LED 灯光透过露出的阻焊层照射,只需在一层外环上安装组件即可实现完整的视觉效果。
* **电源:** 支持通过电池连接器输入 2.7V–5V 电压,层间留有空间可容纳小型锂电池。
* **高性价比:** 小批量生产成本约为 10 美元,大规模生产时有望降至 3 美元以下。
* **开发:** 该项目开源,支持自定义。用户可通过嘉立创 (JLCPCB) 和立创商城 (LCSC) 进行生产。固件可通过 WCH-LinkE 或 PicoRVD 使用 SWIO 接口进行烧录。
尽管该胸牌是在预算有限的情况下快速设计完成的,但它仍是一款兼具多功能与美感的硬件。所有设计和固件文件均可供用户根据需要自行修改和生产。
在最近一次于深圳举办的黑客马拉松中,开发者 Kai Pereira 制作了复杂的“炼金-宇宙学”主题 PCB 徽章。该设计采用独特的三层堆叠结构,并通过测试点进行连接。
其核心采用了一款低成本的 CH32V003 微控制器,用于驱动一圈 WS2812B NeoPixel 灯珠。该设计利用了露铜阻焊工艺,营造出一种发光的艺术效果。虽然目前的版本缺少“Silly Add-On”(SAO)接口——Pereira 承认这是他在凌晨四点设计时疏忽导致的——但该项目在 Hacker News 社区获得了积极评价,创作者也确认计划在未来版本中加入 SAO 兼容性。
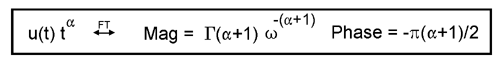 幂律函数具有一种独特的性质,即它们的傅里叶变换也表现为幂律,并遵循 $t^\alpha \leftrightarrow \omega^{-(\alpha+1)}$ 的关系。尽管涉及单位阶跃函数、相位偏移和伽马函数缩放等复杂因素,这种对称性仍为分析信号提供了一个引人注目的框架。
一个特别重要的情形出现在 $\alpha = -0.5$ 时,此时时域和频域具有相同的衰减率($\omega^{-0.5}$ 和 $t^{-0.5}$)。这与困扰学界 80 年的“1/f 噪声”之谜高度相关,该现象广泛存在于从电子学到音乐等诸多领域。由于 1/f 噪声的功率谱与 $1/f$ 成正比(意味着振幅谱为 $1/\sqrt{f}$),这表明 1/f 噪声在某种程度上是其自身的傅里叶变换。
虽然这种数学对称性与高斯函数及其变换之间的关系(中心极限定理的基石)相呼应,但 1/f 噪声的物理起源和相位特征仍难以捉摸。将 1/f 噪声视为一种自变换幂律,或许能为解释这一普遍存在却知之甚少的现象提供关键线索。
本次讨论聚焦于 1/f 噪声(“粉红噪声”)这一经久不衰的谜题。该现象普遍存在于电子学、物理系统甚至社会现象中。与白噪声不同,1/f 噪声的功率会随频率降低而增加,这导致传统的统计平均法无法收敛,也对标准数学模型提出了挑战。
讨论的主要结论包括:
* **物理起源:** 尽管 1/f 噪声在经验上已有详尽记录,但目前尚无统一的物理学解释来阐明其在各领域的发生机制。提出的成因涵盖了从半导体中的电子俘获到对流热湍流等多种假说。
* **工程挑战:** 由于 1/f 噪声阻碍了长期平均,工程师通常采用“斩波放大器”等技术,将信号转换至噪声底限更易控制的高频频段。
* **数学背景:** 评论者们就幂律、莱维稳定分布(Levy stable distributions)与傅里叶变换之间的关系进行了探讨。虽然文章强调了 1/f 噪声作为其自身傅里叶变换的独特性,但参与者指出,许多函数类别都具备这一特征。
* **感知:** 在音频领域,人们更偏好“粉红噪声”而非“白噪声”,因为前者在每个倍频程内提供相等的能量,听起来比后者更自然,也更少刺耳的嘶嘶声。
尽管受到人工智能的影响,菲律宾的大型离岸外包产业仍在持续增长。 The Philippines' big offshoring industry is growing despite AI
83 天前
请启用 JavaScript 和 Cookie 以继续。
抱歉。
“每个人都应致力于实现经济繁荣最大化”这一普遍信念是一个错误的假设。尽管劳动力常被视为必须随时加以利用的资源,但经济现实并非如此。正如我们不会耗尽所有自然资源一样,在某些情况下,充分就业反而可能阻碍而非促进经济发展。 由于我们当前的制度将生存与工资完全挂钩,社会迫使个人进入劳动力市场,而不论其生产贡献如何。然而,随着技术进步,经济生产力的门槛也在提高,这可能导致某些劳动投入的成本高于其创造的价值。在这种情况下,如果让某些人获得支持而不必进入劳动力市场,避免进行低效就业,经济从技术上讲反而可能获益更多。 如果我们固守“全民就业总是最优”的教条,就可能因不必要的劳动力而“扼杀”经济。借鉴阿西莫格鲁(Acemoglu)和雷斯特雷波(Restrepo)的研究,作者认为这种对工资分配制度的强制依赖几十年来一直适得其反。我们必须超越“每个人都需要工作”这一假设,认识到现代经济的健康发展可能需要除当前工资中心模式之外的系统性替代方案。
Hacker News 上的讨论“为什么我们认为每个人都应该工作?”聚焦于生存劳动之必要性与后稀缺时代可能性之间的矛盾。
原文认为,社会对全民就业的施压可能适得其反,特别是在某些人的培训和雇佣成本超过其所创造的经济价值时。批评者警告称,这种言论带有危险的历史意识形态色彩;而另一些人则认为,“工作”对于心理健康和社会融入至关重要。
许多评论者指出,目前“工作”被视为获取资源的某种武断且强制性的要求。参与者讨论了全民基本收入(UBI)或类似的社会安全网能否提供替代方案,但对通货膨胀、潜在的社会动荡以及形成永久性下层阶级的风险仍存忧虑。
归根结底,这场对话突显了两个阵营之间日益扩大的分歧:一方认为当前的“为生存而工作”的资本主义模式已经破产;另一方则担心,在没有成熟且稳定的体系支持下放弃该模式,会导致经济崩溃或威权控制。目前各方尚未达成共识,这反映出在人类贡献的价值这一议题上,人们存在着根深蒂固的文化和意识形态分歧。
 该作者开发了一款用于游戏模组(Mod)制作的开源、多平台 ROM 打补丁工具。该工具由 Rust 和 Haskell 语言编写,包含命令行(CLI)和网页版,强调可脚本化、运行速度及清晰的错误反馈。
该打补丁工具支持 20 种格式,设计上主张“多话”,即不盲目预设格式合规性,而是针对潜在问题、格式错误的补丁或异常行为提供结构化的反馈。工具涵盖六项核心功能:`apply`(应用)、`create`(创建)、`undo`(撤销)、`convert`(转换)、`explain`(说明)以及 `info`(信息)。
开发工作的很大一部分致力于界定格式规范的“边缘地带”,处理诸如非单调记录、元数据编码及截断标记等边界情况。该工具优先使用 UTF-8 处理文本,同时提供回退解码选项。
性能测试显示,该工具极具竞争力,在处理各种文件大小(最高达 520MiB)时,其速度和准确性均能持平或超过现有的参考工具。基准测试结果证实,该工具在保持出色应用速度的同时,能生成高质量、字节精确的补丁。该项目的完整内容,包括详尽的基准测试、测试工具及源代码,现已公开供审阅。
关于“Slap ROM Patcher”的 Hacker News 讨论凸显了技术选择与法律隐患。
开发者解释说,他们为该项目选择了 Haskell 与 Rust 的组合——使用 Haskell 进行实验,利用 Rust 的库支持和命令式编程能力。令人惊讶的是,他们发现将该工具编译为 WebAssembly 以供浏览器使用,过程相对轻松。
讨论的很大一部分集中在 ROM 打补丁中“撤销”功能的法律风险上。由于典型的补丁格式必须存储原始数据才能撤销更改,因此它们可能涉及对版权材料的再分发。虽然用户讨论了诸如基于异或(XOR)的补丁、加密或仅在本地处理等替代方法,但共识依然是:在补丁文件中存储原始 ROM 数据确实存在版权风险。
该讨论串还简要对比了该项目与“Hackdex”(一个宝可梦 ROM 修改版仓库)。Hackdex 通过在用户浏览器中进行所有的筛选和打补丁操作,确保不上传或分发任何受版权保护的 ROM 文件,从而规避了法律风险。
Docker 沙盒——为 AI 智能体提供的可丢弃式隔离沙盒 Docker Sandboxes – Disposable, isolated sandboxes for AI agents
83 天前
 客户端质询:您的浏览器已禁用 JavaScript。请启用 JavaScript 以继续。本网站的必要组件无法加载。这可能是由于浏览器扩展程序、网络问题或浏览器设置所致。请检查您的网络连接、禁用广告拦截器,或尝试使用其他浏览器。
此 Hacker News 讨论帖探讨了 **Docker Sandboxes**,这是一款旨在利用微型虚拟机(而非标准容器)为 AI 智能体提供安全隔离环境的新工具。
**主要内容:**
* **架构:** 不同于典型的 Docker 容器,该工具通过构建在原生虚拟机管理程序(如 KVM 和 Hypervisor.framework)之上的自定义 VMM 使用微型虚拟机,从而提供更强的安全边界与内核级隔离。
* **安全重点:** 该项目强调通过出站网络过滤和“凭据代理”实现纵深防御;通过代理将密钥(如 GitHub 令牌)注入请求,而不是将其直接暴露给智能体的运行环境。
* **社区反应:** 评价褒贬不一。许多用户认可其安全优势,但也对必须登录的要求感到不满。相当一部分社区成员认为该工具“为时已晚”,因为许多开发者已经使用 Firecracker、bubblewrap 或 Incus 等工具构建了自己的开源沙箱解决方案。
* **争论:** 讨论演变成了一场展示各种替代性“灵感编码”工作流的辩论,凸显了业界在安全运行 AI 智能体的“最佳”方式上尚未达成共识,许多开发者更倾向于使用高度定制化且往往是开源的自建方案,而非企业级专有工具。