OzBrain 是一个中央化的通用“大脑”,旨在为您所有的 AI 智能体提供单一的事实来源。与 ChatGPT 的“记忆”或 Claude 的“项目”等特定平台功能不同(这些功能会造成数据碎片化和孤立),OzBrain 位于这些服务底层,让您使用的每一个智能体都能读取并写入同一个知识库。 它专为便捷而设计,无需编码;您只需通过 Claude、ChatGPT、Cursor 等工具中的原生连接器菜单进行连接即可。不同于 Notion 或 Obsidian 等侧重于人类编写文档的笔记应用,OzBrain 是为 AI 构建的——当智能体更新信息时,它会自动进行分层、路由和验证。 核心功能包括: * **通用集成:** 通过单一协议跨多个平台连接。 * **隐私至上:** 您的数据不会被用于 AI 训练,且您保留完全的所有权。 * **便携性:** 即使在取消订阅后,您仍可随时以 Markdown 格式导出内容。 OzBrain 通过确保您的 AI 智能体在整个技术栈中保持同步、信息通畅并持续更新,从而解决了“智能孤岛”的问题。
每日HackerNews RSS
抱歉。
请启用 JavaScript 并关闭所有广告拦截器
对不起。
在其父离世后,作者反思了塑造其心智成熟的洞见,并将其归纳为三个核心教训: 1. **审视你的激励结构:** 我们常构建自诩的叙事,以在自身生活中扮演“英雄”。通过练习元认知,思考我们如何可能在某种情境下成为“反派”,我们便能避免相信自己一切想法的陷阱,并意识到个人对历史的影响往往远没有我们想象的那么重要。 2. **拒绝单一归因决定论:** 虽然计算机系统提供了可预测、单一逻辑的假象,但现实世界本质上是多因且具概率性的。理解科学方法对怀疑论的偏好,有助于我们接受许多真理存在于正式证明的范围之外。 3. **整合情感与理性:** 西方将“理性”思维与“本能”情感对立起来是一种虚假的建构。神经科学表明,情感是为复杂决策提供依据的重要数据来源。压抑它们会忽略关键的生物学信息,从而导致更差的结果。 归根结底,成熟意味着承认这些偏见,拥抱复杂性,并综合所有可用信息,以在充满不确定性的世界中前行。
本帖探讨了个人成长与成熟的细微之处,其核心在于三个支柱:理解自身的激励机制、认识到“单因论”思维的局限性,以及摒弃理性与感性之间的虚假对立。
主要议题包括:
* **整体健康:** 参与者强调身心健康(包括运动、均衡营养乃至心理咨询)是基础。一些人认为,这些不仅仅是解决问题的“补救措施”,更是维持长期福祉的必要保养。
* **能动性与特权:** 关于个人责任的讨论引发了激烈辩论。许多人认同承担个人选择的责任具有赋能作用,但也有人指出,这种观点可能会忽视那些面临系统性贫困、创伤或健康危机的人,并强调“选择”往往受到环境的极大制约。
* **自我意识:** 参与者普遍认同内省与元认知(对思维过程的思考)的价值。许多人强调“调试”自身思维的重要性,并指出人类的思想往往是不可靠的叙事。
* **实践智慧:** 年长的参与者建议要专注于当下、保持财务审慎并宽恕过去的自己。他们认为,人生的“秘密”往往就是那些能够持之以恒去践行的简单真理。
管理两万八千册藏书并非业余爱好,而是一项后勤工程。这种规模的藏书远非私人图书馆那般浪漫,它在空间、重量和维护方面带来了持续且呈指数级增长的挑战。 随着藏书量增加,无论是定制橡木书架还是工业钢架,各种存储方案终究会超出住宅的承载极限。十一吨重的书籍构成了实质性的结构风险,需要专业加固楼板托梁。搬运如此庞大的藏书是一项艰巨且昂贵的工程,需要专门的护理,而保险则要求建立细致且冗余的编目系统,以评估其复杂的价值。 除了物理层面的压力,这些藏书就像是共同居住者,考验着人际关系,并需要不断对生活空间进行博弈。作者最终得出结论,图书馆的定义不在于读过多少书,而在于如何管理这些书。它是智力历史的物理体现,需要投入、自律和严谨的编目。尽管困难重重,收藏者的工作永远没有终点;无论书架塞得有多满,总还有容纳下一本书的空间。
抱歉。
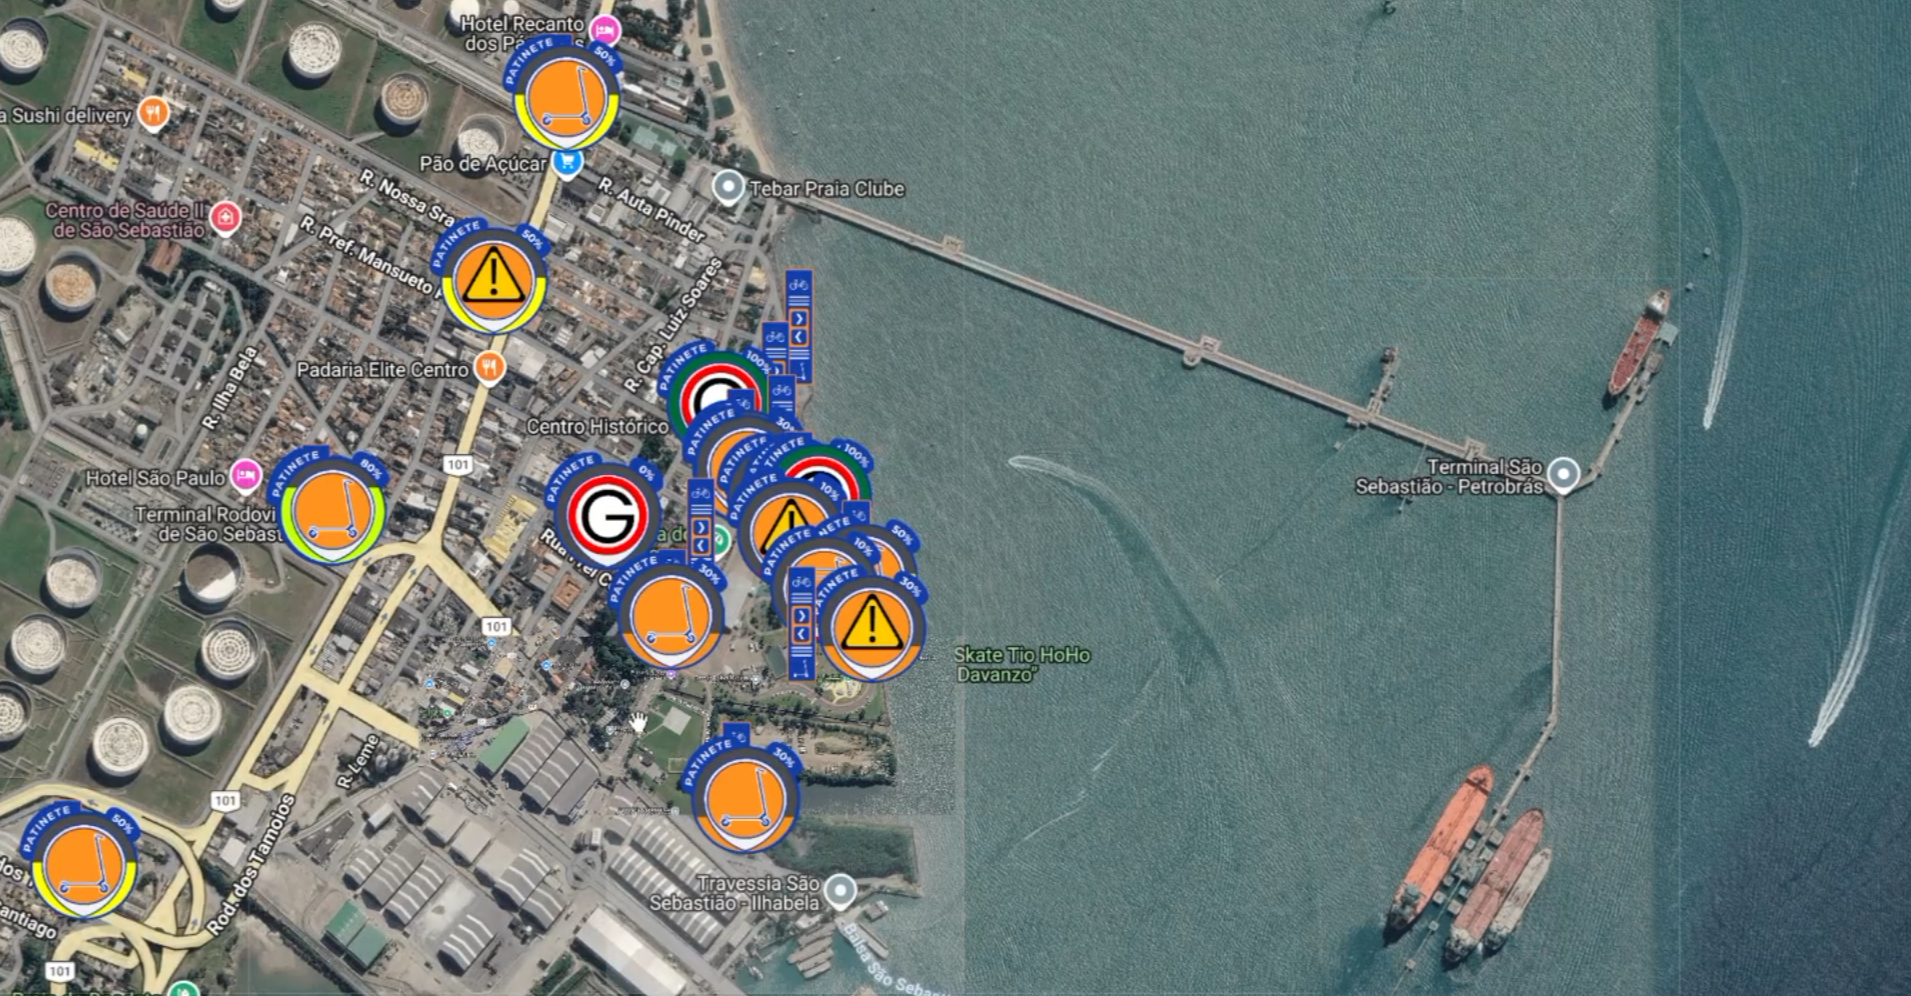 本摘要概述了一名安全研究人员获取电动滑板车车队未经授权控制权限的过程。
在确定目标公司后,研究人员进行了子域名枚举,发现了一个不受保护的管理后台。尽管复杂的攻击手段(如 SQL 注入和 JWT 伪造)均未奏效,但研究人员通过该公司的 WordPress 站点找到了一个简单且有效的路径。通过利用公开的 WordPress API 识别有效用户名,研究人员对缺乏速率限制的管理后台成功实施了暴力破解攻击。
进入后台后,研究人员获取了具有长期令牌的高权限会话。这使得研究人员能够访问敏感的运营数据,包括用户记录、财务信息以及实时的车队地图。关键在于,该后台包含对滑板车物联网硬件的直接控制功能。研究人员通过后台执行命令,在无需物理接触或支付的情况下远程解锁了一辆滑板车,从而证实了整个物理车队都处于易受攻击的状态。
根本原因在于缺乏“纵深防御”:一个简单的弱密码竟是保护物理资产的唯一屏障。该研究结果强调,当缺乏速率限制和多重身份验证等基本安全控制措施时,往往并不需要复杂的黑客技术即可入侵。
抱歉。
在这篇针对 2026 年分布式系统大会(Systems Distributed 2026)上“关键任务”(Mission-Critical)演讲的评论中,亚当·韦斯派瑟(Adam Wespiser)对软件行业内日益盛行的“技术传教”现象表示担忧,并特别指出了 TigerBeetle 的演示。 韦斯派瑟认为,尽管 TigerBeetle 的技术成就令人瞩目,但其演示过程依赖于情绪煽动、基于信仰的断言以及“布道式”的演讲风格,而非严谨的证据。他警告称,这种传教文化对工程领域是危险的:它鼓励追随者在未经质疑的情况下全盘接受某种理念,压制了健康的异见,并导致工程师形成脆弱的身份认同,难以在环境变化时进行调整。 通过对比 Haskell 技术倡导所带来的弊端,韦斯派瑟指出,当技术工具成为工程师身份的一部分时,客观的权衡讨论便难以开展。他总结道,专业会议应当是进行智力碰撞和同行评审的场所,而非信徒的集会地。归根结底,他呼吁从“启发式”的品牌营销转向透明化的文化,即观念不应凭信仰接受,而应以“证据”和理性论证为支撑。他主张工程师应优先展示工作成果,而非盲目地恪守机构教条。
抱歉。
初步印象:使用 Codex 一周多过 Claude | 关于编写 Ruby 和 Rails 技术内容,作者 Lucian Ghinda,主页,文章,归档,关于 llms.txt,阅读下一篇 © 2026 Lucian Ghinda · RSS · ghinda.com,基于 Jekyll 构建 · 主题基于 Mike Vormwald 的 jekyll-blahg(原版由 Cassidoo 设计)。
这篇 Hacker News 讨论反映了开发者群体对当前 AI 编程助手“最前沿技术”共识的转变。尽管 Claude 此前是首选,但由于 Codex(特别是 Sol 模型)速度更快、表述更简洁且作为“主力”的表现更稳定,许多用户正转而使用该模型。
社区的主要观点包括:
* **模型偏好:** 用户群体出现了明显的分化。许多用户现在更倾向于使用 **Codex (Sol)**,因为它具备商业级的高效性,且能专注于任务本身。而 **Claude (Opus/Fable)** 则常被批评过于冗长、“说教”,且容易生成大量不必要的注释或陷入“思考”循环,从而消耗过多的额度。
* **工具套件(Harnesses)的重要性:** 用户强调,工具套件(代理封装器)的作用往往与模型本身同样重要。高效的配置通常涉及多种模型的混合使用——一个用于规划,另一个用于执行。
* **额度限制的困扰:** 许多重度用户反映,Claude 和 Codex 的使用额度消耗极快,这导致开发者不得不采取“多模型”策略,通过在不同服务商之间切换来控制成本并保证可用性。
* **主观性:** 性能体验会因个人工作流的不同而产生巨大差异,这表明“最佳”模型高度依赖于用户具体的编码风格。
Collapse OS 和 Dusk OS 的创建者 Virgil Dupras 近期发布了一个名为《Tumble Forth》的新系列文章。该系列专为希望探索底层编程的资深 Web 开发人员设计,旨在通过结构化、循序渐进的叙述,揭开硬件和系统架构的神秘面纱。 该项目带领读者远离现代软件的复杂性,从 PC 平台的“裸机”编程开始。课程内容包括从零开始构建一个 Forth 解释器,过渡到 Dusk OS 环境,并最终构建一个简易的 C 编译器。通过跨越高级抽象,Dupras 希望为读者提供更广阔、更基础的计算视角。 该系列以通俗易懂的教学口吻编写,穿插着些许蹩脚的幽默,是一次进入系统编程世界的引导之旅。作者鼓励读者在阅读和实践的过程中随时提出疑问。
抱歉。
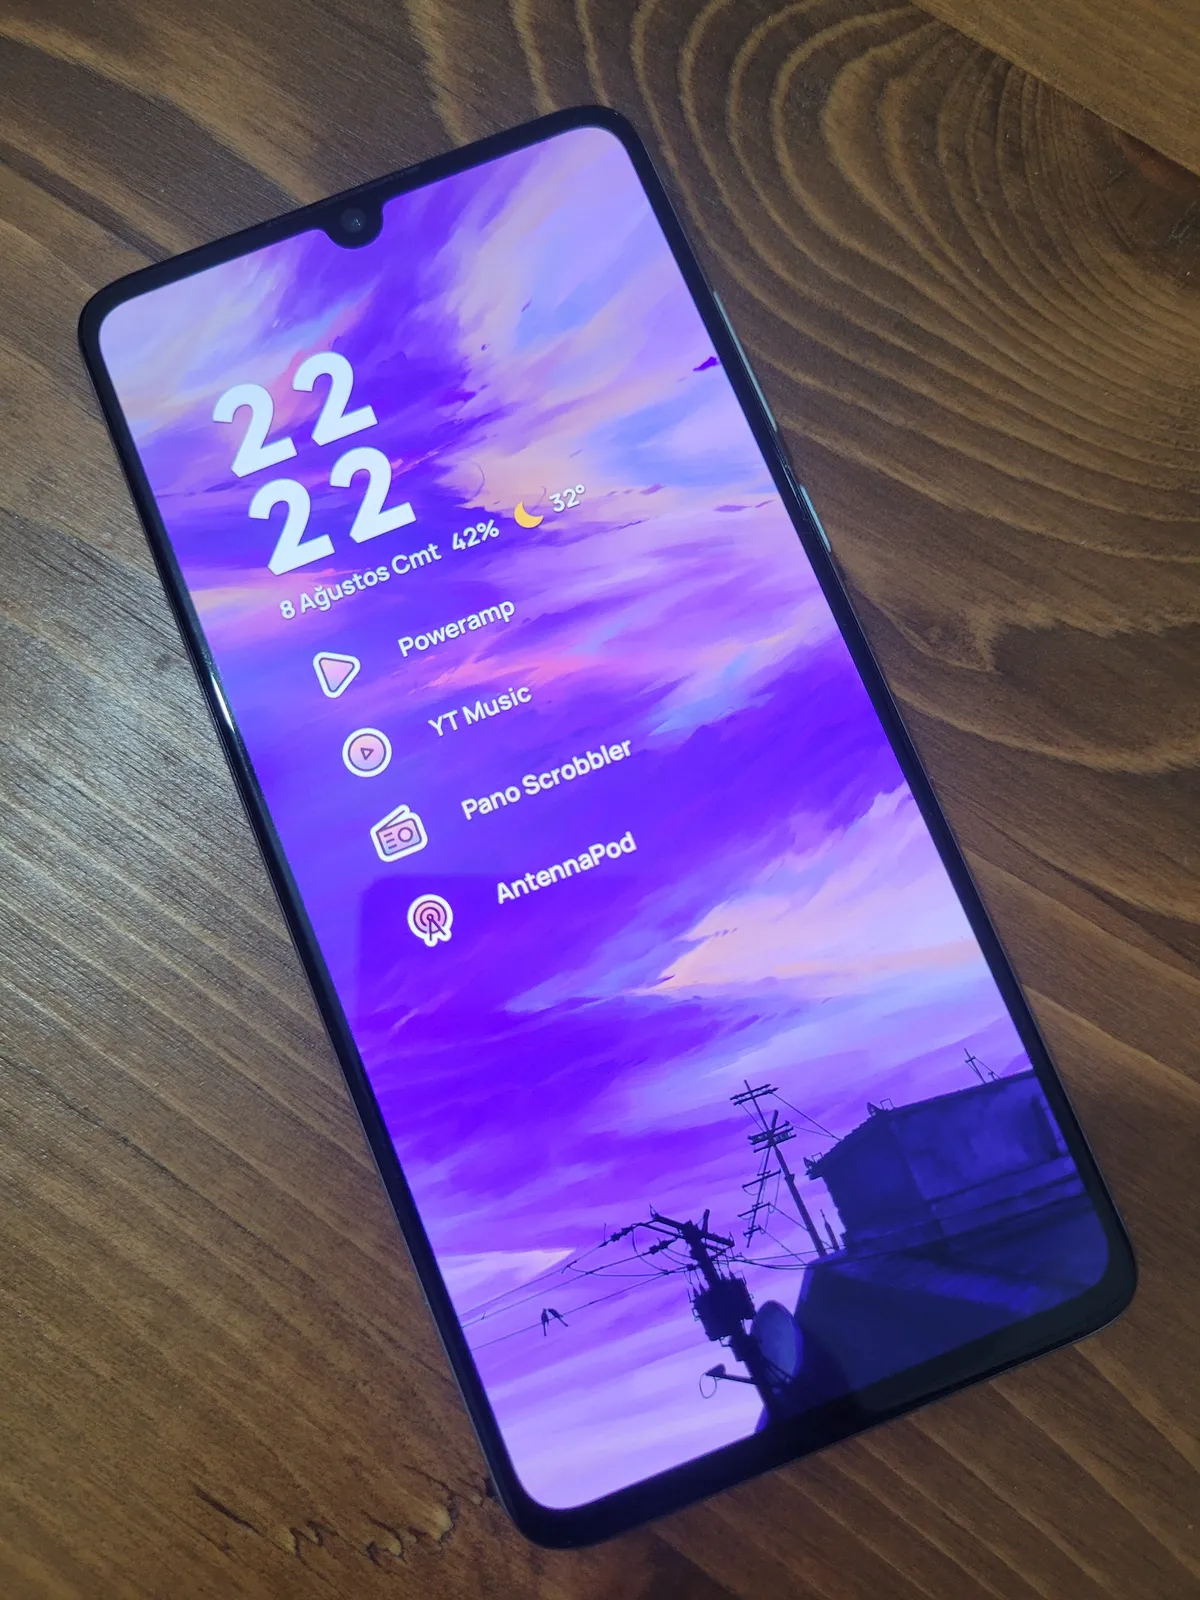 鉴于高端音频播放器价格昂贵,且复古 iPod 存在诸多局限,作者将一台旧款华为 P30 改造成了专属音乐播放器,从而找到了完美的解决方案。
通过 ADB 对设备进行“去臃肿化”处理,并安装了精简的软件组合(包括 Niagara Launcher、Poweramp 和 Panoscrobbler),作者打造了一个无干扰的音乐环境,不仅支持 FLAC 等现代音频格式,还具备蓝牙和音乐记录(scrobbling)功能。更为关键的是,P30 保留了耳机插孔,作者搭配 KZ ZSN Pro 2 耳机,获得了舒适的夏季聆听体验。
虽然通过 Syncthing 进行自动同步不够稳定,但作者认为手动 USB 传输仍在可接受范围内。归根结底,将旧智能手机改造为播放器是一个双赢的选择:它不仅提供了高质量且可定制的音频体验,还让本可使用的硬件免于沦为电子垃圾。
抱歉。
为了加强全球网络防御,我们在保持严格安全护栏的同时,正在扩大对前沿 AI 模型的访问权限。关键更新包括: * **Claude Mythos 5 集成:** 我们最强大的模型现已集成到 Claude Security 中,使企业客户能够扫描代码库中的漏洞并获得自动修补建议。我们还与网络安全供应商合作,将 Mythos 5 嵌入到现有的防御工具中,使防御者能够通过专用接口而非直接访问模型来利用其强大的功能。 * **防御者优势基金 (Defender Advantage Fund):** 我们启动了一项 3500 万美元的拨款计划 (0xDAF),提供额度以支持专注于修补和保护关键开源软件的组织。 * **网络验证计划扩展:** 我们正在扩大验证计划,为授权的安全团队提供更广泛的权限,以访问我们 Opus 和 Sonnet 模型中的双重用途功能,并计划很快将其扩展到 Mythos 级模型。 这些举措通过提供可操作的安全情报并防止潜在滥用,优先考虑“防御成果”。通过将前沿 AI 嵌入防御者现有的工具中并支持开源社区,我们旨在增强全球基础设施,以抵御不断演变的数字威胁。
抱歉。