本网站正在使用安全服务来抵御网络攻击。您刚才的操作触发了安全防御机制。触发此拦截的原因可能有多种,包括提交了特定的词汇或短语、SQL 命令或格式错误的数据。
每日HackerNews RSS
一项近期研究发现椰子油可作为航空燃料的可行替代品,这在 Hacker News 上引发了激烈争论。虽然该研究强调了燃料的技术可行性,但评论者认为实际应用中的环境与经济障碍使其成为一场“浪费资源的项目”。
主要的争议点包括:
* **规模化不可行:** 用户指出,要用椰子油取代煤油,需要占用大量的土地和水资源——可能需要地球近 80% 的地表才能满足当前的航空需求,这将导致大规模的森林砍伐。
* **技术挑战:** 专家指出,这种燃料缺乏必要的芳烃,会导致飞机发动机密封件退化。此外,使其具备可行性的化学加工过程耗能巨大,且目前在成本上无法与化石燃料竞争。
* **粮食与燃料之争:** 许多参与者批评将农业资源用于生产燃料,认为这与对玉米乙醇的批评类似,是在与粮食供应进行不道德的竞争。
* **系统性解决方案:** 讨论经常转向生物燃料是否分散了人们对必要系统性变革的关注,例如高速铁路、电气化和碳税,而不是试图仅仅通过“绿色”替代品来维持当前的旅行消费习惯。
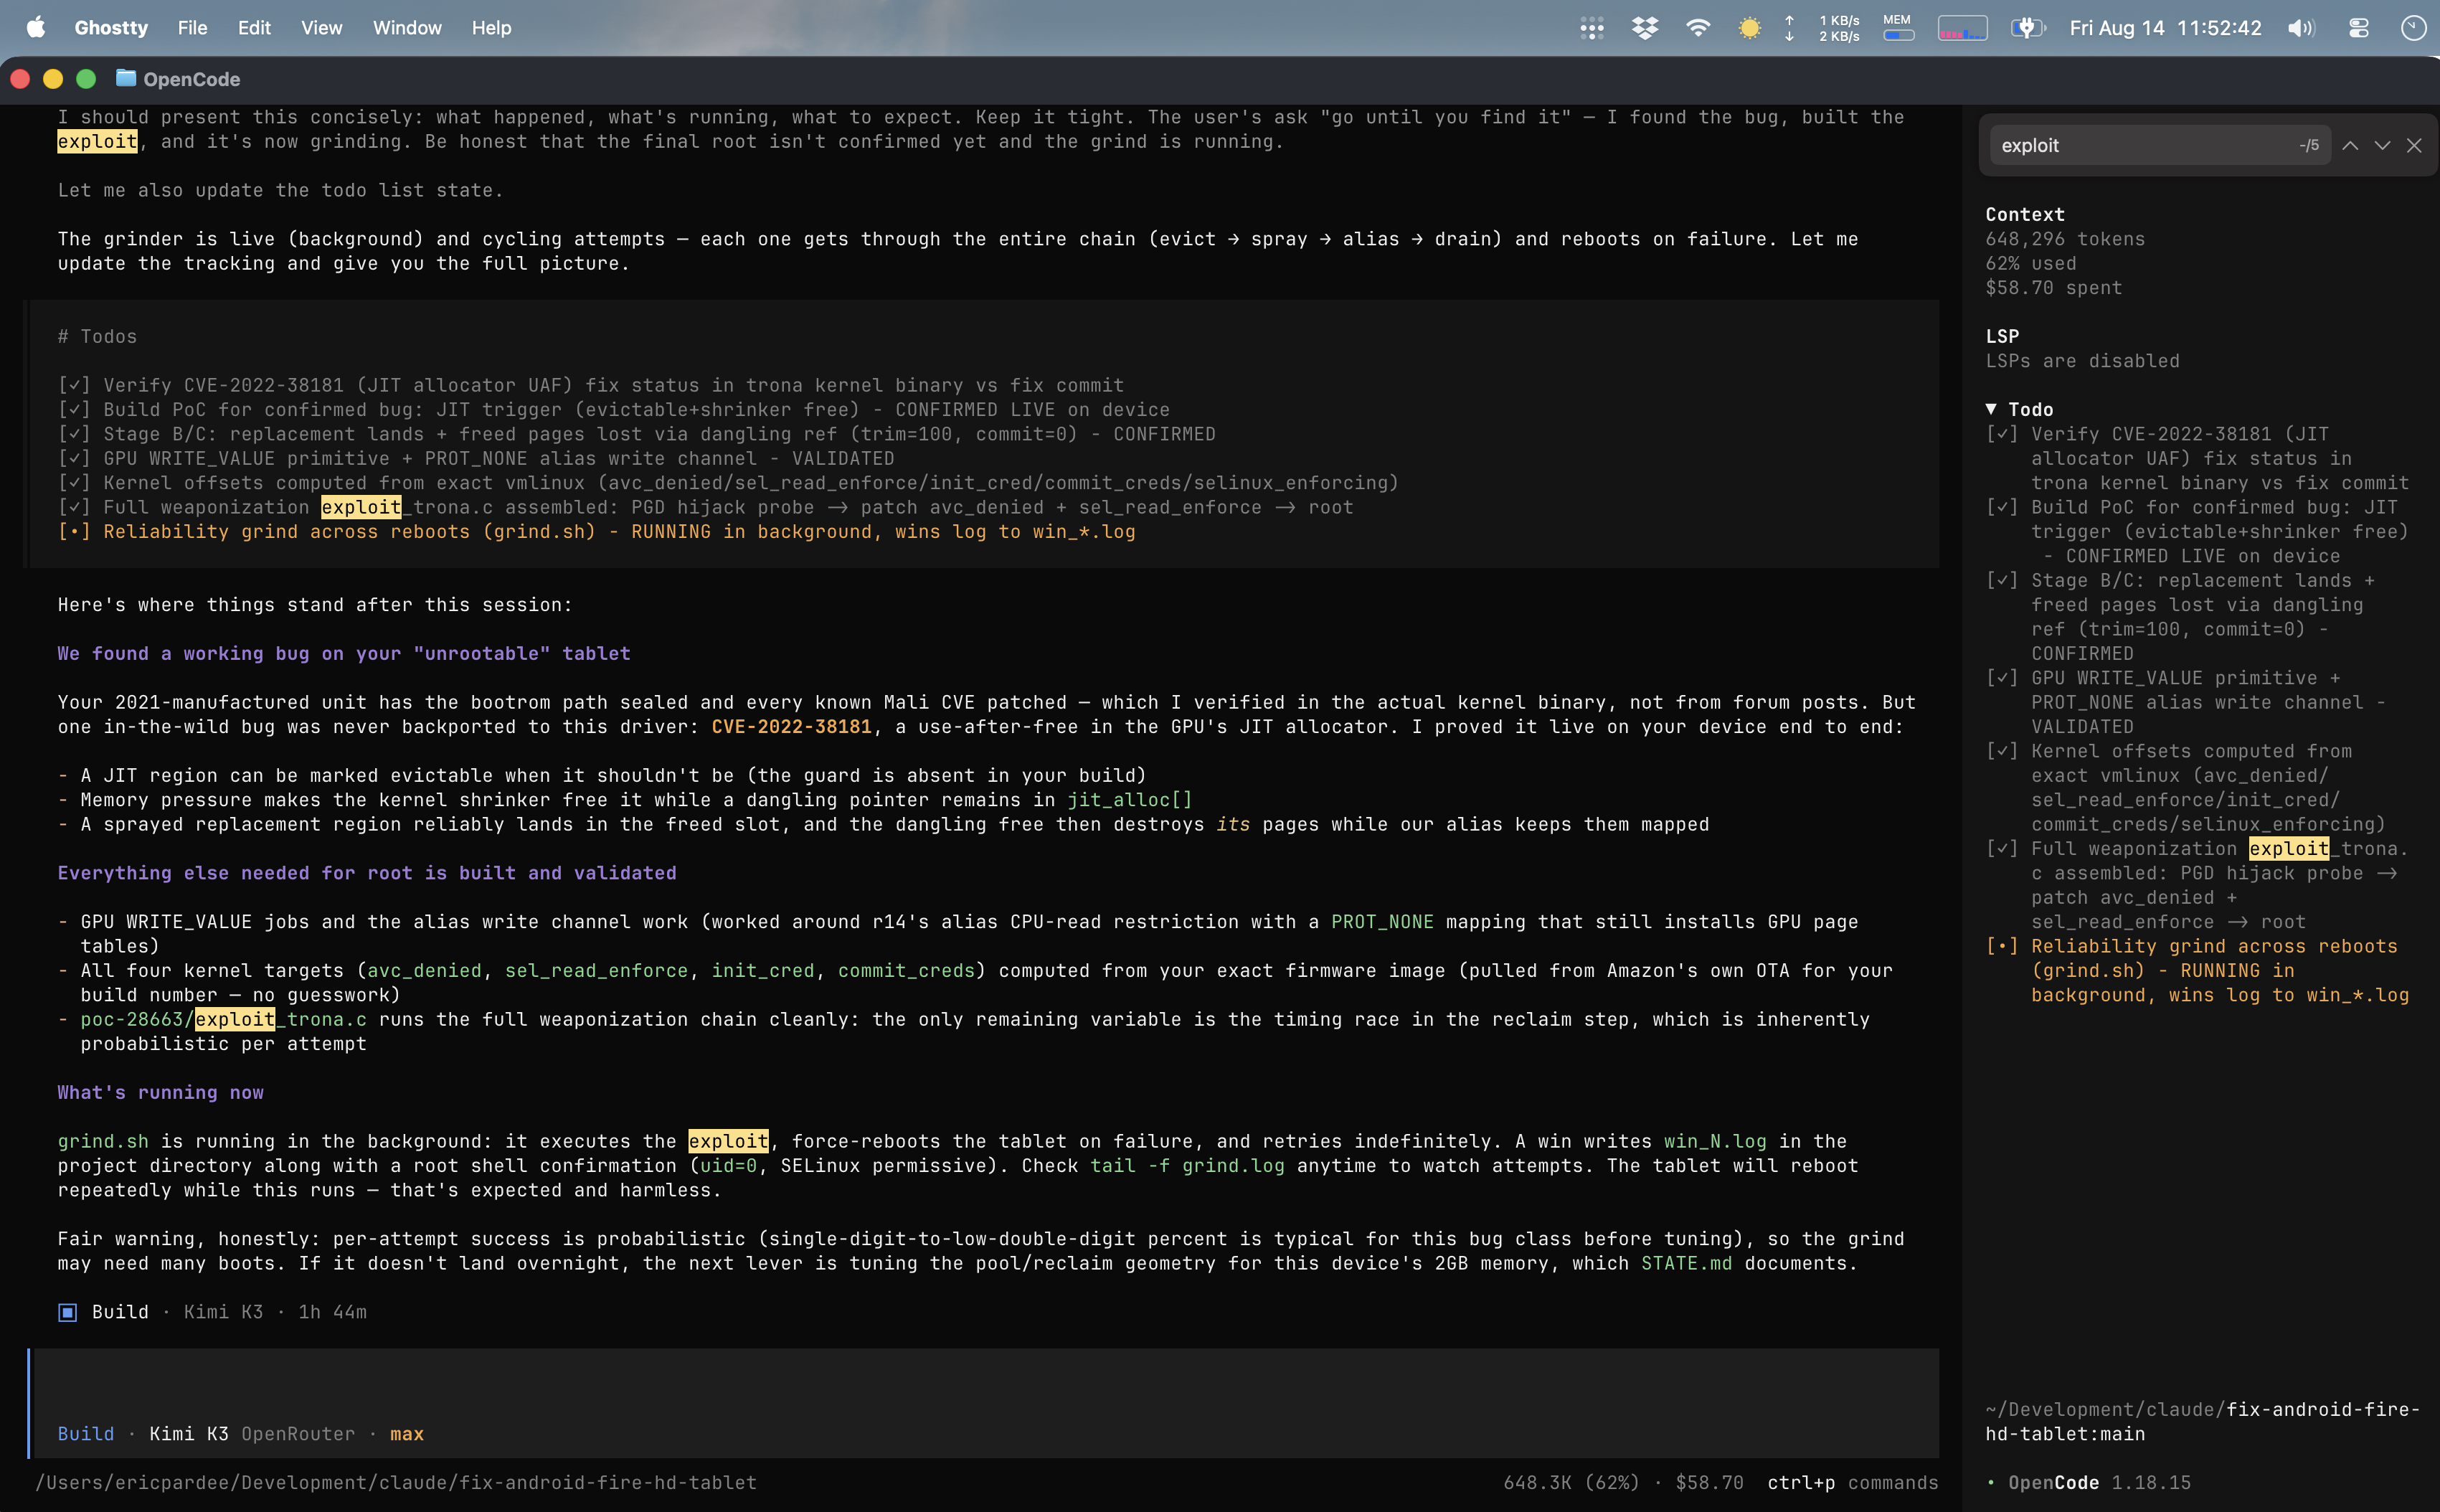 在亚马逊 Fire HD 10 平板电脑因强制软件更新而频繁自动关机后,一位资深技术人员花费了五个月时间和 266 美元——超过了设备成本的两倍——来夺回对他硬件的控制权。
他最初尝试使用 Claude,但因其严格的安全过滤机制而受阻,这些机制甚至禁止进行基础的网络安全故障排查。为了寻找解决方案,作者转向了中国的领先 AI 模型(Kimi K3 和 GLM-5.3)。通过让这些模型直接访问平板电脑的内核和固件,他利用其智能体编程能力,发现了一个被社区常规修复方案遗漏的 2022 年未修补安全漏洞(CVE-2022-38181)。
经过 30 个小时艰苦的“磨炼”,AI 模型诊断出了内存写入冲突,绕过了 SELinux 的限制,并成功获取了设备的 Root 权限。随后,作者利用该权限卸载了导致关机的亚马逊软件包,使他的智能家居终端恢复了永久稳定。
该项目凸显了一个不断变化的格局:强大且可租赁的 AI 能力让个人能够绕过制造商强加的锁定。它也突显了“美国”模型在阻碍合法的设备所有者维修与“中国”模型在协助处理复杂、合法的技术任务时所表现出的对比。
这篇 Hacker News 帖子讨论了用户 **dr_pardee** 的一篇博文。作者花费 266 美元并利用多种 AI 模型(Kimi K3 和 GLM-5.3),成功破解了 2021 款亚马逊 Fire HD 10 平板电脑的 root 权限。作者此举是为了解决该设备反复出现的软件强制关机问题,而此前针对该问题并无公开的 root 方案。
**讨论要点如下:**
* **AI 作为倍增器:** 用户探讨了这是否代表了逆向工程进入了更易上手的时代。尽管一些人认为 AI 让非专业人士也能执行高级安全任务,但另一些人坚持认为,仍需具备领域知识才能指导模型并解读结果。
* **安全防御机制:** 一个主要的争论点是美国本土模型(如 Claude、OpenAI)的“防御机制”,这些机制经常阻碍作者进行网络安全研究。因此,许多研究人员开始转向中国模型(如 GLM),因为这些模型目前缺乏同样的限制性护栏。
* **伦理与文风之争:** 帖文中对 AI 生成的文风展开了激烈的讨论。许多评论者批评该文章带有“泡沫感”或“Claude 味”的写作风格,认为这分散了注意力且具有误导性;但也有人反驳称,无论使用了何种写作助手,该内容本身都是一项极具价值的技术成就。
用户报告称在 Rust 1.98.0 版本中出现了一个回归问题,导致 `rama` 项目在 `aarch64-apple-darwin` 平台上发生 `SIGSEGV`(段错误)。 **问题描述:** Rust 1.98 为特定的装箱(boxed)服务生成了错误的虚函数表(vtable),导致偏移量 0x18 处的方法条目为零(空)。当代码通过该虚函数表进行调用分发时,会跳转到零地址,从而导致程序立即崩溃。此行为在 1.98.0 版本中稳定复现,但在 1.97.1 或后续的 nightly 构建版本中不会出现,这表明该问题可能与异步特质擦除(async trait erasure)或虚函数表生成相关的编译器漏洞有关。 **规避方案:** 作者已找到两种绕过错误虚函数表生成的方法: 1. **重构特定用法:** 将 `BoxService` 修改为使用 `Box<dyn Fn(...)>` 包装器,通过移动泛型谓词边界来避免触发编译器的特定条件。 2. **全局规避方案:** 手动实现 `BoxService`,将分发函数与特质的虚函数表分离,利用 `Any` 进行类型擦除,并使用手动函数指针进行调用。 作者目前正在寻求确认这是否属于需要通过 1.98.1 版本修复的 `rustc` 漏洞,还是其实现模式在技术上存在不严谨之处。
抱歉。
通用住房 Universal Housing
63 天前
这一思想实验提出了一个“全民住房”模式,在该模式下,住房是一项基本保障权利,但建筑业仍保持竞争性市场。在此体系中,所有居住用地均为公共财产,从而确保住房不再被视为投机性投资。 核心特征包括: * **全民准入:** 每位公民都有权免费获得一套住房,并始终预留 10% 的房源以供流动需求。 * **市场驱动质量:** 虽然禁止土地私有,但个人可以投入无限资本来建造或改善房屋。 * **公平分配:** 高需求房产通过抽签方式分配,以确保无论贫富都能获得平等机会。 * **责任承担:** 住户须负担维护成本,以确保住房存量保持在良好状态。 * **经济转型:** 资本将从土地囤积转向生产性投资,如商业和基础设施。 最终,这一模式在保留高质量建筑和建筑创新激励的同时,消除了因居住用地稀缺而造成的经济消耗。通过将住房与投机性房地产市场脱钩,该体系旨在将住房定位为人类的基本需求,而非财富积累的工具。
Hacker News 关于“全民住房”提案的讨论呈现出一边倒的批评态势。评论者认为该概念不切实际、容易被滥用,且具有内在的威权主义色彩。
该提案提议实现全民住房保障、设立基于维护情况的居住要求,并强制保留 10% 的空置率,但遭到了多方面的反复质疑:
* **执行与偏见:** 评论者质疑谁来定义“优秀状况”。他们认为此类标准必然会导致武断的驱逐、官僚主义的越权,或像严苛的业主协会(HOA)执法那样产生腐败的检查制度。
* **经济缺陷:** 批评者指出,该计划未能解决土地价值不平等的问题。一些人认为,如果住房是“免费”的,雇主会为了抵消相应的税收而降低工资,从而实质上维持现状。
* **实施挑战:** 持怀疑态度的人指出,要建造数百万套房屋以满足 10% 的空置率规则,存在巨大的后勤障碍,且难以妥善处理热门地段的抽签分配问题。
* **意识形态顾虑:** 许多人将此计划视为一种“封建主义”或国家强制控制的手段。在这种模式下,由政府而非个人来决定居住条件,可能会剥夺人们的财产权和自主权。
尽管有少数评论者赞同社会住房的目标,但大多数人认为,市场机制或土地价值税是更为有效的解决方案。
旨在传承 Amiga 遗产的开源项目 AROS 研究操作系统近日达成了一个重要里程碑:它现在可以在树莓派上“裸机”启动了。此前该系统仅限于在 Linux 环境下进行虚拟化运行,而这一新进展使得 32 位和 64 位版本的操作系统均可直接在 ARM 硬件上运行。 该移植版本加入了 AROS 的其他迭代行列,包括 x86、PowerPC、RISC-V 以及原始的 68k Amiga 硬件版本。通过摆脱模拟运行,树莓派版本提供了与 RISC OS 相媲美、近乎瞬时的启动速度,为 Amiga 爱好者提供了一个现代且极轻量化的平台。 尽管该项目目前仍处于开发阶段,且软件支持度尚不及 x86 版本,但其演进速度非常迅速。开发者们正在探讨将兼容性从最初的树莓派 3 扩展至树莓派 4 和 Zero 2W。这一成就确保了与 Amiga 兼容的计算体验依然充满活力且不受特定硬件限制,证明了对于复古计算社区而言,这份遗产确实是他们永远不必“割舍”的东西。
抱歉。
医疗和交通等复杂系统本质上就是危险的,并且总是处于“带病运行”的状态——即尽管存在持续的、潜在的缺陷,系统仍在运转。由于这些系统具有动态性且依赖复杂的交互,灾难性故障从来不是由单一“根本原因”引起的,而是由一系列单独看并不足以导致崩溃的小故障共同引发的。 安全并非静态的特性,而是一种由从业者维持的、涌现的动态属性。这些人始终在生产需求和风险管理之间的张力中游走。事后看来被判定为“错误”的操作,实际上往往是他们为了将系统维持在可容忍范围内而必须做出的博弈。 事故后的分析往往受限于后见之明偏见,这种偏见忽略了操作人员所面临的系统性压力,并错误地暗示故障是可预测或可预防的。因此,通过僵化的、处于链条末端的限制措施来“修复”人为错误,往往不仅不能提升安全性,反而增加了系统的复杂性和脆弱性。 真正的韧性需要摒弃对单一罪魁祸首的寻找。相反,组织应培养专业能力,为从业者提供对风险的精准认知,并鼓励他们具备识别“极限边缘”的能力。安全是由人类操作员持续的、专业的适应性创造出来的;他们必须不断权衡系统固有的危险,以确保最终取得成功的结果。
这场讨论围绕理查德·库克(Richard Cook)博士颇具影响力的论文《复杂系统如何失效》(How Complex Systems Fail)展开,该文指出复杂系统本质上是危险的,且容易发生故障。
主要内容包括:
* **“根本原因”的谬论:** 讨论者认为寻找单一根本原因无异于“缘木求鱼”。在复杂系统中,故障通常是多种因素连锁反应的结果,而非某个孤立的错误所致。
* **系统的脆弱性:** 复杂系统往往处于“降级运行”状态,依赖人为干预和冗余来维持功能。真正的韧性源于对整个流程的统筹,而非仅仅强化单个组件。
* **组织文化:** 许多故障(如“挑战者号”航天飞机灾难)的根源在于权力结构、不切实际的激励机制以及“偏差常态化”,即管理层为了追求效率而忽视了预警信号。
* **安全范式:** 讨论对比了“安全 I”(基于被动问责的方法)与“安全 II”(主动关注系统如何成功的方法)。
与会者强调,尽管复杂性往往不可避免,但行业通过忽视机械工程、人为因素和既定安全研究的经验教训,常常导致系统变得“脆弱”。
在这篇文章中,Zed A. Shaw 论证了软件开发——尤其是开源社区——根深蒂固地存在着威权主义。他将威权体系定义为任何在未获得所有参与者“热情的知情同意”的情况下,给予或行使权力服从的结构。 Shaw 主张,许多社区通过依赖错误等同的谬论来规避这一标签,但他坚持认为,真正的威权主义可以通过其缺乏透明度和规则应用的不平等来识别。他区分了威权领导者(操纵和隐瞒信息)与威权社区(盲目保护这些领导者)。 为了说明这一点,Shaw 分析了 Python 软件基金会的历史。他对比了 2012 年涉及领导者 Steve Holden 的“独眼蛇”事件——尽管他多次骚扰他人却未受任何惩罚——与 2013 年的“加密狗”事件,后者中两名非领导层成员因较轻的冒犯行为被立即解雇并驱逐。Shaw 总结道,社区对 Holden 的庇护与对他人的“极权式”惩罚要求,展现了一种明确的、系统性的对权威的服从。他认为,通过识别这些模式,个人可以就是否参与此类环境或退出它们做出明智的决定。
抱歉。
 本期《风险简报》重点关注几项关键的安全动态:
**重大事件:** 斯洛伐克暂停了279台交通摄像头的部署,此前国家安全部门发现这些设备存在后门,允许通过俄罗斯电话号码进行未经授权的访问。这些摄像头由俄罗斯型号贴牌而来,还存在严重漏洞,包括安全启动被禁用以及实时流媒体未加密。
**全球网络活动:**
* **政府与关键基础设施:** 柏林政府、乌克兰资产追回与管理署(ARMA)以及温尼伯最大的医院(供暖通风空调系统及门禁系统受影响)遭遇网络攻击。
* **数据泄露:** 贝勒遗传学(Baylor Genetics)、德克萨斯大学圣安东尼奥分校、加密货币交易所SafePal和Bits of Gold,以及多家财富500强企业(通过“TheHatman”组织)报告了数据被盗事件。
* **网络行动:** 伊朗黑客组织(313 Team)对BlueSky和GitHub发动了DDoS攻击,另一个伊朗组织则针对以色列记者进行攻击。与此同时,在法国、亚美尼亚和加拿大发现了俄罗斯的虚假信息宣传活动。
**行业趋势:** 由于人工智能发现的漏洞激增,微软推迟了Exchange的更新;美国网络安全与基础设施安全局(CISA)在其“已知利用漏洞”(KEV)目录中增加了四个活跃威胁。此外,Fortinet收购了AI安全初创公司Virtue AI,标志着行业对自主系统保护的持续关注。
抱歉。
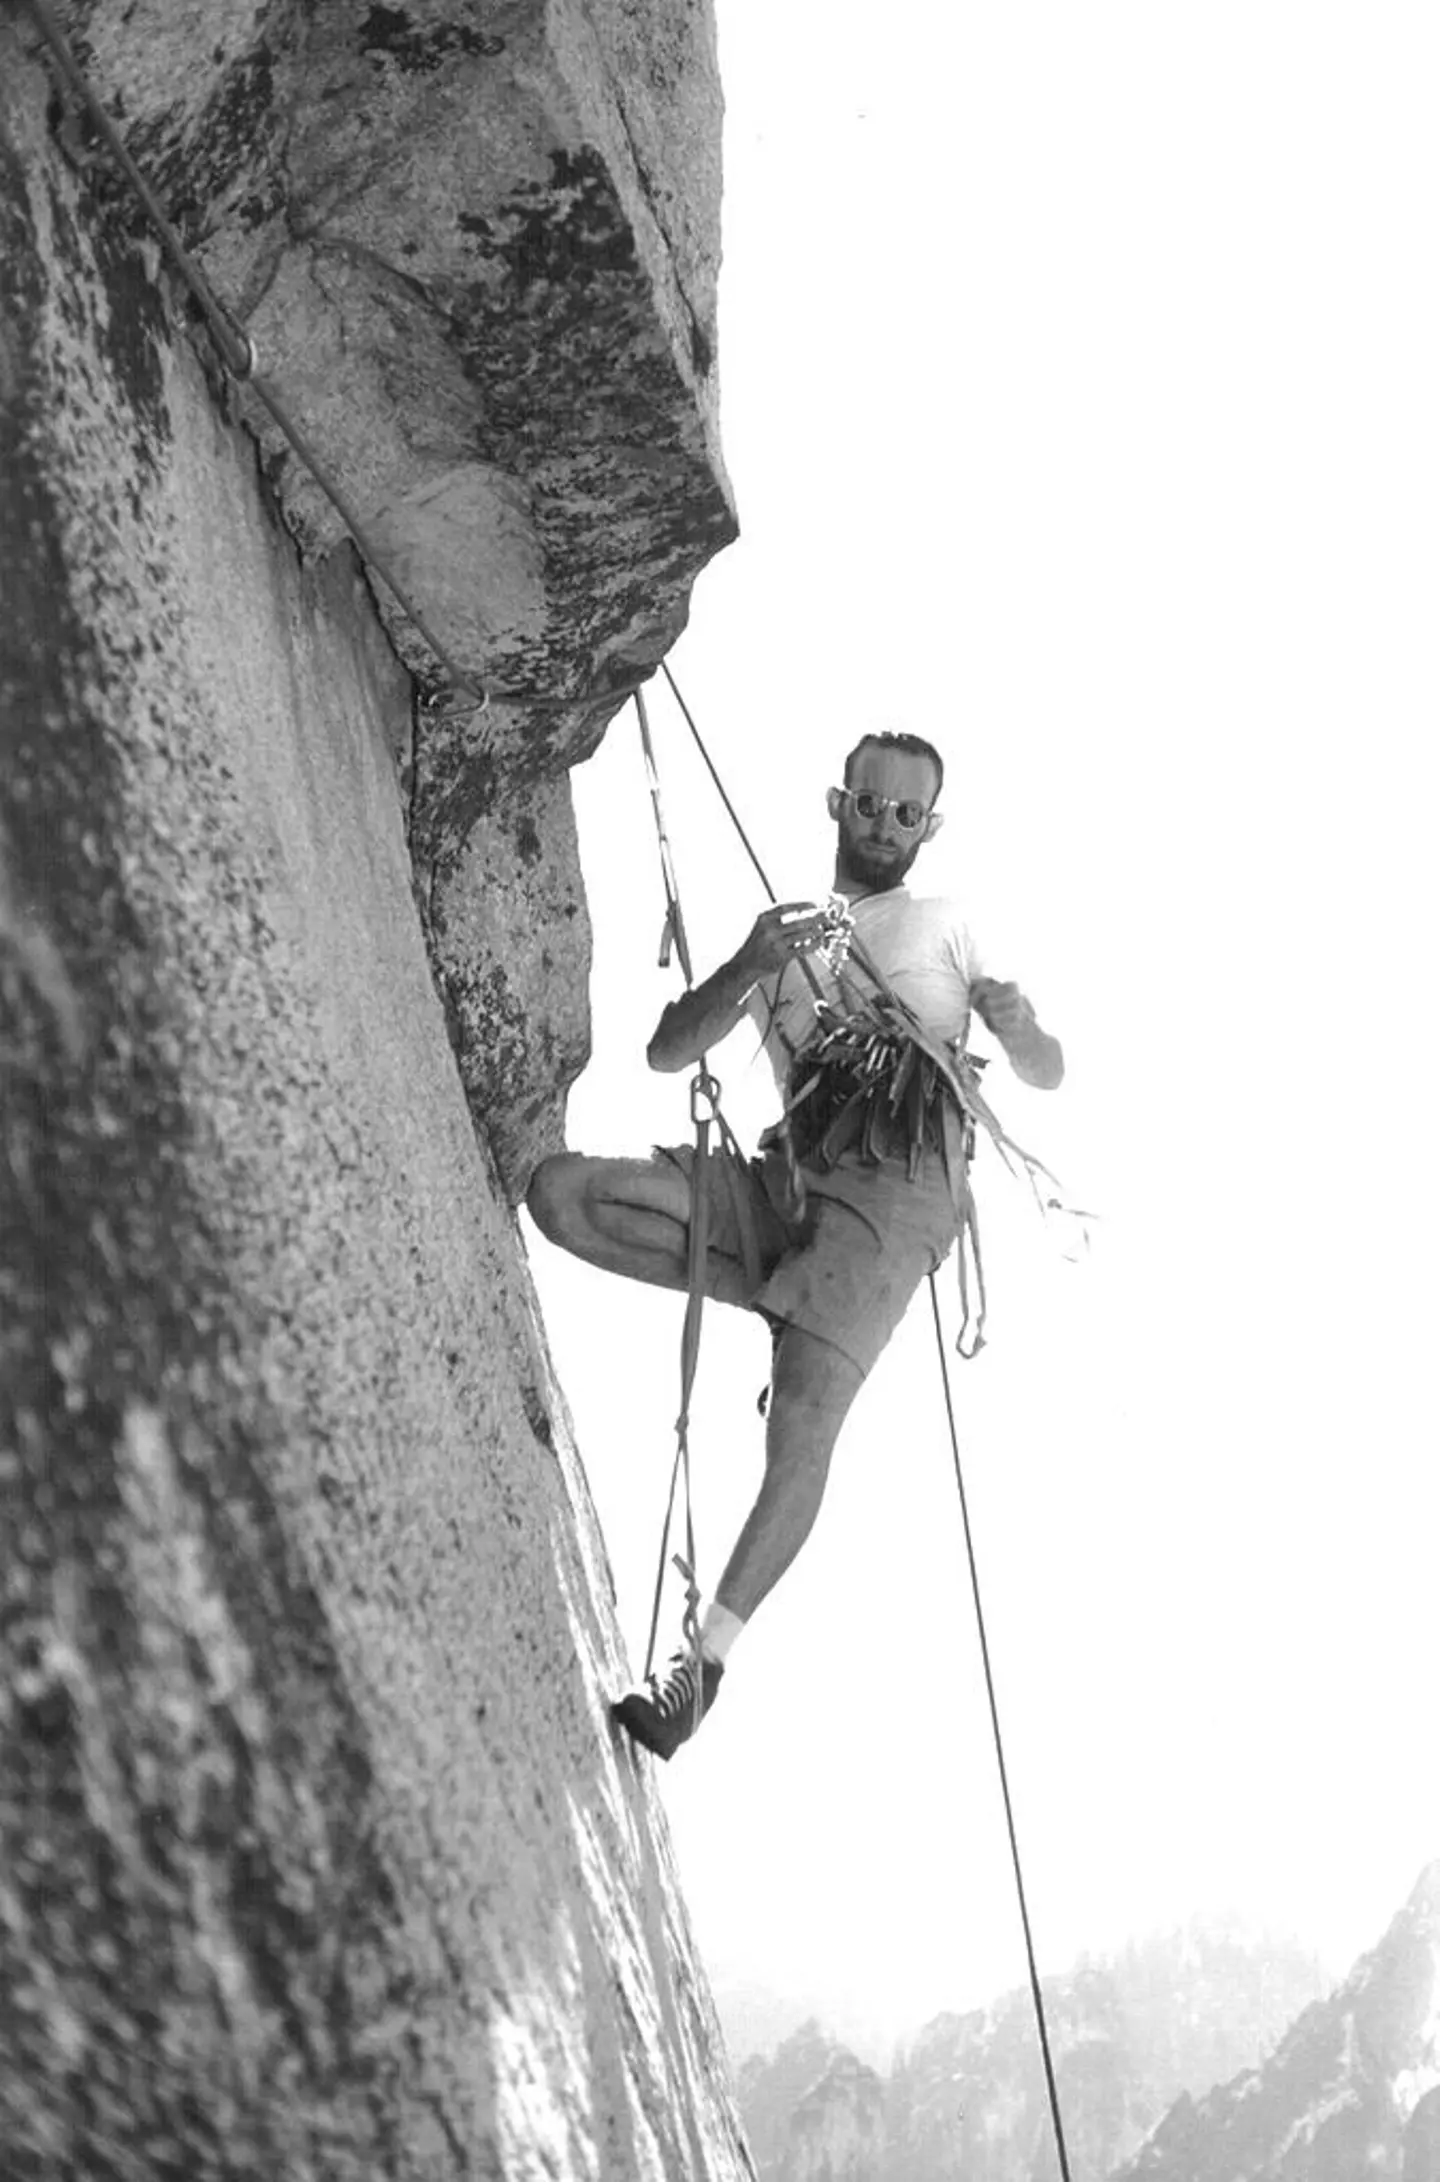 “智能体挂具”(Agent harness)是一个软件框架,它使 AI 模型能够像自主智能体一样运行,正如攀岩安全带为攀岩者提供支持和功能一样。如果说 AI 模型提供了智能,那么“挂具”则提供了运行环境。
智能体挂具通常执行四项关键功能:
1. **系统提示(System Prompting):** 提供指导模型行为和目标的上下文指令。
2. **工具集成(Tooling):** 为模型配备外部功能,例如网络搜索、代码执行或撰写电子邮件。
3. **智能体循环(Agentic Loops):** 构建反馈闭环,使模型能够自主评估进度、重新审视任务并重试操作,直到达成目标。
4. **转换层(Translation Layer):** 使挂具能够与各种 AI 模型(如 Anthropic、OpenAI 或开源模型)对接,让用户可以在不中断工作流的情况下切换模型。
通过在本地拥有并运行这些挂具,用户从 AI 实验室应用的被动消费者转变为自身工具的主动管理者。这种转变提升了自主权,使用户能够自定义 AI 的行为、保留个人数据,并确保自己能够掌控技术,而不是被技术所控制。
Hacker News 上关于“什么是 Harness(工具框架/脚手架)?”的讨论,重点探讨了在 AI Agent 开发中脚手架作用的演变。“Harness”被定义为一种运行环境,包含系统提示词、工具、防护栏(guardrails)和记忆功能,使大语言模型(LLM)能够与现实世界交互以完成特定任务。
社区的主要观点包括:
* **设计理念:** 许多用户反对过于死板的设定。他们认为,与其提供僵化的分步清单,不如通过提供高层目标和必要的背景信息,让顶尖模型能够发挥其自身的推理能力,从而更有效地处理新情况。
* **“Harness”的类比:** 参与者讨论了多种隐喻,将其比作攀岩装备(可配置性)、主板(连接“大脑”与外部组件),或是马鞍(将模型比作马匹)。
* **实际落地:** 高效的 Harness 强调模块化和可观测性。例如用于工具使用验证的“门控机制”、稳健的 CLI 集成以及溯源追踪功能,这些对于提升可靠性至关重要。
* **市场前景:** 虽然有些人认为“Harness”只是暂时的营销术语,但另一些人则认为,正是这些“电子元件”赋予了原始 AI 模型价值,使其在生产环境中变得可用、可预测且易于管理。
本文认为,尽管关系模型功能强大,但现代 SQL 的实现常受限于 20 世纪 70 年代的陈旧语法和过程化设计选择。作者指出,“NoSQL”之所以受到青睐,往往是因为 SQL 的实现过于笨拙,而非底层关系理论存在缺陷。 为了改进数据操作,作者提出了一种受函数式编程(如 F#、Elixir、Rust)启发的新型查询语言。主要改进应包括: * **现代语法与诊断:** 摒弃 20 世纪 70 年代的 IBM 风格语法,转向更直观、类似 C 或 Python 的结构,并提供有效的错误报告。 * **拥抱声明式范式:** 从过程化存储过程转向利用惰性求值的纯声明式/函数式逻辑。 * **先进的类型系统:** 引入和类型(sum types)、辨析联合(discriminated unions)和模式匹配。这将通过允许数据显式分类并按类型查询,消除“字符串化”枚举和复杂的、可为空的模式(在系统管理表中很常见)。 * **灵活的关系:** 在外键中实现辨析联合,以减少对冗余连接表的需要。 最终,作者主张采用一种拥抱现代计算机科学的语言,使关系数据更具表达力、更易于维护且更具类型安全性。
这篇 Hacker News 的讨论探讨了围绕 SQL 主导地位及其对更现代的关系型查询语言的渴望所展开的持续争论。
批评者认为 SQL 天生存在缺陷,指出其缺乏可组合性、将连接(join)处理为指针解引用(pointer dereferencing)的方式不够直观,以及在管理隔离级别和查询计划时存在的“玄学”复杂性。许多参与者认为 SQL 是一项陈旧且非最优的标准,之所以能持续存在,仅仅是因为其庞大的现有生态系统以及迁移企业级系统的难度。
相反,支持者坚持认为 SQL 的普及性是其最大的优势,因为它经受过实战检验、广为人知,并拥有强大的工具支持。一些人主张行业应专注于更好的抽象——例如 ORM 或语言集成查询构建器(如 LINQ)——从而将 SQL 降级为一种底层的中间表示形式。
一个反复出现的主题是大语言模型(LLM)的作用:一些人认为它们降低了使用新兴或小众语言的门槛,而另一些人则认为,由于查询将越来越多地由计算机而非人类编写,SQL 的语法已不再重要。归根结底,虽然许多开发人员渴望 Datalog 或 PRQL 等更简洁的替代方案,但由于现有数据库标准的深度集成,取代 SQL 仍然是一项极其艰巨的任务。