 加州理工学院数学马拉松(Caltech Mathathon)将于 2026 年 10 月 30 日至 11 月 1 日在加州理工学院举行,这是首个专门针对研究级数学的黑客马拉松。
受近期人工智能解决数十年数学猜想的突破性进展驱动,本次活动旨在探讨数学家在人工智能辅助环境下不断演变的角色。参与者将研究人工智能如何加速数学发现,并重新定义从构思到同行评审发表之间的桥梁。
活动期间,100 支团队将利用前沿人工智能模型来攻克开放性猜想并发展新理论。各团队将在专家数学家小组面前展示并捍卫其研究成果,首批奖项将颁发给最具潜力的成果。第二轮奖项将在经过更广泛数学界的正式验证后颁发。
欢迎有意者立即报名参加这一探索数学研究未来的历史性活动。如有疑问,请联系 [email protected]。
每日HackerNews RSS
**加州理工数学马拉松**(Caltech Mathathon)是一场由学生主导的黑客马拉松,旨在利用人工智能开展科研级别的数学研究。组织者希望通过这场 40 小时的活动,将数学工作的重点从机械的证明生成转向问题选择、验证以及数学直觉的培养。
该活动在 Hacker News 上引发了关于人工智能在学术界作用的激烈辩论。支持者将其视为一种必要的演进,认为人工智能可以提高效率,并推动该领域向更好的教学法和问题解决方式发展。然而,怀疑论者则提出了对人工智能驱动研究的伦理担忧,质疑这是否会导致数学家技能退化,以及当前的人工智能模型究竟是具备真正的创新见解,还是仅仅在制造“数字摆设”。
一些评论者批评了“黑客马拉松”这一品牌名称,指出协作式研究研讨会已经存在了几十年,并认为该活动是在为寻求验证其模型的人工智能公司提供免费劳动力。组织者坚持表示,他们不隶属于任何院系或企业实体,其主要目标是为人工智能在现代数学中的负责任整合建立透明且高标准的要求。
特柳赖德电影节近日首映了由内森·菲尔德(Nathan Fielder)与兰斯·奥本海姆(Lance Oppenheim)共同制作的超现实纪录片《你可以看到一切》(*You Can See Everything*)。这部长达三小时的影片深入剖析了前Theranos首席执行官、声名狼藉的伊丽莎白·霍姆斯(Elizabeth Holmes)的内心世界。该片在霍姆斯开始11年刑期前不久拍摄,记录了菲尔德试图调和霍姆斯那温柔、卸下人防备的表象与其数十亿美元诈骗案背后反社会现实的过程。 这部电影并非传统的纪录片,它更像是一部元心理剧。菲尔德运用其标志性的冷面问询风格,探究了霍姆斯那“偏执狂式”的自我否定。霍姆斯始终坚称她那根本不存在的血液检测技术在本质上是可行的,并将失败归咎于单纯的化学障碍。影片最引人注目的层面在于,曾饰演过霍姆斯的演员阿曼达·塞弗里德(Amanda Seyfried)受邀参与其中,通过朗读笔录并观察原始素材,营造出一种表演与现实之间令人毛骨悚然的模糊感。 尽管霍姆斯的伴侣比利·埃文斯(Billy Evans)也参与了拍摄,且影片呈现出一种“闲谈式”的美学风格,但它从未沦为辩护之作。相反,它对极端的错觉进行了令人不安的审视,展现了一位深陷于自我构建现实中并将自己视为受害者的女性形象,令观众不得不面对她那反社会冷漠本质所带来的不安感。
此次讨论聚焦于一部由伊丽莎白·霍姆斯(Elizabeth Holmes)与电影制作人内森·菲尔德(Nathan Fielder)共同呈现的新纪录片。该片的预告片令网友深感震惊,他们指出预告片中那种超现实且诡异的氛围——尤其是霍姆斯直勾勾、不眨眼的形象——看起来宛如一部恐怖片。
讨论迅速扩展至关于硅谷文化和 Theranos 欺诈案的更广泛议题:
* **“身份”陷阱:** 许多评论者认为,霍姆斯是硅谷系统性渴望寻找“女版史蒂夫·乔布斯”这一现象的缩影。他们指出,投资者和媒体让她的性别和故事成为了某种“认知阻断器”,从而削弱了严格的尽职调查,也使她得以免受早期的审视。
* **“骗子”的典型:** 争论的焦点在于,霍姆斯到底是独特的“表演型”人物,还是仅仅是企业骗子的一个标准案例。一些人坚持认为她的性别是其行骗的特定工具;而另一些人则反驳道,许多男性科技领袖也使用类似的“先装成那样,直到成真”(fake it 'til you make it)策略,只不过他们有更实质性的产品来支撑其主张。
* **内森·菲尔德的风格:** 菲尔德的粉丝期待他标志性的“元叙事”风格。他们指出,他的作品经常探讨自我构建身份中那种绝望且脆弱的本质,这使他成为剖析这一主题最理想、同时也最让人感到不适的记录者。
De Lijn、STIB-MIVB、TEC 和 NMBS 的每一辆公交车、电车、地铁和火车都在同一张地图上,并提供实时延误信息、站点和出发时间。 布鲁塞尔首都大区 安特卫普 东弗拉芒省 西弗拉芒省 弗拉芒布拉班特省 林堡省 瓦隆布拉班特省 埃诺省 那慕尔省 列日省 卢森堡省 关于 ovlive 常见问题 来源与归属 隐私政策 隐私政策(法文) 使用条款 联系我们 地图加载中……
近期一篇展示比利时实时公共交通地图(openbaarvervoerbelgie.be)的 Hacker News 帖子,引发了关于交通追踪机制的广泛讨论。
开发者解释称,该地图采用了混合方案:对于提供直接 GPS 数据的运营商,地图会显示其位置;对于其他运营商,则根据静态 GTFS 时刻表和实时延误数据进行位置插值计算。用户指出,所谓的“实时”地图往往依赖于模拟而非实时遥测,这可能导致数据不准确。
讨论帖随后演变成了一个类似项目的全球资源库,用户纷纷分享了瑞士、荷兰、波兰、英国及其他地区的实时地图。许多用户强调,这些工具对通勤者极具价值,因为官方交通应用往往数据不可靠或缺乏视觉呈现。大家的共识是,尽管数据质量因地区而异(通常取决于官方是否开放 GPS 数据),但市场对构建一个整合此类开放交通数据的全球标准化框架的需求正日益增长。参与该项目的开发者表示乐观,认为利用现有的 GTFS 和 GTFS-RT 等开放数据标准,几乎可以在任何国家轻松复制此类地图。
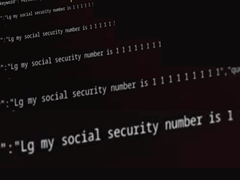 《Gamers Nexus》与安全研究人员最近的一项调查揭露了LG智能电视令人担忧的数据收集行为。测试显示,这些设备会持续扫描局域网以映射连接的硬件(如手机和智能手表),并收集附近的Wi-Fi数据。这些信息会被汇总至LG的广告部门,用于追踪数以百万计的关联设备。
此外,研究人员发现这些电视利用“自动内容识别”(ACR)技术监控观看习惯,甚至能在待机模式下捕捉麦克风音频。如果网络连接中断,设备会将语音数据本地存储,并在恢复连接后上传。该报告还指出,webOS系统中存在严重的、未修复的远程代码执行漏洞。
鉴于这种默认开启的监控规模,研究人员建议彻底切断LG电视的网络连接,并使用外部流媒体设备以保护隐私。LG尚未就此调查结果发表评论。
抱歉。
编程是艺术 Programming is Art
45 天前
作者回顾了自己与编程之间关系的演变,从最初对创作的痴迷,转变为将编程主要视为构建盈利性初创企业的工具。尽管作者乐于见到创业成果,但他们承认自己与“真正的”程序员之间存在本质区别。 对于作者而言,编程和写作是实现目标的实用手段——即创造收入或交付成品的途径。相比之下,“真正的”程序员将编程视为一种艺术形式。他们从调试代码到逻辑设计的整个过程中获得乐趣,无论是否有经济回报或人工智能如何进步,他们都会坚持下去。 作者将此与自己的写作过程进行了类比:正如他们更喜欢手工写作的劳动,而非人工智能产出的“无灵魂”内容一样,他们意识到对于真正的代码艺术家来说,创作行为本身就是一种内在且不可替代的奖赏。归根结底,对于那些不仅将编程视为工作,更将其视为人工智能无法复制或满足的创造性激情的人来说,对被人工智能取代的担忧是毫无意义的。
这篇 Hacker News 讨论探讨了一个发人深省的观点:编程是一门艺术,目前正面临着类似于摄影对绘画所产生的影响那样的转型。
许多参与者认为,虽然编程通常作为一种“解决问题”或工程实践的工具,但它包含了深刻的创造性元素。支持者认为,像绘画一样,编程涉及审美选择、个人风格以及对精湛技艺的追求。他们希望人工智能能够将编程从企业“垃圾内容”和经济压力中解放出来,使其成为一种纯粹的、由爱好者驱动的表达方式。
然而,讨论也揭示了巨大的分歧。怀疑论者认为,专业的软件开发是一种行业——一种侧重于可维护性、可靠性和企业目标,而非艺术表达的手艺。他们认为,将代码等同于艺术,对于那些因人工智能有能力将技术劳动商品化而感到威胁的专业人士来说,这是一种屈尊降贵的态度或应对机制。
最终,这场辩论凸显了“创作艺术”(过程带来个人满足感)与“构建工程”(目标在于实用性)之间的张力。人工智能对程序员而言究竟是生存威胁,还是将职业从手动编码转向高层设计的工具,这仍是一个悬而未决且极其私人的争议点。
Meta近期因其平台令人上瘾的问题达成了180亿美元的和解协议,这标志着监管方面的一个重要里程碑,但未能解决问题的根源:即置利润于用户安全之上的企业文化。《批判性互联网研究所》创始人琼·多诺万(Joan Donovan)将社交媒体的设计与烟草行业相提并论,认为算法参与策略已对公众健康、民主和青少年福祉造成了系统性的“二手”伤害。 尽管频繁的诉讼和举报人揭露了公司内部对这些危害的知情,但在马克·扎克伯格领导下的Meta高层始终依赖拖延和转移视线的策略。新的和解协议针对青少年账户采取了限制性措施,但其范围有限,且引发了重大的隐私担忧。多诺万断言,对于一家拥有如此庞大资源的公司而言,罚款并非有效的威慑手段。她主张,为了真正保护社会,Meta必须进行根本性的重组,而第一步就是马克·扎克伯格的辞职。通过撤换对多年系统性失败负有责任的高管,Meta或许能够转向一个更加负责、安全至上的未来。最终,她呼吁股东挑战扎克伯格的统治地位,并指出社会仍在为其领导力的失败付出代价。
抱歉。
负责管理印度 .IN 域名注册的政府机构 NIXI 取得了一系列重要里程碑,包括 410 万次注册、互联网基础设施的扩展以及稳健的财务盈余。然而,其近期强制征收私人持有域名的做法引发了巨大的争议。 争议的核心在于 NIXI 援引其注册条款中的第 12(2) 条,在未提供书面法律依据或“解释原因”通知的情况下强行收回域名(如 `dpdpa.in`)。网络法律先驱 Naavi 等批评者认为,这种对私有财产的专断“征收”违反了印度宪法第 300A 条和第 19 条(言论自由)。 这些接管行动缺乏透明度,正在损害市场信心,促使企业为规避政府征收风险而转投 .com 域名。由于未能遵循正当程序,NIXI 被指责正在破坏其成立初衷——即数字主权与商业信任。为此,一项名为“我们反对 NIXI 的霸道行径”(We oppose NIXI Dadagiri)的运动已经发起,呼吁立即停止此类查封,并要求政府在既定的法律框架内行事,而非仅凭行政“意愿”凌驾于私有财产权之上。
抱歉。
为了提高博客流量分析的准确性,我通过 Cloudflare Worker 实施了一套过滤规则,依据网络元数据(ASN)、Fetch Metadata 请求头以及内容接受检查,对带有“浏览器 User-Agent”的请求进行了筛选。 起初,我将浏览器 User-Agent 字符串视为真实人类读者的证明,这导致边缘服务器请求数与实际页面加载量之间存在巨大偏差。通过优化规则——特别是将 74.5% 的浏览器 UA 请求重新归类为非浏览器流量——我更清晰地分辨出了到达网站的自动化流量与潜在的人类流量。 此次审计的关键结论如下: * **身份与读者的区别:** 技术标记(签名或浏览器请求头)只能识别客户端的能力,无法识别其背后人类的意图。机器人可以轻易模拟浏览器行为。 * **重透明度轻总量:** 我不再追求一个“完美”的读者计数值,而是记录每次分类的“理由”,以便进行审计并纠正过往的偏差。 * **差异始终存在:** 对比边缘服务器计数与客户端信标计数(beacon counters)显示,两者都存在局限性,没有任何一种方法能提供绝对的人类阅读指标。 未来,我将通过受控测试和持续的记录来深入研究这些差距,并强调:细粒度的可视化比可能具有误导性的流量总量更有价值。
抱歉。
瑞士联邦政府正为 3000 台电脑更换微软系统。 Switzerland's Federal Government Is Replacing Microsoft on 3k Computers
45 天前
 瑞士已启动一项试点计划,旨在将 3000 个联邦工作站的微软 365 办公套件更换为开源替代方案,具体为“openDesk”套件。此前该项目已通过概念验证,并符合瑞士政府近期提出的“数字主权”承诺——即确保联邦政府的运营独立于外国供应商和软件。
受美国云相关法律、授权费用上涨以及运营依赖性等问题的驱动,瑞士政府计划在 2027 年底前完成此项试点阶段。民事部门目前采取循序渐进的方式,将开源工具与微软 365 并行使用;而瑞士军方的网络司令部则行动更为迅速,计划于 2026 年 10 月前完成全面迁移,以保护敏感的国家安全数据。
此举反映了欧洲国家寻求摆脱对美国大型科技公司依赖的普遍趋势。尽管微软正通过在瑞士基础设施上投入巨资进行应对,但联邦政府的新规(EMBAG 法案)要求政府开发的软件默认采用开源模式,这标志着瑞士向国内数字自主权的长期转变已成定局。如果试点成功,该计划将为全联邦 5.4 万个工作站的全面迁移铺平道路。
瑞士联邦政府已启动一项试点计划,旨在将其 5.4 万个工作站中的 3,000 个替换为非 Microsoft 365 系统。此举是欧洲为实现“数字主权”所作更广泛努力的一部分,其核心驱动力在于对依赖美国科技巨头的担忧,以及规避地缘政治局势变化所带来的风险。
Hacker News 上的相关讨论重点聚焦于以下几个方面:
* **主权需求:** 许多支持者认为,依赖美国云基础设施存在长期的地缘政治风险,因此转向开源替代方案(如 LibreOffice 或 openDesk)已成为一种战略上的必要,而非仅仅是为了节省成本。
* **技术与文化障碍:** 批评者强调,Windows 和 Office 已深度嵌入组织的工作流程中。挑战包括重新培训员工、替换复杂的 Excel 宏以及管理遗留的定制软件。
* **生态系统的“护城河”:** 主要障碍不仅在于软件本身,还在于几十年来形成的集成生态系统和用户“肌肉记忆”。
* **观点分歧:** 虽然有些人认为这是迈向独立迟来的举措,但另一些人持怀疑态度,他们列举了过去政府迁移失败的案例,以及要与微软专有标准抗衡所需的巨大资源。
本项目将 MMUKO 引导模型转换为可独立启动的 QEMU 内核。与托管的 C 程序不同,该实现作为独立代码运行,绕过宿主操作系统运行时,直接在硬件上操作。 该架构支持两种主要的引导路径: 1. **直接 BIOS 引导**:通过自定义的 512 字节引导扇区将内核加载到内存,并切换到 32 位保护模式。 2. **GRUB Multiboot 引导**:使用 GRUB 加载程序在保护模式下初始化内核,这是许多操作系统开发环境的标准做法。 代码库包含上述两种路径的汇编入口点、包含核心引导逻辑的 C 内核,以及用于内存布局的链接脚本。用户可通过修改 `kernel.c` 中的 `mmuko_program_main` 函数进行实验。 构建该环境需要 `i686-elf-gcc` 交叉编译器以及 NASM、QEMU 和 Xorriso(用于创建 ISO)等标准工具。此设置兼容 Windows(通过 WSL/MSYS2)和 Linux,并提供 VGA 和串口输出以供调试。通过将程序直接编译进内核,开发者可以在虚拟化环境中快速测试和迭代 MMUKO 引导模型。
**Mmuko Boot Sequence** 是一个实验性的轻量级引导架构,旨在将 MMUKO 项目从托管的 C 应用程序环境过渡到独立的操作系统环境。
该项目支持两种主要的引导方式:自定义 512 字节的 BIOS 引导扇区和 GRUB Multiboot。两种方式均通过将 CPU 切换至 32 位保护模式,并执行 C 语言编写的独立 `kernel_main()` 函数来初始化系统。当前的实现包含了必要的汇编入口点、链接脚本以及用于串行和 VGA 输出的驱动程序,并全面支持 Windows 和 Unix 构建环境。
该项目由 GitHub 用户 *obinexus* 开发,专为 QEMU 设计,旨在探索模块化内核架构的演进,其特点是具备稳定的 ABI 和可独立替换的组件。作者目前正在就该项目的引导架构和未来发展方向征求社区反馈。